การตรวจสอบพบว่ามาตรการป้องกันส่วนใหญ่มีอยู่เพียงบนกระดาษ
ผลการตรวจสอบระหว่างกลางเดือนกรกฎาคมถึงต้นเดือนกันยายนพบว่า บริษัทการเงินเกาหลีใต้ 10 แห่งที่ได้รับอนุญาตชั่วคราวให้เชื่อมต่อเครือข่ายธุรกิจภายในกับบริการอินเทอร์เน็ตภายนอก ยังไม่ได้ดำเนินมาตรการรักษาความปลอดภัยตามที่กำหนดหลายข้อ ข้อบกพร่องรวมถึงคอนโซลจัดการความปลอดภัยที่เข้าถึงได้จากอินเทอร์เน็ต และบริการคลาวด์ที่ไม่มีใบรับรองความปลอดภัย
สารบัญ
- การตรวจสอบพบว่ามาตรการป้องกันส่วนใหญ่มีอยู่เพียงบนกระดาษ
- บริษัทใดบ้างที่ถูกตรวจสอบ
- ข้อกำหนดของการอนุญาตชั่วคราว
- เหตุใดคอนโซลผู้ดูแลระบบที่เปิดให้เข้าถึงจึงเป็นเรื่องสำคัญ
- ระงับการให้ข้อยกเว้นรอบสองท่ามกลางเหตุละเมิดแยกต่างหาก
- การขยายโครงการจะครอบคลุมสถาบันขนาดเล็กลง
- เหตุใดเกาหลีจึงทบทวนการแยกเครือข่ายทางกายภาพ
- การเปรียบเทียบระหว่างประเทศสนับสนุนการเชื่อมต่อที่มีการควบคุม
- ข้อยกเว้น SaaS อีกกรณียังคงจำกัดการใช้ข้อมูล
- ประเด็นสำคัญ
สถาบันความมั่นคงทางการเงินตรวจสอบมาตรการควบคุมทดแทน 12 ข้อ หลังคณะกรรมการบริการทางการเงินอนุญาตให้บริษัทเหล่านี้ได้รับข้อยกเว้นเป็นเวลาหนึ่งปีเมื่อวันที่ 19 มิถุนายน การอนุญาตดังกล่าวมีเป้าหมายเพื่อให้บริษัทใช้ปัญญาประดิษฐ์และซอฟต์แวร์รักษาความปลอดภัยจากภายนอกตรวจหาช่องโหว่ในระบบภายใน
สถาบันฯ ระบุว่า ข้อบกพร่องทั้งหมดได้รับการแก้ไขก่อนเชื่อมต่อเครือข่ายภายในและภายนอก ความแตกต่างนี้มีความสำคัญ เพราะผลตรวจชี้ว่าการเตรียมความพร้อมเพื่อรับข้อยกเว้นยังไม่เพียงพอ แต่ไม่ได้ยืนยันว่าแฮกเกอร์เจาะเข้าสู่ระบบภายในผ่านการเชื่อมต่อที่โครงการอนุญาต
สมาชิกสภาผู้แทนราษฎร ฮัน ชังมิน จากพรรคสังคมประชาธิปไตย ซึ่งเป็นกรรมาธิการคณะกรรมาธิการนโยบายแห่งชาติของสมัชชาแห่งชาติ เป็นผู้ได้รับเอกสารผลการตรวจสอบ เอกสารแสดงให้เห็นว่ามาตรการป้องกันหลายข้อยังอยู่ในขั้นวางแผน และบริษัทต่าง ๆ ยังไม่ได้ตรวจสอบว่ามาตรการควบคุมของตนทำงานได้จริงในสภาพแวดล้อมการปฏิบัติงานหรือไม่
ผลตรวจดังกล่าวปรากฏขึ้นในช่วงที่หน่วยงานกำกับดูแลเลื่อนการให้ข้อยกเว้นรอบสอง ซึ่งเดิมจะคัดเลือกสถาบันได้สูงสุด 15 แห่ง ทางการระบุว่าเลื่อนออกไปเพื่อทุ่มทรัพยากรด้านการบริหารไปกับเหตุละเมิดและข้อมูลรั่วไหลอีกระลอกหนึ่ง ไม่ใช่การประกาศยุตินโยบายผ่อนคลายกฎการแยกเครือข่าย
บริษัทใดบ้างที่ถูกตรวจสอบ
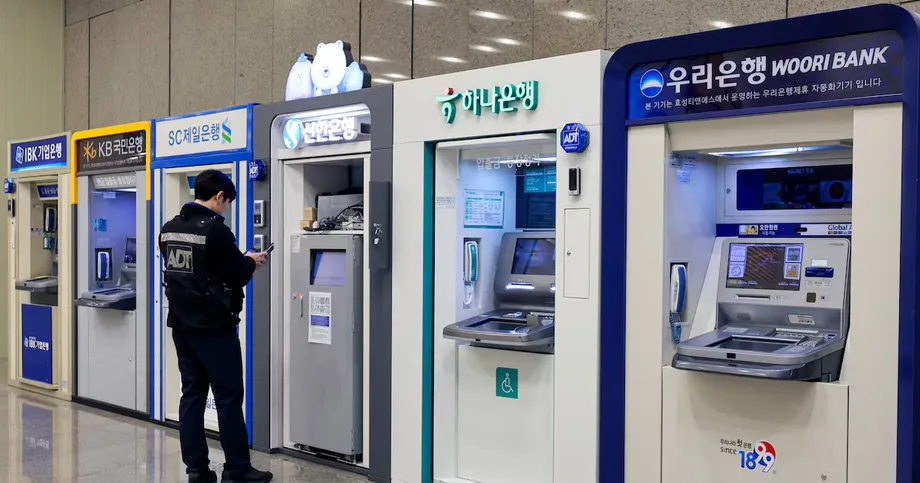
กลุ่มแรกประกอบด้วยธนาคาร 4 แห่ง บริษัทหลักทรัพย์ 3 แห่ง บริษัทประกัน 2 แห่ง และบริษัทบัตรเครดิต 1 แห่ง ธนาคาร ได้แก่ ธนาคารชินฮัน ธนาคารฮานา ธนาคารอูรี และธนาคารคา카오 บริษัทหลักทรัพย์ ได้แก่ เคบี ซีเคียวริตีส์ เอ็นเอช อินเวสต์เมนต์ แอนด์ ซีเคียวริตีส์ และมิแร แอสเซ็ต ซีเคียวริตีส์ ส่วนบริษัทที่เหลือคือ ซัมซุง ไฟร์ แอนด์ มารีน อินชัวรันซ์ ฮันฮวา ไลฟ์ และฮุนได การ์ด
ทั้งสิบแห่งถูกตรวจสอบมาตรการควบคุมทดแทนที่กำหนดไว้สำหรับการรับข้อยกเว้น สถาบันฯ ไม่เปิดเผยว่าบริษัทใดมีข้อบกพร่องข้อใด หรือแจกแจงรายการมาตรการที่ไม่ผ่านอย่างละเอียด โดยอ้างว่าอาจทำให้ผู้โจมตีระบุเป้าหมายได้
ดังนั้น จึงไม่อาจระบุได้ว่าบริษัทใดในกลุ่มที่เข้าร่วมมีคอนโซลผู้ดูแลระบบบางส่วนที่เข้าถึงได้จากอินเทอร์เน็ตภายนอก เช่นเดียวกับกรณีบริการคลาวด์ที่ไม่มีใบรับรอง การระบุชื่อบริษัทที่ถูกตรวจสอบเป็นการบอกขอบเขตของการทบทวน ไม่ได้หมายความว่าบริษัทใดต้องรับผิดชอบต่อจุดอ่อนแต่ละข้อโดยเฉพาะ
สถาบันฯ รายงานผลต่อคณะกรรมการบริการทางการเงิน และระบุว่าได้ยืนยันการแก้ไขข้อบกพร่องก่อนอนุญาตให้เชื่อมต่อเครือข่าย รายงานผลการตรวจสอบไม่ได้ระบุว่ามีลูกค้าได้รับความเสียหาย เกิดการบุกรุกสำเร็จ หรือข้อมูลรั่วไหลจากข้อบกพร่องเหล่านี้โดยเฉพาะ
ข้อกำหนดของการอนุญาตชั่วคราว
โดยทั่วไป บริษัทการเงินต้องแยกระบบธุรกิจภายในและระบบประมวลผลข้อมูลในศูนย์ข้อมูลออกจากเครือข่ายสื่อสารภายนอก ซึ่งรวมถึงอินเทอร์เน็ต มาตรการเมื่อวันที่ 19 มิถุนายนผ่อนคลายข้อจำกัดดังกล่าวเป็นการชั่วคราวเพื่อวัตถุประสงค์เฉพาะ คือการใช้บริการ AI และซอฟต์แวร์รักษาความปลอดภัยภายนอกในรูปแบบซอฟต์แวร์เป็นบริการ เพื่อตรวจหาช่องโหว่ในระบบภายใน
ซอฟต์แวร์เป็นบริการ หรือ SaaS คือซอฟต์แวร์ที่เข้าถึงผ่านโครงสร้างพื้นฐานออนไลน์ของผู้ให้บริการ แทนที่จะติดตั้งและดำเนินการทั้งหมดภายในระบบของบริษัทเอง การใช้บริการดังกล่าวตรวจสอบเทคโนโลยีภายในอาจจำเป็นต้องมีการเชื่อมต่อที่ควบคุมไว้ข้ามเขตเครือข่าย ซึ่งกฎการแยกเครือข่ายจะจำกัดไว้ตามปกติ
ข้อยกเว้นนี้จึงมีเงื่อนไข บริษัทต้องจัดทำและนำมาตรการควบคุมทดแทน 12 ข้อไปใช้ รวมถึงขั้นตอนรับมือเหตุการณ์ด้านความปลอดภัยและการหยุดชะงักที่เกี่ยวข้องกับบริการ AI หรือ SaaS อีกทั้งต้องป้องกันการแบ่งปันหรือประมวลผลข้อมูลภายในบริการเหล่านั้นโดยไม่จำเป็น
เงื่อนไขเหล่านี้ไม่ได้ครอบคลุมแค่การเชื่อมต่ออย่างปลอดภัย แต่ยังรวมถึงการรับมือเมื่อผู้ให้บริการภายนอกหยุดทำงาน และการจัดการข้อมูลเมื่อบริการภายนอกเข้ามาเป็นส่วนหนึ่งของการปฏิบัติงานด้านความปลอดภัยของบริษัท แผนรับมือที่เขียนไว้เป็นลายลักษณ์อักษรอาจเป็นไปตามข้อกำหนดด้านการวางแผน แต่ไม่ได้แสดงว่าบุคลากร ระบบ และข้อจำกัดการเข้าถึงพร้อมนำแผนไปปฏิบัติจริง
เหตุใดคอนโซลผู้ดูแลระบบที่เปิดให้เข้าถึงจึงเป็นเรื่องสำคัญ
การตรวจสอบพบข้อบกพร่องร่วมกัน คือบริษัทไม่ได้ตรวจยืนยันมาตรการควบคุมในสภาพแวดล้อมที่จะใช้งานจริง บางแห่งยังเปิดให้เข้าถึงระบบผู้ดูแลด้านความปลอดภัย หรือที่เรียกว่าคอนโซลจัดการ ได้จากอินเทอร์เน็ต ระบบเหล่านี้ใช้บริหารเครื่องมือรักษาความปลอดภัย จึงจำเป็นอย่างยิ่งที่จะต้องจำกัดการเข้าถึง
การเข้าถึงได้จากอินเทอร์เน็ตเพียงอย่างเดียวไม่ได้พิสูจน์ว่าผู้โจมตีข้ามระบบยืนยันตัวตนหรือเข้าควบคุมได้จริง อย่างไรก็ตาม ย่อมเปิดช่องทางจากภายนอกไปยังอินเทอร์เฟซการดูแลระบบที่มีความอ่อนไหว เอกสารผลตรวจไม่ได้ระบุรายละเอียดการยืนยันตัวตน ระยะเวลาที่เปิดให้เข้าถึง หรือจำนวนสถาบันที่ได้รับผลกระทบ
ยอม ฮึงยอล ศาสตราจารย์ประจำภาควิชาความมั่นคงปลอดภัยสารสนเทศ มหาวิทยาลัยซุนชุนฮยัง เตือนว่ามาตรการป้องกันอาจยังทำงานได้ไม่เต็มที่ก่อนการแก้ไขจะแล้วเสร็จ โดยชี้ว่าการเข้าถึงระบบจัดการความปลอดภัยเป็นข้อบกพร่องที่ร้ายแรงเป็นพิเศษ:
การไม่จำกัดการเข้าถึงระบบผู้ดูแลด้านความปลอดภัยจากภายนอกเป็นเรื่องร้ายแรงมาก
รายงานของสถาบันฯ ระบุว่าการแก้ไขเกิดขึ้นก่อนการเชื่อมต่อที่ได้รับอนุญาต ซึ่งจำกัดข้อสรุปเกี่ยวกับความเสี่ยงที่เครือข่ายภายในเผชิญจริง แต่ยังมีข้อกังวลสำคัญด้านการปฏิบัติตามข้อกำหนด นั่นคือมาตรการควบคุมที่ใช้เป็นเหตุผลรองรับข้อยกเว้นยังไม่ได้ดำเนินการครบถ้วนในเวลาที่ผู้ตรวจสอบเข้าตรวจ
ระงับการให้ข้อยกเว้นรอบสองท่ามกลางเหตุละเมิดแยกต่างหาก
คณะกรรมการบริการทางการเงินวางแผนคัดเลือกสถาบันกลุ่มถัดไปในวันที่ 7 ตุลาคม โดยมีรายงานการเลื่อนกำหนดเมื่อวันที่ 6 ตุลาคม ทางการอ้างว่าจำเป็นต้องมุ่งทรัพยากรไปยังเหตุแฮ็กและข้อมูลรั่วไหลที่เกิดขึ้นในช่วงที่ผ่านมา และติดตามสถานการณ์ก่อนขยายโครงการ
มีรายงานเหตุการณ์ตั้งแต่วันที่ 27 กันยายน ที่สถาบันต่าง ๆ ซึ่งรวมถึงธนาคารเคบี กุกมิน ธนาคารชินฮัน ธนาคารฮานา ธนาคารบีเอ็นเค ปูซาน ธนาคารออมทรัพย์เยการัม ธนาคารออมทรัพย์เวลคัม และฮุนได แคปิตอล รายงานเหล่านี้ไม่ได้ยืนยันว่าเหตุการณ์ดังกล่าวเกิดจากข้อยกเว้นชั่วคราวด้านการแยกเครือข่าย
ธนาคารชินฮันและธนาคารฮานาปรากฏทั้งในกลุ่มที่ถูกตรวจสอบและรายชื่อสถาบันที่มีรายงานเหตุการณ์ การมีชื่อซ้ำกันนี้ไม่ใช่หลักฐานว่าทั้งสองเรื่องเกี่ยวข้องกันในเชิงเหตุและผล ต้องแยกการตรวจสอบความปลอดภัยออกจากการรับมือเหตุละเมิดในวงกว้าง เว้นแต่จะมีผลตรวจเพิ่มเติมที่เชื่อมโยงทั้งสองเรื่อง
วันที่สำคัญแสดงลำดับตั้งแต่การอนุญาต การตรวจสอบ ไปจนถึงการเลื่อนการขยายโครงการ:
- 19 มิถุนายน: คณะกรรมการอนุญาตให้บริษัท 10 แห่งได้รับข้อยกเว้นชั่วคราว เพื่อใช้บริการ AI และ SaaS ด้านความปลอดภัยจากภายนอก
- กลางเดือนกรกฎาคมถึงต้นเดือนกันยายน: สถาบันความมั่นคงทางการเงินตรวจสอบบริษัทเหล่านี้และกำหนดให้แก้ไขก่อนดำเนินการเชื่อมต่อเครือข่าย
- 14 กันยายน: กำหนดปิดรับสมัครสำหรับรอบสองที่วางแผนไว้
- ตั้งแต่ 27 กันยายน: มีรายงานเหตุละเมิดและข้อมูลรั่วไหลในภาคการเงินหลายครั้ง
- 6 ตุลาคม: มีรายงานการเลื่อนการคัดเลือกซึ่งกำหนดไว้ในวันที่ 7 ตุลาคม
ทางการระบุว่าการเลื่อนดังกล่าวไม่ได้เปลี่ยนจุดยืนเรื่องการผ่อนคลายกฎสำหรับบริษัทที่มีขีดความสามารถในการรับมือเพียงพอ แต่ไม่ได้กำหนดวันคัดเลือกใหม่
การขยายโครงการจะครอบคลุมสถาบันขนาดเล็กลง
การเปิดรับรอบสองที่วางแผนไว้จะขยายคุณสมบัติจากบริษัทการเงินรายใหญ่ที่สุด ไปยังสถาบันอื่นนอกภาคธนาคารและผู้ให้บริการทางการเงินอิเล็กทรอนิกส์ มาตรการโดยละเอียดได้รับการยืนยันหลังการประชุมครั้งที่ห้าของคณะทำงานตอบสนองสถานการณ์ AI แนวหน้าของคณะกรรมการ ซึ่งมีสำนักงานกำกับดูแลทางการเงินและสถาบันความมั่นคงทางการเงินเข้าร่วม
จำนวนบริษัทที่มีสิทธิ์สมัครจะเพิ่มจาก 49 เป็น 75 แห่ง เพิ่มขึ้น 26 แห่ง หรือประมาณ 53% ส่วนจำนวนที่รับได้จะเพิ่มจาก 10 แห่งเป็นสูงสุด 15 แห่ง เพิ่มขึ้น 50% ตัวเลขเหล่านี้หมายถึงจำนวนผู้มีสิทธิ์และจำนวนที่วางแผนจะคัดเลือก ไม่ใช่จำนวนใบสมัครที่ได้รับจริง
สำหรับบริษัทการเงิน เกณฑ์สินทรัพย์ขั้นต่ำจะลดจาก 10 ล้านล้านวอนเหลือ 2 ล้านล้านวอน ส่วนเกณฑ์จำนวนพนักงานจะลดจาก 1,000 คนเหลือ 300 คน โดยนับเฉพาะพนักงานประจำ ผู้ให้บริการทางการเงินอิเล็กทรอนิกส์ต้องมียอดธุรกรรมทางการเงินอิเล็กทรอนิกส์ต่อปีอย่างน้อย 2 ล้านล้านวอน และมีรายได้ที่เกี่ยวข้องมากกว่า 10% ของรายได้ทั้งหมด
ทั้งสองประเภทกำหนดให้ประธานเจ้าหน้าที่ความมั่นคงปลอดภัยสารสนเทศไม่สามารถดำรงตำแหน่งหน้าที่ด้านเทคโนโลยีสารสนเทศอื่นควบคู่กัน บริษัทที่ได้รับคัดเลือกจะได้รับหนังสือยกเว้นการบังคับใช้กฎการแยกเครือข่ายเป็นเวลาหนึ่งปี หลังจากจัดทำมาตรการควบคุมทดแทนแล้ว
ผลการตรวจสอบทำให้ขีดความสามารถในการดำเนินงานกลายเป็นปัจจัยสำคัญของการขยายโครงการ เกณฑ์ขนาดที่ลดลงเปิดทางให้บริษัทเข้าร่วมได้มากขึ้น แต่ไม่ได้ยกเลิกข้อกำหนดที่ต้องแสดงว่ามาตรการป้องกันทำงานได้จริง หน่วยงานกำกับดูแลยังวางแผนพิจารณาการเปิดรับรอบต่อไปและกรอบถาวร โดยดูจากความคืบหน้าของการทดสอบและความต้องการ แต่การเลื่อนครั้งนี้ยังไม่ได้ข้อสรุปเรื่องดังกล่าว
เหตุใดเกาหลีจึงทบทวนการแยกเครือข่ายทางกายภาพ
ความตึงเครียดระหว่างแนวนโยบายดังกล่าวมีบันทึกไว้ในรายงานเรื่องการแยกเครือข่ายของสถาบันวิจัยตลาดทุนเกาหลี รายงานประเด็นที่ 24-26 เผยแพร่เมื่อวันที่ 22 พฤศจิกายน 2024 โดยนักวิจัยฮวัง เซอุน รายงานวิเคราะห์ประโยชน์ด้านความปลอดภัยและต้นทุนการดำเนินงานของแนวทางเกาหลี ควบคู่กับการใช้งานซอฟต์แวร์คลาวด์และ AI เชิงสร้างสรรค์ที่เพิ่มขึ้น
รายงานระบุว่าที่มาของนโยบายย้อนกลับไปถึงเหตุระบบธนาคารหยุดชะงักเมื่อวันที่ 20 มีนาคม 2013 ซึ่งมัลแวร์ปลอมเป็นแพตช์และแพร่กระจายผ่านเซิร์ฟเวอร์อัปเดตโปรแกรมป้องกันไวรัส รายงานระบุว่าทางการประกาศมาตรการรักษาความปลอดภัยทางการเงินแบบครอบคลุมในเดือนกรกฎาคม 2013 และมีการกำหนดการแยกเครือข่ายไว้ในกฎระเบียบอย่างเป็นทางการในปี 2015
ขนาดของการเงินดิจิทัลช่วยอธิบายการตอบสนองดังกล่าว ตามรายงาน ในปี 2013 ธุรกรรมอิเล็กทรอนิกส์คิดเป็น 87.7% ของธุรกรรมทางการเงินทั้งหมดแล้ว ขณะที่มูลค่าธุรกรรมเฉลี่ยต่อวันผ่านบริการธนาคารทางอินเทอร์เน็ตและมือถือสูงกว่า 33 ล้านล้านวอน
การแยกทางกายภาพใช้เครื่องมือหรือโครงสร้างพื้นฐานแยกกัน เพื่อแยกกิจกรรมบนอินเทอร์เน็ตออกจากงานภายใน ส่วนการแยกทางตรรกะใช้เทคโนโลยี เช่น เวอร์ชวลไลเซชัน เพื่อรักษาสภาพแวดล้อมให้แยกจากกันบนโครงสร้างพื้นฐานทางกายภาพที่ใช้ร่วมกัน การแบ่งส่วนเครือข่ายจะแบ่งระบบออกเป็นโซนและควบคุมการรับส่งข้อมูลระหว่างโซน โดยไม่จำเป็นต้องห้ามการเชื่อมต่อทั้งหมด
รายงานของฮวังชี้ให้เห็นความขัดแย้งในทางปฏิบัติว่า ซอฟต์แวร์สมัยใหม่จำนวนมาก รวมถึง AI เชิงสร้างสรรค์ ให้บริการผ่านคลาวด์ภายนอก ขณะที่ข้อมูลทางการเงินสำคัญอยู่บนเครือข่ายภายในที่ได้รับการคุ้มครอง รายงานอธิบายว่าการแยกเครือข่ายอย่างเข้มงวดอาจขัดขวางการวิจัย การพัฒนาซอฟต์แวร์ และการใช้ซอฟต์แวร์แบบสมัครสมาชิกในงานประจำ แม้เครื่องมือเหล่านี้จะช่วยลดต้นทุนหรือปรับปรุงกระบวนการทำงานได้
การเปรียบเทียบระหว่างประเทศสนับสนุนการเชื่อมต่อที่มีการควบคุม
รายงานของสถาบันวิจัยตลาดทุนเกาหลีเปรียบเทียบแนวทางของสหรัฐฯ ยุโรป และออสเตรเลีย โดยเน้นความแตกต่างระหว่างการกำหนดให้ตัดการเชื่อมต่อทางกายภาพ กับการเปิดให้สถาบันเลือกการออกแบบระบบรักษาความปลอดภัยเอง โดยยังต้องรับผิดชอบต่อการคุ้มครองข้อมูล
ในสหรัฐฯ คู่มือความมั่นคงปลอดภัยสารสนเทศของสภาตรวจสอบสถาบันการเงินแห่งสหพันธรัฐอธิบายถึงโซนเครือข่ายที่เชื่อถือได้และไม่น่าเชื่อถือ มาตรการควบคุมระหว่างโซน แผนผังเครือข่ายและการไหลของข้อมูลที่ถูกต้อง ตลอดจนข้อจำกัดหลายชั้น รายงานเห็นว่าแนวทางนี้ไม่ได้กำหนดวิธีแยกทางกายภาพแบบเดียวให้ทุกแห่งใช้
สำหรับยุโรป รายงานพิจารณากฎระเบียบคุ้มครองข้อมูลส่วนบุคคลทั่วไป คำสั่งว่าด้วยบริการชำระเงินฉบับที่สอง และแนวทางขององค์การธนาคารยุโรป แนวทางดังกล่าวกำหนดให้ฝ่ายบริหารรับผิดชอบ ควบคุมผู้ให้บริการเทคโนโลยีภายนอก จำกัดสิทธิ์การเข้าถึง และติดตามตรวจสอบการควบคุมการเข้าถึงเป็นระยะ
การเปรียบเทียบกับออสเตรเลียอ้างอิงแนวทางของหน่วยงานกำกับดูแลภาคการเงินและคำแนะนำจากศูนย์ความมั่นคงทางไซเบอร์ออสเตรเลีย แนวทางเหล่านี้ถือว่าการแบ่งส่วนเครือข่ายเป็นหนึ่งในเครื่องมือรักษาความปลอดภัยหลายประเภท และเตือนไม่ให้มองว่าเครือข่ายภายในทั้งหมดน่าเชื่อถือเท่าเทียมกัน หลังผู้โจมตีข้ามแนวป้องกันภายนอกเข้ามาได้
รายงานยังอ้างผลสำรวจที่ระบุว่า ในปี 2022 ธนาคารที่ตอบแบบสำรวจ 82% ได้ย้ายหรือวางแผนจะย้ายเมนเฟรมหลักอย่างน้อยครึ่งหนึ่งไปยังคลาวด์ ส่วนผลสำรวจอีกชุดในปี 2023 พบว่าบริษัทการเงินทั่วโลก 66% กำลังดำเนินการย้ายระบบสู่คลาวด์เพื่อการเติบโตและนวัตกรรม ตัวเลขเหล่านี้มาจากการสำรวจคนละชุด ไม่ใช่แนวโน้มที่แสดงว่าการใช้งานลดลงระหว่างปี
การเปรียบเทียบนี้ให้บทเรียนเฉพาะต่อการตรวจสอบในเกาหลีว่า การเปิดทางเลือกในการออกแบบเครือข่ายมากขึ้นต้องอาศัยข้อจำกัดการเข้าถึงและการทดสอบที่ทำงานได้จริง รายงานเสนอให้ปฏิรูปอย่างค่อยเป็นค่อยไป จัดทำมาตรฐานการจัดประเภทข้อมูล เพิ่มความรับผิดชอบต่อเหตุการณ์ ลงทุนด้านความปลอดภัย และตรวจสอบโดยหน่วยงานกำกับดูแลเป็นประจำพร้อมสั่งแก้ไข
ข้อยกเว้น SaaS อีกกรณียังคงจำกัดการใช้ข้อมูล
มาตรการผ่อนคลายอีกกรณีหนึ่งอนุญาตให้บริษัทการเงินและผู้ให้บริการทางการเงินอิเล็กทรอนิกส์ใช้เครื่องมือ SaaS ด้านงานธุรการบางประเภทได้โดยไม่ต้องเข้าสู่ระบบแซนด์บ็อกซ์ด้านกฎระเบียบทางการเงิน ไม่ควรสับสนช่องทางนี้กับข้อยกเว้นชั่วคราวสำหรับการทดสอบความปลอดภัยด้วย AI ที่ให้แก่บริษัท 10 แห่งซึ่งถูกตรวจสอบ
ข้อยกเว้นนี้ครอบคลุม SaaS ที่ระบุไว้ในกฤษฎีกาบังคับใช้กฎหมายว่าด้วยการพัฒนาคลาวด์คอมพิวติงและการคุ้มครองผู้ใช้ โดยเกี่ยวข้องกับข้อกำหนดการแยกเครือข่ายตามกฎหมายธุรกรรมทางการเงินอิเล็กทรอนิกส์และระเบียบกำกับดูแลที่เกี่ยวข้อง
ข้อยกเว้นไม่ครอบคลุมกิจกรรมที่เกี่ยวข้องกับข้อมูลระบุตัวบุคคลหรือข้อมูลเครดิตส่วนบุคคล การใช้ SaaS กับข้อมูลส่วนบุคคลที่ผ่านการใช้นามแฝงยังต้องได้รับอนุมัติจากระบบแซนด์บ็อกซ์ การใช้นามแฝงจะแทนที่รายละเอียดที่ใช้ระบุตัวตนด้วยข้อมูลอื่น แต่ไม่ได้ทำให้ข้อมูลนั้นไม่สามารถระบุตัวบุคคลได้เสมอไป
ใบสมัครต้องผ่านการพิจารณาของสถาบันความมั่นคงทางการเงิน บริษัทต้องคงมาตรการควบคุมความปลอดภัยสำหรับอุปกรณ์ที่ใช้เข้าถึง และทบทวนมาตรการควบคุมการปฏิบัติตามข้อกำหนดทุกหกเดือน พร้อมรายงานผลต่อประธานเจ้าหน้าที่ความมั่นคงปลอดภัยสารสนเทศของบริษัท นอกจากนี้ สถาบันฯ ยังเผยแพร่คู่มืออธิบายความปลอดภัยด้านเทคโนโลยีการเงิน ความเสี่ยงของ SaaS และมาตรการรับมือ
เมื่อพิจารณาร่วมกัน เส้นทางทั้งสองแสดงให้เห็นว่าการผ่อนคลายกฎระเบียบมีเงื่อนไข ไม่ใช่การเปิดเสรีโดยไม่มีข้อจำกัด โครงการทดสอบชั่วคราวกำหนดให้มีมาตรการควบคุมทดแทนก่อนการเชื่อมต่อ ส่วนช่องทาง SaaS สำหรับงานธุรการยังคงมีข้อยกเว้นด้านข้อมูล การตรวจสอบล่วงหน้า และการทบทวนเป็นระยะ
ประเด็นเร่งด่วนที่ยังไม่มีคำตอบคือ บริษัทใดมีข้อบกพร่องจากการตรวจสอบแต่ละข้อ จุดอ่อนเหล่านั้นเกิดขึ้นได้อย่างไร และจะกลับมาดำเนินการคัดเลือกที่เลื่อนออกไปเมื่อใด คำยืนยันของสถาบันฯ ว่าการแก้ไขเสร็จสิ้นก่อนการเชื่อมต่อเป็นข้อจำกัดที่ชัดเจนที่สุดต่อการประเมินเหตุการณ์ บททดสอบในวงกว้างคือบริษัทต่าง ๆ จะรักษามาตรการควบคุมให้ทำงานได้ต่อเนื่องหลังการตรวจสอบหรือไม่ แทนที่จะมีเพียงแผนที่ต้องรอให้ผู้ตรวจสอบกระตุ้นให้ลงมือปฏิบัติ
ประเด็นสำคัญ
- บริษัทการเงิน 10 แห่งได้รับข้อยกเว้นชั่วคราวด้านการแยกเครือข่ายเมื่อวันที่ 19 มิถุนายน เพื่อทดสอบบริการ AI และ SaaS ด้านความปลอดภัย
- การตรวจสอบตั้งแต่กลางเดือนกรกฎาคมถึงต้นเดือนกันยายนพบว่ามาตรการป้องกันที่กำหนดหลายข้อยังอยู่ในขั้นวางแผน
- คอนโซลจัดการความปลอดภัยบางส่วนเข้าถึงได้จากอินเทอร์เน็ต และบริการคลาวด์แห่งหนึ่งไม่มีใบรับรองความปลอดภัย
- สถาบันความมั่นคงทางการเงินระบุว่าข้อบกพร่องทั้งหมดได้รับการแก้ไขก่อนเชื่อมต่อเครือข่ายภายในและภายนอก
- การคัดเลือกสถาบันเพิ่มเติมสูงสุด 15 แห่ง ซึ่งกำหนดไว้ในวันที่ 7 ตุลาคม ถูกเลื่อนออกไปท่ามกลางเหตุละเมิดและข้อมูลรั่วไหลแยกต่างหาก
- แผนขยายโครงการจะเพิ่มจำนวนบริษัทที่มีสิทธิ์สมัครจาก 49 เป็น 75 แห่ง
- ข้อยกเว้น SaaS สำหรับงานธุรการอีกกรณียังคงจำกัดการใช้ข้อมูลส่วนบุคคล กำหนดให้ผ่านการตรวจสอบของสถาบันฯ และทบทวนความปลอดภัยทุกหกเดือน