การสแกนรอบใหม่เผยงานซ่อมแซมที่ใหญ่กว่ามาก
จุนอิจิ มิยากาวะ ประธานซอฟต์แบงก์กล่าวในการแถลงผลประกอบการเมื่อวันที่ 9 พฤศจิกายนว่า บริษัทพบช่องโหว่เพิ่มอีก 35,000 จุดในระบบ จากการประเมินด้วยปัญญาประดิษฐ์ ก่อนหน้านี้บริษัทใช้เวลาราวสามเดือนแก้ไขจุดอ่อน 10,500 จุดที่พบจากการตรวจสอบระบบที่พัฒนาขึ้นภายในองค์กรประมาณ 700 ระบบ
สารบัญ
- การสแกนรอบใหม่เผยงานซ่อมแซมที่ใหญ่กว่ามาก
- ความพยายามหาทางเจาะระบบหลายร้อยล้านครั้ง
- เวลา 7 นาทีทำให้เปลี่ยนขั้นตอนรับมือ
- เหตุใดการซ่อมแซมรอบแรกจึงยังเหลือช่องทางให้โจมตี
- ลำดับการประเมินและการรับมือ
- การตรวจสอบขั้นสุดท้ายยังต้องอาศัยคน
- แรงกดดันด้านความปลอดภัยเกิดขึ้นพร้อมผลประกอบการสูงสุดเป็นประวัติการณ์
- ภารกิจที่กว้างกว่าการค้นหาช่องโหว่เพิ่ม
- ประเด็นสำคัญ
มิยากาวะระบุว่าโมเดลที่ใช้ในการประเมินครั้งหลังคือ GPT-6 Astra ของ OpenAI ซึ่งเขากล่าวว่าเป็นโมเดลระดับสูงสุดที่เปิดตัวในเดือนกันยายน ตามคำกล่าวของเขา การค้นพบครั้งใหม่นี้มีจำนวนมากกว่าผลการประเมินเมื่อเดือนมิถุนายนกว่า 3 เท่า ทำให้ซอฟต์แบงก์ต้องรับมือกับงานด้านความปลอดภัยระลอกใหญ่อีกครั้ง
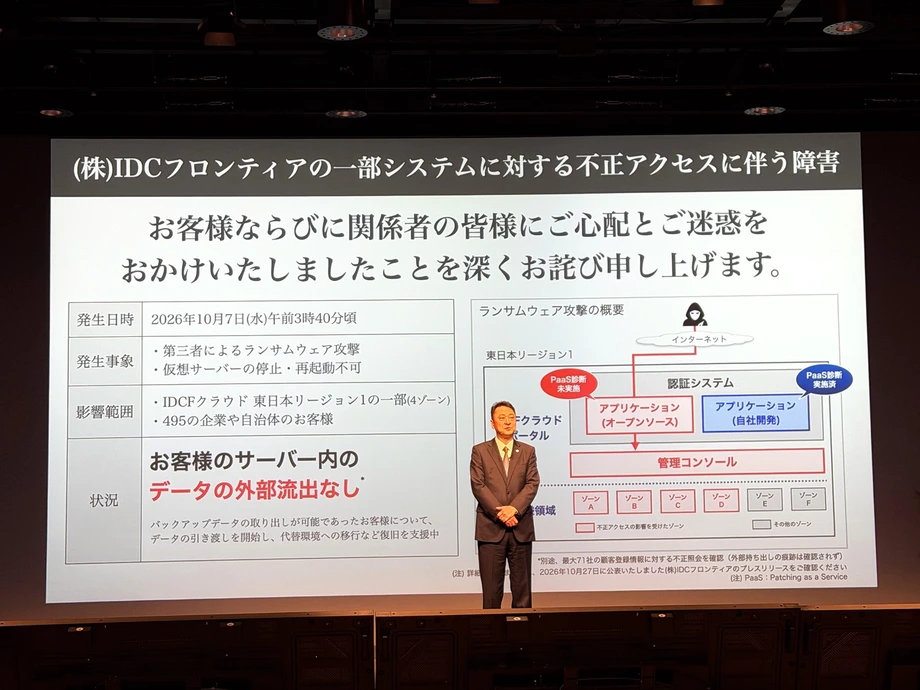
การเปิดเผยข้อมูลดังกล่าวเกิดขึ้นหลังบริษัทลูกอย่าง IDC Frontier ถูกโจมตีด้วยแรนซัมแวร์ มิยากาวะกล่าวขอโทษต่อเหตุการณ์และระบุว่าการโจมตีใช้เวลา 7 นาที นับจากนั้นซอฟต์แบงก์ได้เปลี่ยนขั้นตอนรับมือ โดยทีมงานจะตัดการสื่อสารก่อนแล้วค่อยตรวจสอบ แทนที่จะรอประชุมเพื่อตัดสินใจว่าจะทำอย่างไร
ช่องโหว่คือจุดอ่อนในซอฟต์แวร์หรือระบบที่ผู้โจมตีอาจใช้ประโยชน์ได้ ส่วนแพตช์คือการแก้ไขจุดอ่อนนั้น ประสบการณ์ของซอฟต์แบงก์สะท้อนให้เห็นว่างานแก้ไขมีความท้าทายเพียงใด โดยทีมงานเพิ่งแก้ไขช่องโหว่ชุดใหญ่เสร็จ แต่การประเมินรอบใหม่กลับพบปัญหาเพิ่มอีกหลายพันจุด
มิยากาวะกล่าวว่าเมื่อไม่นานมานี้เขาใช้เวลาส่วนใหญ่รับมือกับมาตรการป้องกันการโจมตีทางไซเบอร์ และเผยถึงความเหนื่อยล้าในการแถลงข่าว คำกล่าวของประธานซอฟต์แบงก์ซึ่งแปลจากภาษาญี่ปุ่นมีดังนี้
พูดตามตรง ผมเหนื่อยล้าอย่างสิ้นเชิง
ความพยายามหาทางเจาะระบบหลายร้อยล้านครั้ง
ข้อมูลที่นำเสนอในการรายงานการแถลงของมิยากาวะระบุว่า ระบบของซอฟต์แบงก์เผชิญความพยายามสำรวจหาช่องทางโจมตีราว 600 ล้านถึง 700 ล้านครั้งต่อเดือน เขากล่าวว่าค่าเฉลี่ยรายเดือนของปีก่อนอยู่ที่ประมาณ 300 ล้านครั้ง และจำนวนดังกล่าวเพิ่มขึ้นราว 100 ล้านครั้งต่อเดือนนับตั้งแต่เดือนสิงหาคม
การสำรวจหาช่องทางโจมตีหมายถึงการค้นหาทางที่อาจใช้เจาะเข้าสู่เครือข่าย เช่น บริการที่เปิดให้เข้าถึงได้หรือซอฟต์แวร์ที่มีช่องโหว่ หากมีความพยายาม 600 ล้านครั้งต่อเดือน ปริมาณจะเป็นสองเท่าของค่าเฉลี่ยก่อนหน้า ส่วน 700 ล้านครั้งจะสูงขึ้นราว 2.3 เท่า
มิยากาวะระบุว่าการใช้ AI ที่เพิ่มขึ้นเป็นปัจจัยให้แรงกดดันและการโจมตีรวดเร็วขึ้น เขากล่าวว่าโมเดลที่ออกแบบมาสำหรับการโจมตีทางไซเบอร์เริ่มปรากฏขึ้นราวเดือนพฤษภาคมและมิถุนายน จากนั้นในเดือนกรกฎาคมก็มีการเผยแพร่โมเดลที่เปิดให้ใช้งานน้ำหนักโมเดลต่อสาธารณะ น้ำหนักโมเดลคือตัวตั้งค่าเชิงตัวเลขที่ AI เรียนรู้ไว้เพื่อให้โมเดลทำงานได้
เขากล่าวว่าโมเดลใหม่เริ่มปรากฏขึ้นทุกสัปดาห์ ทุกครั้งที่ซอฟต์แบงก์ทดสอบระบบด้วยโมเดลอีกตัว ก็พบจุดอ่อนที่การตรวจสอบก่อนหน้านี้มองข้ามไป การค้นพบซ้ำแล้วซ้ำเล่านี้ทำให้การประเมินช่องโหว่กลายเป็นงานต่อเนื่อง แทนที่จะจบลงเมื่อแก้ไขรายการหนึ่งเสร็จ
เวลา 7 นาทีทำให้เปลี่ยนขั้นตอนรับมือ
เหตุแรนซัมแวร์ที่ IDC Frontier ทำให้ซอฟต์แบงก์เห็นชัดว่าต้องรับมือกับการโจมตีที่รวดเร็วเพียงใด มิยากาวะกล่าวว่าการโจมตีใช้เวลา 7 นาที จึงแทบไม่มีเวลาสำหรับขั้นตอนเดิมของบริษัทที่ต้องรับการแจ้งเตือน เรียกผู้เกี่ยวข้องมารวมตัว และตัดสินใจว่าจะตอบสนองอย่างไร
แรนซัมแวร์คือการโจมตีที่อาชญากรใช้การเข้าถึงระบบหรือข้อมูลเพื่อเรียกค่าไถ่ การตัดการสื่อสารช่วยแยกระบบที่ได้รับผลกระทบและจำกัดความสามารถของผู้โจมตีในการเคลื่อนที่ภายในเครือข่าย ขั้นตอนที่ซอฟต์แบงก์ปรับใหม่ให้การควบคุมไม่ให้การโจมตีลุกลามมาก่อนการตรวจสอบอย่างละเอียด
การเปลี่ยนแปลงนี้ส่งผลโดยตรงต่อทีมปฏิบัติการ โดยการตัดสินใจซึ่งก่อนหน้านี้เกิดขึ้นหลังการหารือ จะเกิดขึ้นตั้งแต่เริ่มรับมือ จากนั้นเจ้าหน้าที่ต้องตรวจสอบว่าเกิดอะไรขึ้นและหาวิธีกู้คืนการเชื่อมต่ออย่างปลอดภัย
เหตุใดการซ่อมแซมรอบแรกจึงยังเหลือช่องทางให้โจมตี
มิยากาวะกล่าวว่า IDC Frontier ได้ประเมินและติดตั้งแพตช์ให้แอปพลิเคชันที่พัฒนาขึ้นภายในบริษัทแล้วก่อนเกิดการโจมตี อย่างไรก็ตาม แอปพลิเคชันโอเพนซอร์สที่ถูกใช้เป็นช่องทางเจาะระบบไม่ได้รวมอยู่ในการประเมิน
ซอฟต์แวร์โอเพนซอร์สมีซอร์สโค้ดที่ผู้คนสามารถตรวจสอบ ใช้งาน และดัดแปลงได้ภายใต้เงื่อนไขของสัญญาอนุญาต บริษัทต่าง ๆ มักนำซอฟต์แวร์ดังกล่าวมาใช้ร่วมกับซอฟต์แวร์ที่พัฒนาขึ้นเอง ดังนั้นการตรวจสอบความปลอดภัยจึงต้องครอบคลุมองค์ประกอบที่ระบบพึ่งพา ไม่ใช่เฉพาะโค้ดที่เขียนขึ้นภายในบริษัท
มิยากาวะกล่าวว่าเขาสั่งให้พนักงานรวมซอฟต์แวร์โอเพนซอร์สไว้ในการประเมินตั้งแต่แรก แต่ทีมงานเลื่อนงานดังกล่าวออกไป เหตุการณ์นี้เผยให้เห็นช่องว่างระหว่างขอบเขตที่เขาสั่งให้ตรวจสอบกับระบบที่ได้รับการตรวจสอบจริง
ซอฟต์แบงก์ขยายโครงการประเมินจากระบบที่พัฒนาขึ้นภายในราว 700 ระบบ เป็นมากกว่า 1,800 ระบบ โดยรวมซอฟต์แวร์โอเพนซอร์สไว้ด้วย จำนวนนี้มากกว่าจำนวนเดิม 2.5 เท่า ทำให้การค้นหาจุดอ่อนครอบคลุมกว้างขึ้น และเพิ่มงานที่ต้องใช้ในการแก้ไขและทดสอบระบบที่ได้รับผลกระทบ
ลำดับการประเมินและการรับมือ
รายงานของซอฟต์แบงก์กล่าวถึงความพยายามหลายด้านที่เกิดขึ้นพร้อมกัน ทั้งการซ่อมแซมระบบของบริษัท การขายบริการด้านความปลอดภัยให้บริษัทอื่น และการปรับขั้นตอนหลังบริษัทลูกถูกโจมตี เหตุการณ์สำคัญแสดงให้เห็นว่าภาระงานเพิ่มขึ้นอย่างรวดเร็วเพียงใด
- เดือนพฤษภาคมและมิถุนายน: มิยากาวะกล่าวว่าเริ่มมีโมเดล AI ที่เชี่ยวชาญด้านการโจมตีทางไซเบอร์ปรากฏขึ้น
- 15 มิถุนายน: ซอฟต์แบงก์ประเมินระบบที่พัฒนาขึ้นภายในราว 700 ระบบ และพบช่องโหว่ 10,500 จุด
- เดือนกรกฎาคม: บริษัทเริ่มให้บริการ Patching as a Service อย่างเต็มรูปแบบ โดยใช้เทคโนโลยีของ OpenAI สนับสนุนการประเมินและการแก้ไข
- ตั้งแต่เดือนสิงหาคมเป็นต้นมา: ความพยายามสำรวจหาช่องทางโจมตีเพิ่มขึ้นราว 100 ล้านครั้งต่อเดือน ตามคำกล่าวของมิยากาวะ
- ในช่วงราวสามเดือนหลังการประเมินเดือนมิถุนายน: ซอฟต์แบงก์ติดตั้งแพตช์แก้ไขช่องโหว่ที่พบทั้ง 10,500 จุด
- เดือนกันยายน: มิยากาวะกล่าวว่าโมเดลที่เขาระบุว่าเป็น GPT-6 Astra เปิดตัวในเดือนนี้ และการประเมินครั้งต่อมาพบช่องโหว่เพิ่มอีก 35,000 จุด
- 30 ตุลาคม: มีบริษัททำสัญญาใช้บริการ Patching as a Service จำนวน 7,670 แห่ง
- 9 พฤศจิกายน: มิยากาวะหารือถึงผลการค้นพบ การโจมตี IDC Frontier และขั้นตอนรับมือที่ปรับใหม่ ในการแถลงผลประกอบการ
การประเมินสองครั้งพบปัญหารวมกัน 45,500 จุด จากการตรวจสอบต่อเนื่องกัน ซอฟต์แบงก์ระบุว่าแก้ไข 10,500 จุดแรกแล้ว ส่วนช่องโหว่ชุดหลังกลายเป็นภาระงานใหม่ ขณะเดียวกันบริษัทยังขยายโครงการประเมินให้ครอบคลุมระบบมากขึ้น
การตรวจสอบขั้นสุดท้ายยังต้องอาศัยคน
ซอฟต์แบงก์แบ่งการจัดการช่องโหว่ออกเป็นสามขั้นตอน ได้แก่ การค้นหาจุดอ่อน การติดตั้งแพตช์ และการตรวจสอบว่าระบบยังทำงานได้ตามปกติหลังการแก้ไข ปฏิบัติการ Patching as a Service ใช้ AI สนับสนุนสองขั้นตอนแรก โดยทำให้การติดตั้งแพตช์เป็นไปโดยอัตโนมัติ
ขั้นตอนสุดท้ายยังต้องอาศัยคน เพราะการแก้ไขอาจเปลี่ยนวิธีทำงานของซอฟต์แวร์ เจ้าหน้าที่จึงต้องตรวจสอบว่าระบบที่เชื่อมต่อกันยังทำงานร่วมกันได้หรือไม่ สำหรับบริษัทที่ใช้แอปพลิเคชันเชื่อมโยงกันจำนวนมาก การยืนยันว่าระบบทำงานตามปกติต้องใช้เวลามาก
มิยากาวะขอให้ทีมงานทำให้การตรวจสอบดังกล่าวเป็นระบบอัตโนมัติภายในปีงบประมาณปัจจุบัน เขากล่าวว่ายังไม่มีวันกำหนดเสร็จที่ชัดเจน และรายงานการแถลงข่าวไม่ได้ระบุกำหนดการแก้ไขช่องโหว่ที่พบเพิ่มอีก 35,000 จุด
งานที่ยังต้องทำด้วยมือช่วยอธิบายว่าเหตุใดการค้นหาช่องโหว่ได้เร็วขึ้นจึงไม่ได้ทำให้การแก้ไขเสร็จเร็วขึ้นตามไปด้วย ซอฟต์แบงก์ใช้ AI สร้างรายการจุดอ่อนที่ยาวขึ้นและทำให้การติดตั้งแพตช์เป็นไปโดยอัตโนมัติได้ แต่เจ้าหน้าที่ยังต้องใช้เวลาเพื่อยืนยันว่าบริการต่าง ๆ ยังใช้งานได้หลังการเปลี่ยนแปลง
สำหรับบริษัท 7,670 แห่งที่ทำสัญญาใช้ Patching as a Service ณ วันที่ 30 ตุลาคม ขั้นตอนการตรวจสอบนี้เป็นส่วนหนึ่งของความท้าทายในทางปฏิบัติ แพตช์ต้องปิดช่องโหว่ด้านความปลอดภัย พร้อมกับทำให้ระบบของลูกค้ายังทำงานได้ตามปกติ
แรงกดดันด้านความปลอดภัยเกิดขึ้นพร้อมผลประกอบการสูงสุดเป็นประวัติการณ์
ซอฟต์แบงก์กล่าวถึงการรับมือการโจมตีทางไซเบอร์ควบคู่กับผลประกอบการครึ่งปีแรกของปีงบการเงินที่จะสิ้นสุดในเดือนมีนาคม 2027 ซึ่งทำสถิติสูงสุดเป็นประวัติการณ์ รายได้อยู่ที่ 3.7987 ล้านล้านเยน เพิ่มขึ้น 11.7% จากปีก่อน กำไรจากการดำเนินงานเพิ่มขึ้น 2.1% เป็น 642.1 พันล้านเยน ขณะที่กำไรสุทธิเพิ่มขึ้น 4.5% เป็น 364.5 พันล้านเยน
บริษัทปรับเพิ่มประมาณการตลอดปีงบการเงิน โดยคาดว่ารายได้จะอยู่ที่ 7.9 ล้านล้านเยน กำไรจากการดำเนินงาน 1.16 ล้านล้านเยน และกำไรสุทธิ 610 พันล้านเยน ตัวเลขดังกล่าวสะท้อนธุรกิจที่เติบโต ขณะที่ต้องจัดการภาระงานด้านความปลอดภัยซึ่งประธานบริษัทกล่าวว่ากินเวลาส่วนใหญ่ของเขา
แผนกธุรกิจองค์กร ซึ่งครอบคลุมการสื่อสารสำหรับองค์กร บริการคลาวด์ ความปลอดภัย และ AI ทำรายได้ 538.9 พันล้านเยน เพิ่มขึ้น 11.8% กำไรจากการดำเนินงานเพิ่มขึ้น 19.9% เป็น 124.8 พันล้านเยน ภายในแผนกนี้ รายได้จากคลาวด์และ AI เติบโต 36.7% สูงกว่าอัตราการเติบโตของรายได้ธุรกิจองค์กรโดยรวม
ซอฟต์แบงก์ยังระบุว่าการก่อสร้างศูนย์ข้อมูล AI ในเมืองโทมาโคไม จังหวัดฮอกไกโด คืบหน้าไปตามเป้าหมายที่จะเปิดให้บริการในปีงบประมาณ 2026 ดังนั้น AI จึงเป็นทั้งธุรกิจที่กำลังขยายตัวและเทคโนโลยีที่เปลี่ยนแปลงความต้องการที่มีต่อทีมรักษาความปลอดภัยของบริษัท
แผนกอื่น ๆ ก็เติบโตเช่นกัน รายได้ธุรกิจผู้บริโภคอยู่ที่ 1.6025 ล้านล้านเยน เพิ่มขึ้น 8.6% รายได้จากสื่อและอีคอมเมิร์ซอยู่ที่ 894.7 พันล้านเยน เพิ่มขึ้น 8.7% ส่วนรายได้จากธุรกิจการเงินอยู่ที่ 241.9 พันล้านเยน เพิ่มขึ้น 27.5%
ภารกิจที่กว้างกว่าการค้นหาช่องโหว่เพิ่ม
มาตรการของซอฟต์แบงก์ขณะนี้ประกอบด้วยการเปลี่ยนแปลงที่เป็นรูปธรรมสามด้าน ได้แก่ ตรวจสอบระบบให้มากขึ้น แยกตัดระบบเมื่อสงสัยว่าถูกโจมตีให้เร็วขึ้น และพยายามทำให้การตรวจสอบหลังซ่อมแซมเป็นระบบอัตโนมัติ แต่ละด้านตอบโจทย์ปัญหาคนละส่วนตามที่มิยากาวะกล่าว
การขยายขอบเขตการประเมินช่วยแก้ปัญหาการตกหล่นที่ IDC Frontier การตัดการสื่อสารตอบสนองต่อการโจมตีที่ใช้เวลา 7 นาที ส่วนการตรวจสอบอัตโนมัติเมื่อทำได้แล้วจะช่วยลดเวลาที่เจ้าหน้าที่ใช้ตรวจสอบว่าระบบที่ติดตั้งแพตช์แล้วยังทำงานร่วมกันได้
มิยากาวะเปรียบการอยู่ร่วมกันของระบบที่มนุษย์สร้างกับ AI ที่พัฒนาอย่างรวดเร็วในปัจจุบัน ว่าเหมือนช่วงเปลี่ยนผ่านที่ผู้ขับขี่และรถยนต์ไร้คนขับใช้ถนนร่วมกัน สำหรับซอฟต์แบงก์ ภารกิจเร่งด่วนมีความเฉพาะเจาะจงกว่านั้น ได้แก่ ซ่อมแซมระบบให้เสร็จ ตรวจสอบซอฟต์แวร์ในวงกว้างอย่างต่อเนื่อง และลดช่วงเวลาระหว่างการค้นพบจุดอ่อนกับการปิดช่องโหว่อย่างปลอดภัย
ประเด็นสำคัญ
- ซอฟต์แบงก์ระบุว่าการประเมินด้วย AI รอบหลังพบช่องโหว่เพิ่มอีก 35,000 จุด หลังแก้ไขช่องโหว่ 10,500 จุดที่พบในเดือนมิถุนายนแล้ว
- มิยากาวะระบุว่าโมเดลที่ใช้ในการประเมินรอบหลังคือ GPT-6 Astra ของ OpenAI
- ความพยายามสำรวจหาช่องทางโจมตีต่อเดือนสูงถึงราว 600 ล้านถึง 700 ล้านครั้ง เทียบกับค่าเฉลี่ยก่อนหน้าที่ประมาณ 300 ล้านครั้ง
- การโจมตี IDC Frontier ใช้เวลา 7 นาที ทำให้ซอฟต์แบงก์ปรับขั้นตอนเป็นตัดการสื่อสารก่อนตรวจสอบ
- ช่องทางที่ใช้เจาะระบบบริษัทลูกเป็นซอฟต์แวร์โอเพนซอร์สซึ่งไม่ได้รวมอยู่ในการประเมินก่อนหน้า
- ซอฟต์แบงก์ขยายขอบเขตการประเมินจากระบบราว 700 ระบบเป็นมากกว่า 1,800 ระบบ
- ณ วันที่ 30 ตุลาคม มีบริษัททำสัญญาใช้ Patching as a Service จำนวน 7,670 แห่ง และการตรวจสอบหลังติดตั้งแพตช์ยังต้องอาศัยคน
- บริษัทเปิดเผยผลประกอบการสูงสุดเป็นประวัติการณ์และปรับเพิ่มประมาณการสำหรับปีงบการเงินที่จะสิ้นสุดในเดือนมีนาคม 2027