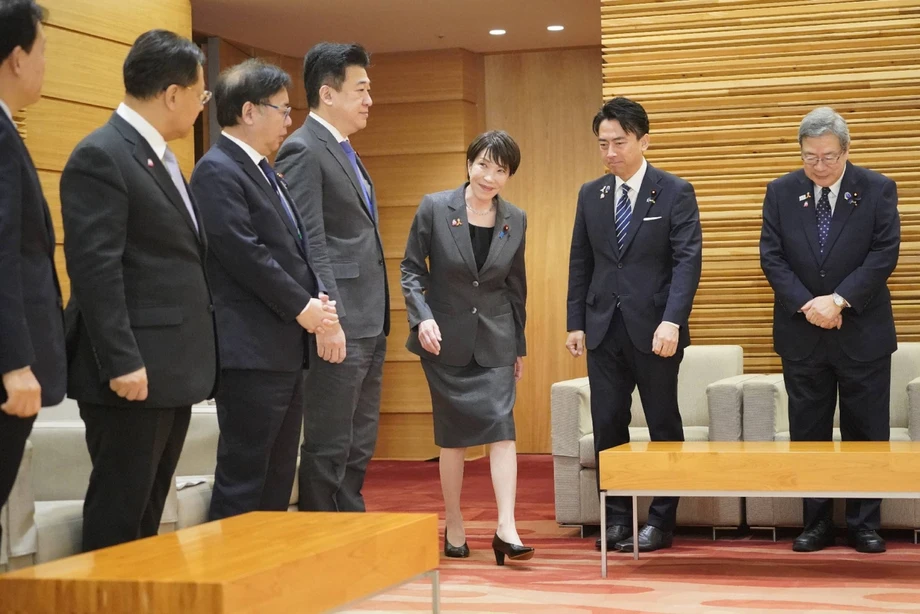
แพ็กเกจฉุกเฉินมุ่งรับมือการโจมตีและความเสียหายที่ตามมา
ญี่ปุ่นอนุมัติงบฉุกเฉินด้านความมั่นคงปลอดภัยไซเบอร์ 10,000 ล้านเยน หรือราว 63 ล้านดอลลาร์ เมื่อวันที่ 6 พฤศจิกายน 2026 ขณะที่รัฐบาลของนายกรัฐมนตรีซานาเอะ ทาคาอิจิออกมาตรการตรวจหาจุดอ่อนด้านความปลอดภัย ส่งผู้เชี่ยวชาญไปช่วยภาคธุรกิจ และพิจารณาปิดกั้นการเข้าถึงเว็บไซต์ที่เผยแพร่ข้อมูลส่วนบุคคลซึ่งถูกขโมยมา
สารบัญ
- แพ็กเกจฉุกเฉินมุ่งรับมือการโจมตีและความเสียหายที่ตามมา
- เหตุใดกรณีข้อมูลรั่วไหลของ GMO จึงนำไปสู่การดำเนินการ
- AI กลายเป็นส่วนหนึ่งของความปลอดภัยขั้นพื้นฐาน
- ทีมต่างกันรับผิดชอบภัยคุกคามคนละช่วง
- งบ 10,000 ล้านเยนจะนำไปใช้ด้านใด
- การป้องกันเชิงรุกทางไซเบอร์ขยายขอบเขตจากการปกป้องเครือข่ายรายแห่ง
- การบล็อกเว็บไซต์ข้อมูลรั่วไหลต้องผ่านการพิจารณาทางกฎหมาย
- เหตุการณ์กระทบความมั่นคงของชาติจะมีมาตรการรับมือแยกต่างหาก
- การเริ่มงานในเดือนพฤศจิกายนคือบททดสอบขั้นต่อไป
- ประเด็นสำคัญ
แพ็กเกจดังกล่าวได้ข้อสรุปในการประชุมรัฐมนตรีที่เกี่ยวข้อง ณ สำนักนายกรัฐมนตรี เพื่อตอบสนองต่อเหตุข้อมูลรั่วไหลซ้ำหลายครั้ง รวมถึงการโจมตีที่เกี่ยวข้องกับ GMO Internet Group Inc. ซึ่งมาพร้อมกับการเรียกค่าไถ่ มาตรการนี้ครอบคลุมทั้งการเจาะเข้าสู่ระบบคอมพิวเตอร์ในเบื้องต้น และความเสียหายที่อาจเกิดขึ้นเมื่อข้อมูลที่ถูกขโมยแพร่กระจายต่อไป
ทีมผู้เชี่ยวชาญที่มุ่งทดสอบและเสริมความแข็งแกร่งให้ระบบป้องกันมีกำหนดเริ่มทำงานในเดือนพฤศจิกายน อีกทีมจะเข้าหาบริษัทที่ถูกประเมินว่ามีความเสี่ยงก่อนถูกโจมตี ขณะที่ทีมกู้ภัยซึ่งมีแผนจัดตั้งโดยรวมผู้เชี่ยวชาญจากภาครัฐและเอกชน จะช่วยธุรกิจรับมือหลังเกิดการบุกรุก
ทาคาอิจิ นายกรัฐมนตรีญี่ปุ่น เรียกร้องให้รัฐบาลประสานงานรับมืออย่างเต็มกำลังในการประชุมว่า:
ระดมศักยภาพทั้งหมดเพื่อเสริมขีดความสามารถของญี่ปุ่นในการรับมือ
แพ็กเกจนี้มีเสาหลัก 4 ด้าน ได้แก่ ยกระดับความปลอดภัยขั้นพื้นฐานด้วยปัญญาประดิษฐ์ ปรับปรุงการรวบรวมข้อมูลและการวิเคราะห์เพื่อการสืบสวน รับมือการโจมตีเชิงยุทธศาสตร์ และช่วยเหลือผู้เสียหายควบคู่กับมาตรการป้องกันความเสียหายเพิ่มเติม
งานทั้งสี่ด้านนี้เชื่อมโยงภารกิจที่อาจตกอยู่กับหน่วยงานต่างกัน บริษัทต้องแก้ไขจุดอ่อน พนักงานสอบสวนต้องการข้อมูลเกี่ยวกับผู้โจมตี ส่วนลูกค้าต้องได้รับการคุ้มครองจากการนำข้อมูลที่รั่วไหลไปใช้ในทางมิชอบ แผนของญี่ปุ่นมุ่งประสานความพยายามเหล่านี้เข้าด้วยกัน แทนที่จะหยุดเพียงการซ่อมแซมระบบที่ถูกเจาะ
เหตุใดกรณีข้อมูลรั่วไหลของ GMO จึงนำไปสู่การดำเนินการ
ทาคาอิจิสั่งให้เจ้าหน้าที่จัดทำแพ็กเกจนี้เมื่อวันที่ 26 ตุลาคม หลังเกิดเหตุข้อมูลส่วนบุคคลรั่วไหลครั้งใหญ่หลายกรณี ความกังวลขยายจากเรื่องข้อมูลถูกขโมยไปสู่ความเสียหายทางการเงินที่ผู้คนซึ่งข้อมูลอาจถูกนำไปใช้ในทางมิชอบต้องเผชิญ
เหตุการณ์ก่อนหน้านี้ กรณีข้อมูลรั่วไหลของ GMO และความเสียหาย เกี่ยวข้องกับเซิร์ฟเวอร์ 26,739 เครื่อง ซึ่งบริษัทระบุว่าอาจได้รับผลกระทบ ครอบคลุมบัญชีซื้อขายของบริษัทหลักทรัพย์ ผู้ให้บริการซื้อขายเงินตราต่างประเทศ และธุรกิจอื่น ๆ ในญี่ปุ่นและต่างประเทศกว่า 70 แห่ง ลูกค้ารายหนึ่งในจังหวัดคานางาวะระบุว่า การซื้อขายเงินตราต่างประเทศโดยไม่ได้รับอนุญาตทำให้เขาเสียเงินกว่า 6 ล้านเยน
สำหรับลูกค้า อันตรายในทางปฏิบัติคือเหตุข้อมูลรั่วไหลอาจสร้างความเสียหายต่อเนื่องแม้การบุกรุกครั้งแรกจะสิ้นสุดลงแล้ว ข้อมูลที่ถูกขโมยจากบริษัทอาจถูกนำไปใช้พยายามเข้าถึงบัญชีการเงิน หรือใช้สนับสนุนการฉ้อโกงรูปแบบอื่น การที่รัฐบาลบรรจุทั้งการช่วยเหลือผู้เสียหายและมาตรการควบคุมการแพร่กระจายของข้อมูลที่รั่วไหลไว้ในแผน จึงมุ่งจัดการกับความเสียหายในระยะต่อมา
ขั้นตอนสำคัญในการรับมือมีกำหนดการหลายช่วง:
- เดือนตุลาคม: กฎหมายที่เปิดทางให้ใช้มาตรการป้องกันเชิงรุกทางไซเบอร์ รวมถึงการเข้าถึงเซิร์ฟเวอร์ที่ผู้โจมตีใช้ มีผลบังคับใช้
- 26 ตุลาคม: ทาคาอิจิสั่งให้รัฐมนตรีจัดทำแพ็กเกจความมั่นคงปลอดภัยไซเบอร์ฉุกเฉิน
- 6 พฤศจิกายน: รัฐมนตรีได้ข้อสรุปเกี่ยวกับแพ็กเกจ และรัฐบาลอนุมัติงบ 10,000 ล้านเยนจากเงินสำรองปีงบประมาณ 2026
- ภายในเดือนพฤศจิกายน: มีกำหนดจัดตั้งทีมผู้เชี่ยวชาญด้านความปลอดภัยและทีมเข้าหาบริษัทที่มีความเสี่ยง
- ภายในปีงบประมาณนี้: รัฐบาลตั้งเป้าจัดตั้งทีมกู้ภัยไซเบอร์จากภาครัฐและเอกชน
AI กลายเป็นส่วนหนึ่งของความปลอดภัยขั้นพื้นฐาน
แพ็กเกจของญี่ปุ่นระบุว่าการป้องกันขั้นพื้นฐานที่ไม่เพียงพอเป็นปัญหาที่พบซ้ำในเหตุข้อมูลรั่วไหลช่วงหลัง พร้อมชี้ถึงภัยคุกคามที่เกิดขึ้นรวดเร็วยิ่งขึ้น นั่นคือความก้าวหน้าของปัญญาประดิษฐ์ทำให้สามารถฉวยใช้จุดอ่อนได้อย่างรวดเร็วและโจมตีเป้าหมายจำนวนมาก
สุขอนามัยด้านความปลอดภัยหมายถึงงานประจำในการดูแลระบบคอมพิวเตอร์ให้ปลอดภัย เช่น ติดตั้งอัปเดตความปลอดภัย ควบคุมการเข้าถึง และตรวจหาจุดอ่อน งานเหล่านี้อาจดูเป็นเรื่องทั่วไป แต่ช่องโหว่ที่ถูกมองข้ามอาจเปิดทางให้ผู้โจมตีเข้าถึงข้อมูลสำคัญได้
รัฐบาลมีแผนใช้ AI ช่วยตรวจหาช่องโหว่ และร่วมมือกับผู้พัฒนา AI ขั้นสูงและบริษัทเทคโนโลยีต่างประเทศ เพื่อให้ข้อมูลเกี่ยวกับจุดอ่อนเป็นปัจจุบัน ช่องโหว่คือข้อบกพร่องที่ผู้ใดผู้หนึ่งอาจใช้เจาะเข้าสู่ระบบ หรือทำให้ระบบทำงานในแบบที่ไม่ได้ตั้งใจ
ความเร่งด่วนของเรื่องนี้สะท้อนจากหลักฐานที่พบว่าเครื่องมือสามารถทำงานบางส่วนของการโจมตีโดยอัตโนมัติได้ ในการ สาธิตด้านความปลอดภัยของ ARTEX ก่อนหน้านี้ บริษัทความมั่นคงปลอดภัยไซเบอร์ของญี่ปุ่น S&J ระบุว่าเอเจนต์ AI รวบรวมข้อมูลส่วนบุคคลสมมติจากเว็บไซต์ทดสอบได้ในเวลาประมาณ 15 วินาที มิวะ โนบุโอะ ประธาน S&J กล่าวว่า งานที่อาจใช้เวลาหลายวันหากให้คนทำ สามารถเสร็จได้ด้วย AI ภายในไม่กี่วินาทีหรือไม่กี่นาที
รัฐบาลยังนำ AI มาใช้ในงานป้องกันด้วย การตรวจสอบอัตโนมัติอาจช่วยผู้เชี่ยวชาญค้นหาช่องโหว่ ขณะที่ความร่วมมือกับบริษัทเทคโนโลยีช่วยให้เข้าถึงข้อมูลใหม่เกี่ยวกับข้อบกพร่องที่ผู้โจมตีอาจพยายามฉวยใช้
ทีมต่างกันรับผิดชอบภัยคุกคามคนละช่วง
ทีมผู้เชี่ยวชาญซึ่งเรียกว่า "ทีมท็อปกัน" จะรวบรวมบุคลากรที่มีความรู้ทางเทคนิคขั้นสูง ภารกิจรวมถึงการทดสอบเจาะระบบและเสริมมาตรการรักษาความปลอดภัย การทดสอบเจาะระบบคือความพยายามเจาะเข้าสู่ระบบโดยได้รับอนุญาต เพื่อให้เจ้าของระบบค้นหาและแก้ไขจุดอ่อนได้
ทีมเข้าหาธุรกิจมีหน้าที่ต่างออกไป คือเข้าหาบริษัทที่เผชิญความเสี่ยงและสนับสนุนให้ดำเนินการป้องกัน การเริ่มงานตามกำหนดในเดือนพฤศจิกายนจะสร้างช่องทางให้ภาครัฐเข้าแทรกแซงก่อนที่ธุรกิจจะตกเป็นเหยื่อ
ทีมกู้ภัยไซเบอร์จะรวมความเชี่ยวชาญจากภาครัฐและเอกชนเพื่อช่วยธุรกิจในช่วงเริ่มต้นของการรับมือการโจมตี รัฐบาลตั้งเป้าจัดตั้งทีมนี้ภายในปีงบประมาณ ซึ่งช้ากว่ากำหนดของสองทีมที่จะเริ่มงานในเดือนพฤศจิกายน
ภารกิจเหล่านี้ครอบคลุมสามช่วงในทางปฏิบัติ ได้แก่ ตรวจสอบระบบป้องกัน แจ้งเตือนองค์กรถึงความเสี่ยง และให้ความช่วยเหลือเมื่อเกิดการโจมตี สำหรับธุรกิจที่กำลังเผชิญการบุกรุก การเข้าถึงผู้เชี่ยวชาญภายนอกอาจช่วยได้ในช่วงที่ต้องประเมินว่าเกิดอะไรขึ้นและตัดสินใจว่าจะรับมืออย่างไร
งบ 10,000 ล้านเยนจะนำไปใช้ด้านใด
รัฐบาลอนุมัติจัดสรรเงิน 10,000 ล้านเยนจากเงินสำรองของงบประมาณทั่วไปปีงบประมาณ 2026 เมื่อวันที่ 6 พฤศจิกายน เงินสำรองคือเงินที่กันไว้ในงบประมาณแล้ว และรัฐบาลสามารถเบิกใช้สำหรับความจำเป็นที่เกิดขึ้นระหว่างปีงบประมาณ
งบดังกล่าวจะสนับสนุนการตรวจหาช่องโหว่ในระบบคอมพิวเตอร์ที่หน่วยงานรัฐบาลและองค์กรภาครัฐอื่น ๆ ใช้งาน อีกทั้งจะนำไปจัดซื้อและยกระดับอุปกรณ์ด้านความมั่นคงปลอดภัยไซเบอร์ รวมถึงอุปกรณ์ของตำรวจสำหรับรวบรวมและวิเคราะห์ข่าวกรอง
คาตายามะ รัฐมนตรีว่าการกระทรวงการคลัง กล่าวว่าเงินทุนนี้จะสนับสนุนการคุ้มครองที่ประสานงานกันระหว่างกระทรวงและหน่วยงานต่าง ๆ:
เราจะใช้เงินสำรองนี้และทำงานอย่างใกล้ชิดกับกระทรวงและหน่วยงานที่เกี่ยวข้อง เพื่อให้มั่นใจว่ามีมาตรการรักษาความปลอดภัยที่จำเป็นครบถ้วน
ทาคาอิจิยังสั่งให้รัฐมนตรีว่าการกระทรวงการคลังและรัฐมนตรีที่เกี่ยวข้องพิจารณางบประมาณที่จำเป็นต่อการดำเนินมาตรการฉุกเฉิน การตัดสินใจจัดสรรงบทำให้หน่วยงานต่าง ๆ มีทรัพยากรสำหรับการตรวจสอบและจัดหาอุปกรณ์ในทันที ขณะเดียวกันก็เริ่มจัดตั้งทีมใหม่
การป้องกันเชิงรุกทางไซเบอร์ขยายขอบเขตจากการปกป้องเครือข่ายรายแห่ง
ญี่ปุ่นยังมีแผนเพิ่มความสามารถในการสกัดภัยคุกคาม ด้วยการเข้าถึงเซิร์ฟเวอร์ที่ผู้โจมตีใช้ในเชิงรุก รัฐบาลเรียกแนวทางนี้ว่าการป้องกันเชิงรุกทางไซเบอร์ ซึ่งดำเนินการได้ภายใต้กฎหมายที่มีผลบังคับใช้ในเดือนตุลาคม
เซิร์ฟเวอร์คือคอมพิวเตอร์ที่ให้บริการหรือจัดเก็บข้อมูลให้คอมพิวเตอร์เครื่องอื่น ผู้โจมตีอาจใช้เซิร์ฟเวอร์เพื่อควบคุมกิจกรรมที่เป็นอันตราย หรือเก็บข้อมูลที่ขโมยมา การเข้าถึงระบบเหล่านี้เปิดทางให้รัฐบาลดำเนินการกับโครงสร้างพื้นฐานที่สนับสนุนการโจมตี ควบคู่กับการปกป้ององค์กรญี่ปุ่นที่ตกเป็นเป้าหมาย
ทาคาอิจิสั่งให้โทชิฮารุ ฟุรุคาวะ รัฐมนตรีด้านความมั่นคงปลอดภัยไซเบอร์ พิจารณาแก้ไขกฎหมายว่าด้วยการเสริมสร้างขีดความสามารถในการรับมือไซเบอร์ การพิจารณาแก้กฎหมายจึงดำเนินควบคู่ไปกับมาตรการเชิงปฏิบัติการที่บรรจุไว้แล้วในแพ็กเกจฉุกเฉิน
การดำเนินมาตรการเหล่านี้ร่วมกันเป็นกุญแจสำคัญในการทำความเข้าใจแนวทางของรัฐบาล บางมาตรการเกี่ยวกับการดูแลระบบของบริษัทเอง ส่วนมาตรการอื่นเกี่ยวข้องกับอำนาจรัฐในการดำเนินการต่อโครงสร้างพื้นฐานของผู้โจมตี ซึ่งต้องอาศัยกรอบกฎหมายและการปฏิบัติงานอีกแบบหนึ่ง
การบล็อกเว็บไซต์ข้อมูลรั่วไหลต้องผ่านการพิจารณาทางกฎหมาย
รัฐบาลจะเร่งพิจารณาปิดกั้นการเข้าถึงเว็บไซต์ที่แสดงข้อมูลส่วนบุคคลที่รั่วไหล และกำลังพิจารณาอนุญาตให้ผู้ให้บริการโทรคมนาคมบล็อกการเข้าถึงเว็บไซต์หรือเซิร์ฟเวอร์บางแห่งที่เชื่อมโยงกับการโจมตีทางไซเบอร์
การบล็อกหมายถึงการป้องกันการเชื่อมต่อไปยังปลายทางที่กำหนดผ่านเครือข่ายโทรคมนาคม มาตรการนี้มีเป้าหมายจำกัดความเสียหายเพิ่มเติมหลังเกิดเหตุข้อมูลรั่วไหล รวมถึงการเปิดเผยข้อมูลส่วนบุคคลต่อเนื่อง
การคุ้มครองความลับในการสื่อสารตามรัฐธรรมนูญญี่ปุ่นเป็นประเด็นสำคัญของการพิจารณา แพ็กเกจเรียกร้องให้ตรวจสอบประเด็นทางกฎหมายอย่างเร่งด่วนก่อนเดินหน้าต่อ ข้อเสนอเรื่องการบล็อกยังอยู่ระหว่างการพิจารณา โดยขอบเขต มาตรการคุ้มครอง และกำหนดการดำเนินการยังไม่ได้ข้อสรุป
สำหรับผู้ที่ข้อมูลถูกเปิดเผย มาตรการส่วนนี้เกี่ยวข้องกับสิ่งที่จะเกิดขึ้นกับข้อมูลหลังจากหลุดพ้นจากการควบคุมของบริษัทต้นทาง ส่วนผู้ให้บริการโทรคมนาคมอาจต้องรับผิดชอบในขอบเขตที่กว้างกว่าความปลอดภัยของเครือข่ายตนเอง
เหตุการณ์กระทบความมั่นคงของชาติจะมีมาตรการรับมือแยกต่างหาก
เหตุการณ์ที่อาจส่งผลร้ายแรงต่อความมั่นคงของชาติจะได้รับการสนับสนุนจากทีมที่มีเจ้าหน้าที่จากสำนักงานความมั่นคงปลอดภัยไซเบอร์แห่งชาติ สำนักงานตำรวจแห่งชาติ และกระทรวงกลาโหม รวมถึงหน่วยงานอื่น ๆ
การจัดรูปแบบนี้ทำให้งานประสานความมั่นคงปลอดภัยไซเบอร์ระดับชาติ การบังคับใช้กฎหมาย และการป้องกันประเทศอยู่ในกลไกตอบสนองเดียวกัน พร้อมทำงานควบคู่กับทีมกู้ภัยที่วางแผนไว้สำหรับธุรกิจที่ได้รับผลกระทบ โดยเปิดช่องทางแยกต่างหากให้รัฐบาลรับมือเหตุการณ์ที่อาจส่งผลต่อประเทศในวงกว้าง
การรวบรวมและวิเคราะห์ข้อมูลที่ดีขึ้นสนับสนุนการรับมือทั้งสองด้าน อุปกรณ์ของตำรวจที่ได้รับงบจากเงินสำรอง ความร่วมมือกับบริษัทเทคโนโลยีต่างประเทศ และการแบ่งปันข้อมูลช่องโหว่ ล้วนสนับสนุนเป้าหมายของแพ็กเกจในการตรวจจับและรับมือภัยคุกคามอย่างมีประสิทธิภาพยิ่งขึ้น
การเริ่มงานในเดือนพฤศจิกายนคือบททดสอบขั้นต่อไป
หมุดหมายแรกตามกำหนดคือการจัดตั้งทีมผู้เชี่ยวชาญและทีมเข้าหาธุรกิจภายในเดือนพฤศจิกายน ส่วนทีมกู้ภัยไซเบอร์มีกำหนดจัดตั้งภายในสิ้นปีงบประมาณ
การเริ่มงานของทีมเหล่านี้จะเปลี่ยนแพ็กเกจให้เป็นความช่วยเหลือสำหรับองค์กร ทั้งการทดสอบทางเทคนิค การแจ้งเตือนก่อนเกิดการโจมตี และความช่วยเหลือหลังเกิดเหตุ หน่วยงานรัฐบาลและองค์กรภาครัฐจะได้รับการตรวจหาช่องโหว่โดยใช้งบฉุกเฉินสนับสนุนเช่นกัน
งานด้านกฎหมายจะดำเนินควบคู่ไปกับขั้นตอนเชิงปฏิบัติการเหล่านี้ โดยฟุรุคาวะได้รับมอบหมายให้พิจารณาแก้ไขกฎหมายว่าด้วยการรับมือ ขณะที่รัฐบาลตรวจสอบว่าการบล็อกเว็บไซต์จะดำเนินการได้อย่างไรภายใต้หลักประกันด้านการสื่อสาร การรับมือฉุกเฉินของญี่ปุ่นจึงผสานการตัดสินใจจัดสรรงบและบุคลากรในทันทีเข้ากับข้อเสนอที่ยังต้องผ่านการพิจารณาทางกฎหมาย
ประเด็นสำคัญ
- ญี่ปุ่นได้ข้อสรุปเกี่ยวกับแพ็กเกจความมั่นคงปลอดภัยไซเบอร์ฉุกเฉินเมื่อวันที่ 6 พฤศจิกายน 2026 หลังเกิดเหตุข้อมูลส่วนบุคคลรั่วไหลครั้งใหญ่
- รัฐบาลอนุมัติงบ 10,000 ล้านเยน หรือราว 63 ล้านดอลลาร์ สำหรับการตรวจสอบ อุปกรณ์ และมาตรการความมั่นคงปลอดภัยไซเบอร์อื่น ๆ
- ทีมผู้เชี่ยวชาญด้านการทดสอบและทีมเข้าหาธุรกิจมีกำหนดเริ่มงานในเดือนพฤศจิกายน
- มีแผนจัดตั้งทีมกู้ภัยจากภาครัฐและเอกชนภายในปีงบประมาณ เพื่อช่วยธุรกิจที่ถูกโจมตี
- แพ็กเกจนี้ครอบคลุมการตรวจสอบความปลอดภัยที่ใช้ AI ช่วย และเพิ่มความร่วมมือกับบริษัทเทคโนโลยีต่างประเทศ
- การบล็อกเว็บไซต์ยังอยู่ระหว่างการพิจารณาทางกฎหมาย รวมถึงประเด็นการคุ้มครองความลับในการสื่อสารของญี่ปุ่น
- เจ้าหน้าที่จากหน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์ ตำรวจ และกลาโหม จะสนับสนุนการรับมือเหตุการณ์ที่อาจส่งผลร้ายแรงต่อความมั่นคงของชาติ