การชำระเงินผ่าน AI เผชิญวงเงินรายวันและการควบคุมโดยมนุษย์ที่เข้มงวดขึ้น
เวียดนามจะกำหนดวงเงินการชำระเงินที่ปัญญาประดิษฐ์ (AI) ดำเนินการโดยอัตโนมัติไว้ที่ 100 ล้านดองต่อวันสำหรับลูกค้าบุคคล และ 500 ล้านดองสำหรับองค์กร โดยเริ่มตั้งแต่วันที่ 15 พฤศจิกายน 2026 ธนาคารและผู้ให้บริการรายอื่นต้องได้รับอนุญาตจากลูกค้าก่อน จัดให้มีเครื่องมือสำหรับเพิกถอนความยินยอม และจัดให้มีการทบทวนโดยมนุษย์เมื่อมีการโต้แย้งการตัดสินใจอัตโนมัติ
สารบัญ
- การชำระเงินผ่าน AI เผชิญวงเงินรายวันและการควบคุมโดยมนุษย์ที่เข้มงวดขึ้น
- จำนวนเงินใดทำให้ต้องกำกับดูแลเข้มงวดขึ้น?
- วงเงินรายวันกำหนดเพดานแยกต่างหาก
- ลูกค้าต้องอนุญาตก่อนให้ AI ชำระเงิน
- ลูกค้าขอคำอธิบายและการทบทวนโดยมนุษย์ได้
- เจ้าหน้าที่ต้องมีอำนาจสั่งหยุดระบบ
- คุณภาพข้อมูลและผู้ให้บริการภายนอกถูกตรวจสอบเข้มงวด
- การเติบโตทางดิจิทัลทำให้มาตรการควบคุมมีความสำคัญยิ่งขึ้น
- ใครบ้างที่ต้องปฏิบัติตาม และเมื่อใด?
- ประเด็นสำคัญ
ธนาคารแห่งรัฐเวียดนามออกหนังสือเวียน 53/2026/TT-NHNN เมื่อวันที่ 30 กันยายน 2026 เพื่อกำหนดข้อกำหนดด้านความปลอดภัย การบริหารความเสี่ยง และการนำ AI มาใช้ในภาคธนาคาร กฎดังกล่าวกำหนดทั้งวงเงินการชำระเงินและข้อกำหนดเกี่ยวกับการตรวจสอบตัวตน การให้คำอธิบาย ความมั่นคงปลอดภัยทางไซเบอร์ การคุ้มครองข้อมูล และความรับผิดชอบเมื่อเกิดข้อผิดพลาด
ข้อ 4 กำหนดให้มีการกำกับดูแลเข้มงวดตั้งแต่เกณฑ์ที่ต่ำกว่าวงเงินรายวันมาก ระบบ AI ที่ดำเนินการชำระเงินส่วนบุคคลโดยอัตโนมัติเกิน 10 ล้านดองต่อรายการ หรือชำระเงินเกิน 20 ล้านดองต่อคนในหนึ่งวัน จะจัดอยู่ในประเภทความเสี่ยงสูง สำหรับองค์กร เกณฑ์ดังกล่าวคือเกิน 50 ล้านดองต่อรายการ หรือเกิน 100 ล้านดองต่อวัน
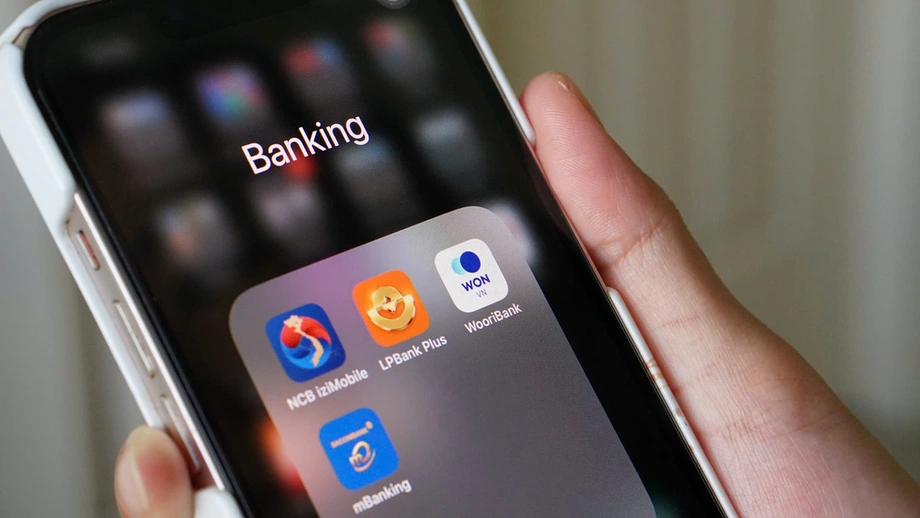
ลูกค้าที่อนุญาตให้ AI โอนเงินจึงต้องอยู่ภายใต้การควบคุมสองระดับ ได้แก่ เกณฑ์ที่ทำให้ต้องกำกับดูแลเข้มงวดขึ้น และวงเงินสูงสุดที่กำหนดว่าระบบชำระเงินได้เท่าใดในแต่ละวัน ลูกค้าที่โอนเงินด้วยตนเองผ่านแอปธนาคารยังคงอยู่ภายใต้กฎของบริการเหล่านั้น
หนังสือเวียนนี้ต่อยอดจาก วงเงินการชำระเงินและมาตรการคุ้มครอง ที่ระบุไว้ในเดือนตุลาคม ข้อกำหนดในทางปฏิบัติครอบคลุมมากกว่าจำนวนเงินที่โอน โดยสถาบันการเงินต้องเปิดทางให้มนุษย์เข้ามาแทรกแซง อธิบายการตัดสินใจที่มีผลสำคัญ และยังคงรับผิดชอบแม้บริษัทภายนอกเป็นผู้จัดหาเทคโนโลยี
จำนวนเงินใดทำให้ต้องกำกับดูแลเข้มงวดขึ้น?
ข้อ 4 กำหนดให้ผู้ให้บริการประเมินทั้งยอดชำระเงินแต่ละรายการและยอดสะสมรายวันของลูกค้าแต่ละราย หากเกินเกณฑ์ข้อใดข้อหนึ่ง ระบบชำระเงินอัตโนมัติที่เกี่ยวข้องจะจัดอยู่ในประเภทความเสี่ยงสูง
- บุคคล: เกิน 10 ล้านดองต่อรายการ หรือเกิน 20 ล้านดองรวมในหนึ่งวัน
- องค์กร: เกิน 50 ล้านดองต่อรายการ หรือเกิน 100 ล้านดองรวมในหนึ่งวัน
- การตัดสินใจให้สินเชื่อโดยอัตโนมัติ: ตั้งแต่ 50 ล้านดองขึ้นไป
การชำระเงินส่วนบุคคลโดยอัตโนมัติสามรายการ รายการละ 8 ล้านดอง จะมียอดรวม 24 ล้านดอง แม้แต่ละรายการจะต่ำกว่าเกณฑ์ต่อรายการ แต่ยอดรวมรายวันจะเกินเกณฑ์ 20 ล้านดอง ดังนั้นผู้ให้บริการต้องติดตามยอดสะสมควบคู่กับจำนวนเงินของการโอนแต่ละครั้ง
ถ้อยคำที่ใช้กับจำนวนเงิน ณ จุดตัดเกณฑ์มีความสำคัญ เกณฑ์การชำระเงินใช้กับจำนวนเงินที่สูงกว่าตัวเลขที่ระบุ ส่วนเกณฑ์สินเชื่อรวมกรณีที่มีมูลค่าเท่ากับ 50 ล้านดองพอดีด้วย ระบบ AI ที่ตัดสินใจโดยอัตโนมัติว่าจะอนุมัติสินเชื่อจำนวนดังกล่าวหรือไม่ จัดอยู่ในประเภทความเสี่ยงสูงตามที่กำหนด
ก่อนนำระบบมาใช้ สถาบันการเงินต้องจัดประเภทระบบ AI ว่ามีความเสี่ยงสูง ปานกลาง หรือต่ำ และขออนุมัติการจัดประเภทจากหน่วยงานที่เกี่ยวข้อง ต้องจัดทำบัญชีรายชื่อระบบและทบทวนปรับปรุงอย่างน้อยปีละครั้ง การจัดประเภทเป็นตัวกำหนดระดับการตรวจสอบและการควบคุมที่ระบบนั้นต้องได้รับ
วงเงินรายวันกำหนดเพดานแยกต่างหาก
ข้อ 5 จำกัดมูลค่ารวมของการชำระเงินที่ AI สามารถดำเนินการโดยอัตโนมัติให้ลูกค้าแต่ละรายได้ในหนึ่งวัน โดยกำหนดเพดานไว้ที่ 100 ล้านดองสำหรับบุคคล และ 500 ล้านดองสำหรับองค์กร ทั้งนี้ขึ้นอยู่กับวงเงินภายในของผู้ให้บริการด้วย
ธนาคารสามารถกำหนดวงเงินที่ต่ำกว่าได้ หากวงเงินรายวันภายในสำหรับลูกค้าบุคคลอยู่ที่ 60 ล้านดอง จำนวนที่ต่ำกว่านี้จะเป็นเกณฑ์บังคับสำหรับการชำระเงินผ่าน AI ของลูกค้ารายนั้น เพดานระดับประเทศเป็นการกำหนดขอบเขตสูงสุดสำหรับสถาบันการเงิน ไม่ใช่ข้อบังคับให้ต้องเปิดวงเงินเต็มจำนวน
เพดานรายวันระดับประเทศทั้งสองรายการสูงกว่าเกณฑ์ความเสี่ยงรายวันที่สอดคล้องกันห้าเท่า ได้แก่ 100 ล้านดองเทียบกับ 20 ล้านดองสำหรับบุคคล และ 500 ล้านดองเทียบกับ 100 ล้านดองสำหรับองค์กร ดังนั้นระบบอาจต้องได้รับการกำกับดูแลเข้มงวดขึ้น แต่ยังดำเนินงานภายในวงเงินการชำระเงินที่อนุญาตได้
เกณฑ์และสิทธิในการขอทบทวนที่ระบุรายละเอียดไว้ในเดือนพฤศจิกายนเป็นส่วนหนึ่งของกรอบเดียวกัน ผู้ให้บริการต้องติดตามความยินยอม จำนวนเงินต่อรายการ ยอดรวมรายวัน และพฤติกรรมของระบบไปพร้อมกัน ไม่ใช่ใช้เพดานรายวันเป็นมาตรการควบคุมเพียงอย่างเดียว
ลูกค้าต้องอนุญาตก่อนให้ AI ชำระเงิน
ธนาคารหรือผู้ให้บริการชำระเงินต้องทำข้อตกลงกับลูกค้าก่อนอนุญาตให้ AI ดำเนินการชำระเงินโดยอัตโนมัติ ข้อตกลงต้องระบุประเภทรายการที่อนุญาต วงเงินต่อรายการและต่อวัน ระยะเวลา เงื่อนไขที่ใช้บังคับ และวิธีระงับหรือยุติข้อตกลง
ผู้ให้บริการต้องตรวจสอบว่าผู้ทำข้อตกลงเป็นเจ้าของบัญชีหรือตัวแทนที่ได้รับอนุญาตตามกฎหมาย สำหรับข้อตกลงทางอิเล็กทรอนิกส์ ต้องใช้การยืนยันตัวตนด้วยข้อมูลชีวมิติร่วมกับวิธีการยืนยันตัวตนเพิ่มเติมอย่างน้อยหนึ่งวิธี ตามหนังสือเวียน 50/2024/TT-NHNN ซึ่งแก้ไขเพิ่มเติมโดยหนังสือเวียน 77/2025/TT-NHNN
การยืนยันตัวตนด้วยข้อมูลชีวมิติจะตรวจสอบลักษณะทางกายภาพที่เชื่อมโยงกับบุคคล เช่น ใบหน้า ข้อกำหนดให้ยืนยันตัวตนเพิ่มเติมเป็นการเพิ่มขั้นตอนตรวจสอบอีกชั้นเมื่อลูกค้ามอบอำนาจให้ระบบโอนเงิน
ภายในขอบเขตของข้อตกลงที่ยืนยันด้วยวิธีดังกล่าว ไม่จำเป็นต้องใช้ข้อกำหนดการยืนยันธุรกรรมบางประการตามหนังสือเวียน 50 กับการชำระเงินอัตโนมัติแต่ละรายการ ดังนั้นการอนุญาตในขั้นต้นจึงมีความสำคัญ เพราะเป็นการกำหนดสิ่งที่ AI สามารถทำได้โดยไม่ต้องกลับไปขอการยืนยันจากลูกค้าในแต่ละครั้ง
ลูกค้าสามารถยุติข้อตกลงได้ทุกเมื่อ และผู้ให้บริการต้องดำเนินการตามคำขอนั้นทันที นอกจากนี้ยังต้องจัดหาเครื่องมือให้ลูกค้าหยุดชั่วคราวหรือเพิกถอนอำนาจการชำระเงินของ AI ได้ด้วยตนเอง ก่อนลงนาม ลูกค้าควรตรวจสอบรายการที่อนุญาต วงเงิน วันหมดอายุ และเงื่อนไขการระงับ พร้อมใช้แอปธนาคารทางการ
ลูกค้าขอคำอธิบายและการทบทวนโดยมนุษย์ได้
ธนาคารต้องแจ้งลูกค้าตั้งแต่เริ่มการใช้งานหรือสนทนา หาก AI เข้ามาแทนมนุษย์ในการสื่อสารโดยตรง การเปิดเผยข้อมูลดังกล่าวช่วยให้ลูกค้าทราบตั้งแต่ต้นว่ากำลังติดต่อกับเจ้าหน้าที่หรือระบบอัตโนมัติ
ผู้ให้บริการต้องเก็บรักษาข้อมูลเกี่ยวกับหลักเกณฑ์และปัจจัยสำคัญที่อยู่เบื้องหลังการตัดสินใจอัตโนมัติ ซึ่งส่งผลต่อความรับผิดชอบตามกฎหมาย ภาระผูกพันทางการเงิน หรือการเข้าถึงผลิตภัณฑ์และบริการของลูกค้า ลูกค้าสามารถขอคำอธิบายเกี่ยวกับปัจจัยเหล่านั้นได้
คำอธิบายไม่จำเป็นต้องเปิดเผยซอร์สโค้ด อัลกอริทึมโดยละเอียด พารามิเตอร์ของโมเดล หรือความลับทางการค้า ข้อกำหนดนี้มุ่งเน้นที่หลักเกณฑ์เบื้องหลังการตัดสินใจซึ่งส่งผลต่อลูกค้า สำหรับการตัดสินใจที่เกี่ยวข้องกับการป้องกันการฉ้อโกง การฟอกเงิน การสนับสนุนทางการเงินแก่การก่อการร้าย หรือความมั่นคงปลอดภัยทางไซเบอร์ เหตุผลที่เปิดเผยต้องสอดคล้องกับการควบคุมความเสี่ยงและการคุ้มครองทรัพย์สินของลูกค้า
สถาบันการเงินต้องจัดตั้งหน่วยงานและกระบวนการรับเรื่องและจัดการข้อร้องเรียนเกี่ยวกับ AI หากลูกค้าโต้แย้งการตัดสินใจอัตโนมัติ ต้องให้มนุษย์ทบทวน และผลการทบทวนโดยมนุษย์จะเป็นหลักในการพิจารณาข้อร้องเรียนขั้นสุดท้าย
ธนาคารแห่งรัฐเวียดนามระบุหลักการสำคัญไว้ในหนังสือเวียนว่า:
AI ไม่ได้มาแทนอำนาจและความรับผิดชอบของมนุษย์
สำหรับลูกค้า นั่นหมายความว่าผู้ให้บริการยังคงต้องรับผิดชอบต่อการตัดสินใจที่ระบบของตนทำหรือมีส่วนช่วย ลูกค้าต้องสามารถยื่นข้อร้องเรียนผ่านกระบวนการที่มีผู้รับผิดชอบเป็นมนุษย์ ไม่ใช่จบลงที่คำตอบเดิมของซอฟต์แวร์
เจ้าหน้าที่ต้องมีอำนาจสั่งหยุดระบบ
AI ความเสี่ยงสูงต้องได้รับการติดตามอย่างต่อเนื่อง และต้องมีบุคลากรที่มีอำนาจและความสามารถทางเทคนิคเพียงพอสำหรับการแทรกแซง ผู้กำกับดูแลต้องสามารถยกเลิก ปรับเปลี่ยน หรือระงับการตัดสินใจ และเปิดใช้กลไกฉุกเฉินเพื่อหยุดหรือแยกระบบได้
สถาบันการเงินต้องบันทึกการแทรกแซงแต่ละครั้ง รวมถึงสิ่งที่เปลี่ยนแปลง เวลาที่ดำเนินการ ผู้ที่ดำเนินการ และเหตุผล บันทึกเหล่านี้ทำให้ตรวจสอบย้อนหลังได้ว่าเจ้าหน้าที่ตอบสนองอย่างไรเมื่อระบบทำงานผิดคาดหรือต้องแก้ไขการตัดสินใจ
ก่อนเริ่มใช้งานระบบความเสี่ยงสูง สถาบันการเงินต้องประเมินวัตถุประสงค์ ขอบเขต การทำงาน และผลกระทบที่อาจเกิดขึ้นต่อกิจกรรมธนาคาร ความมั่นคงปลอดภัยทางไซเบอร์ ลูกค้า และผู้เกี่ยวข้องอื่น ๆ การประเมินต้องครอบคลุมการประมวลผลข้อมูลส่วนบุคคล มาตรการคุ้มครอง การติดตาม และการรับมือเหตุการณ์ ต้องได้รับอนุมัติ เก็บรักษาตลอดช่วงการใช้งาน และปรับปรุงเมื่อระบบมีการเปลี่ยนแปลง
องค์กรกำกับดูแลระดับสูงสุดของสถาบันการเงินมีความรับผิดชอบสูงสุดต่อการใช้ AI และต้องอนุมัติทั้งข้อเสนอการนำระบบมาใช้และการเริ่มใช้งานระบบความเสี่ยงสูง ผู้ให้บริการต้องจัดระบบบริหารความเสี่ยงผ่านแนวป้องกันสามระดับที่เป็นอิสระจากกัน โดยแยกความรับผิดชอบด้านการปฏิบัติงาน การกำกับดูแลความเสี่ยง และการประกันความเป็นอิสระ
สำหรับระบบที่จัดอยู่ในระดับความเสี่ยงสูงหรือปานกลาง สถาบันการเงินต้องรายงานการดำเนินงาน ความเสี่ยง เหตุการณ์ร้ายแรง ข้อร้องเรียน และแนวโน้มการมีอคติอย่างน้อยทุกหกเดือน เหตุการณ์ร้ายแรงต้องได้รับการตอบสนองทันที รวมถึงการปิดระบบฉุกเฉินและเปลี่ยนไปดำเนินงานด้วยมือเมื่อจำเป็น มาตรการจำกัดความเสียหาย การรายงานต่อหน่วยงานกำกับดูแล และการแจ้งลูกค้าที่ได้รับผลกระทบตามที่กำหนด
คุณภาพข้อมูลและผู้ให้บริการภายนอกถูกตรวจสอบเข้มงวด
ระบบ AI ต้องผ่านการประเมินความมั่นคงปลอดภัยทางไซเบอร์ก่อนเริ่มใช้งาน มีการประเมินเป็นระยะหลังจากนั้น และประเมินอีกครั้งเมื่อเกิดการเปลี่ยนแปลงสำคัญ สถาบันการเงินต้องติดตามผลลัพธ์ที่ผิดปกติ ประสิทธิภาพที่ลดลง อคติ ตลอดจนการเปลี่ยนแปลงของโมเดลหรือข้อมูลที่ระบบได้รับ
ข้อมูลที่ใช้ในการฝึก ทดสอบ และใช้งานต้องมีที่มาชัดเจนและถูกต้องตามกฎหมาย ผู้ให้บริการต้องตรวจสอบคุณภาพ แก้ไขข้อมูลที่ไม่ถูกต้องหรือถูกบิดเบือน และป้องกันการรั่วไหล การป้อนข้อมูลเป็นพิษ (data poisoning) หมายถึงการจงใจทำให้ข้อมูลเสียหาย เพื่อให้ระบบ AI เรียนรู้หรือสร้างผลลัพธ์ที่เป็นอันตราย
ข้อกำหนดการติดตามยังครอบคลุมการเบี่ยงเบนของโมเดลและข้อมูล กล่าวอย่างง่ายคือ พฤติกรรมของระบบหรือข้อมูลที่ป้อนเข้าสู่ระบบอาจเปลี่ยนแปลงไปตามเวลา ทำให้ผลการทดสอบก่อนหน้านี้ไม่สามารถใช้คาดการณ์ประสิทธิภาพในปัจจุบันได้อย่างน่าเชื่อถือเท่าเดิม
สถาบันการเงินต้องบริหารจัดการเวอร์ชันของโมเดล การกำหนดค่า และการเปลี่ยนแปลงสำคัญ พร้อมบันทึกวันที่นำเวอร์ชันมาใช้ เปลี่ยนแปลง หรือยกเลิก บันทึกการปฏิบัติงานต้องรวบรวมข้อมูลนำเข้าและผลลัพธ์ที่เกี่ยวข้อง เวอร์ชันของโมเดล ผลลัพธ์ผิดปกติ ข้อผิดพลาด และคำเตือนด้านความปลอดภัย การเปลี่ยนแปลงครั้งใหญ่ต้องได้รับการประเมินใหม่ รวมถึงปรับปรุงแนวทางปฏิบัติ แผนรับมือเหตุการณ์ และมาตรการสำรองก่อนดำเนินการ
ผู้ให้บริการภายนอกห้ามนำข้อมูลของสถาบันการเงินไปฝึก ปรับแต่ง หรือพัฒนาโมเดลให้ดีขึ้นโดยไม่ได้รับความยินยอมเป็นลายลักษณ์อักษร ธนาคารต้องประเมินขีดความสามารถของผู้ให้บริการและติดตามความเสี่ยงจากการพึ่งพาบุคคลภายนอกอย่างสม่ำเสมอ
สถาบันการเงินที่ใช้ระบบซึ่งจ้างภายนอกยังคงรับผิดชอบต่อความปลอดภัยในการดำเนินงาน สิทธิของลูกค้า ความมั่นคงปลอดภัยทางไซเบอร์ และการคุ้มครองข้อมูลส่วนบุคคล หากระบบดังกล่าวก่อให้เกิดความเสียหาย สถาบันการเงินต้องดำเนินการแก้ไข จัดการข้อร้องเรียน และชดเชยผู้ได้รับผลกระทบตามที่กฎหมายกำหนด
การเติบโตทางดิจิทัลทำให้มาตรการควบคุมมีความสำคัญยิ่งขึ้น
ธนาคารกลางระบุว่า ณ สิ้นปี 2025 ประชากรเวียดนามอายุ 15 ปีขึ้นไปราว 89% มีบัญชีชำระเงิน ธุรกรรมดิจิทัลคิดเป็นสัดส่วนมากกว่า 95% ของธุรกรรมในสถาบันสินเชื่อหลายแห่ง
ปริมาณการชำระเงินแบบไม่ใช้เงินสดเพิ่มขึ้น 34.28% ในช่วงครึ่งแรกของปี 2026 เมื่อเทียบกับช่วงเดียวกันของปีก่อน ขณะที่มูลค่าการชำระเงินเพิ่มขึ้น 12.24% จำนวนธุรกรรมเพิ่มขึ้นเร็วกว่ามูลค่าเงินรวมที่เคลื่อนผ่านการชำระเงินเหล่านั้น ทำให้มาตรการควบคุมที่รองรับธุรกรรมจำนวนมากมีความสำคัญยิ่งขึ้น
Vietcombank เปิดตัวโครงการ One Data Platform ในเดือนสิงหาคม เพื่อสนับสนุนการวิเคราะห์ขั้นสูงและเตรียมพร้อมสำหรับการประยุกต์ใช้ AI และแมชชีนเลิร์นนิงในอนาคต เหงียน ฮุง กรรมการผู้จัดการใหญ่ของ TPBank กล่าวว่า ธนาคารผสาน AI ชุดข้อมูลขนาดใหญ่ และการวิเคราะห์ธุรกรรมแบบเรียลไทม์เพื่อระบุความเสี่ยงที่อาจเกิดขึ้นก่อนเกิดความเสียหาย
ในการประชุม Vietnam Banking Sector Digital Transformation Forum เมื่อวันที่ 18 สิงหาคม 2026 ฟาม ดึ๊ก อัน ผู้ว่าการธนาคารแห่งรัฐเวียดนาม เรียกร้องให้ขับเคลื่อนนวัตกรรมอย่างมุ่งเป้าและมีการควบคุม ท่ามกลางความท้าทายด้านความมั่นคงปลอดภัยทางไซเบอร์ การฉ้อโกงทางดิจิทัล ความเป็นส่วนตัว และธรรมาภิบาล AI
ลี ฮว่าง วู นักเศรษฐศาสตร์จากศูนย์การศึกษาด้านการจัดการฝรั่งเศส-เวียดนาม หรือ CFVG เตือนว่า AI สามารถเลียนแบบเสียงและใบหน้า ทำให้การยืนยันตัวตนจากระยะไกลทำได้ยากขึ้น เขาสนับสนุนให้ใช้การยืนยันตัวตนอย่างเป็นอิสระ การควบคุมหลายชั้น และการตรวจจับสถานการณ์ที่ผิดปกติ
กรณีฉ้อโกงที่ Arup Group Limited ในสำนักงานฮ่องกงเมื่อปี 2024 แสดงให้เห็นถึงความเสียหายทางการเงินที่อาจเกิดขึ้น Arup ยืนยันว่ามีความเสียหายราว 200 ล้านดอลลาร์ฮ่องกง หรือเทียบเท่า 25.6 ล้านดอลลาร์สหรัฐ หลังพนักงานฝ่ายการเงินโอนเงินตามคำสั่งภายหลังการประชุมวิดีโอที่ใช้ภาพปลอมของประธานเจ้าหน้าที่ฝ่ายการเงินและเพื่อนร่วมงาน กรณีนี้สะท้อนให้เห็นอย่างเป็นรูปธรรมถึงความสำคัญของข้อกำหนดด้านการยืนยันตัวตน การแทรกแซง และความรับผิดชอบของสถาบัน
ใครบ้างที่ต้องปฏิบัติตาม และเมื่อใด?
หนังสือเวียนนี้ใช้กับสถาบันสินเชื่อ สาขาธนาคารต่างประเทศ ตัวกลางการชำระเงิน ผู้ให้บริการเงินบนมือถือ และบริษัทข้อมูลเครดิต ขอบเขตยังรวมถึงบริษัทบริหารสินทรัพย์เวียดนาม โรงพิมพ์ธนบัตรแห่งชาติ และบริษัทประกันเงินฝากเวียดนาม
กรอบดังกล่าวครอบคลุมการใช้ AI เพื่อตัดสินใจหรือสนับสนุนการตัดสินใจเกี่ยวกับบริการลูกค้าในภาคธนาคาร บริการตัวกลางการชำระเงิน ข้อมูลเครดิต และเงินบนมือถือ โดยอยู่ภายใต้ข้อกำหนดด้าน AI ความมั่นคงปลอดภัยทางไซเบอร์ และการคุ้มครองข้อมูลและข้อมูลส่วนบุคคล พร้อมอ้างอิงกฎหมายว่าด้วยปัญญาประดิษฐ์ เลขที่ 134/2025/QH15 และกฤษฎีกาของรัฐบาล 142/2026/ND-CP
- 30 กันยายน 2026: ธนาคารแห่งรัฐเวียดนามออกหนังสือเวียน 53/2026/TT-NHNN
- 15 พฤศจิกายน 2026: หนังสือเวียนมีผลบังคับใช้
- 1 มีนาคม 2027: ระบบ AI ที่ใช้งานก่อนวันที่หนังสือเวียนมีผล ต้องปฏิบัติตามข้อกำหนดใหม่ด้านความปลอดภัย การบริหารความเสี่ยง และการนำระบบมาใช้
ข้อกำหนดบางส่วนเกี่ยวกับกรอบบริหารความเสี่ยง การตรวจสอบความมั่นคงปลอดภัยทางไซเบอร์ และทรัพยากรบุคคล ใช้แผนดำเนินการแยกต่างหาก โดยคำอธิบายหนังสือเวียนไม่ได้ระบุวันที่เฉพาะของแต่ละขั้นตอน
ธนาคารที่นำระบบใหม่มาใช้ต้องผนวกการอนุญาต การติดตาม และการแทรกแซงโดยมนุษย์ไว้ในกระบวนการติดตั้งใช้งาน ส่วนสถาบันที่มีระบบอยู่แล้วต้องดำเนินการให้เป็นไปตามข้อกำหนดภายในเส้นตายเดือนมีนาคม ลูกค้าได้รับสิทธิในทางปฏิบัติในการควบคุมอำนาจการชำระเงิน ขอคำอธิบาย และโต้แย้งการตัดสินใจอัตโนมัติ
ประเด็นสำคัญ
- หนังสือเวียน 53/2026/TT-NHNN มีผลบังคับใช้วันที่ 15 พฤศจิกายน 2026
- การชำระเงินส่วนบุคคลผ่าน AI ที่เกิน 10 ล้านดองต่อรายการ หรือ 20 ล้านดองต่อวัน จะเข้าข่ายความเสี่ยงสูง
- เกณฑ์สำหรับองค์กรคือเกิน 50 ล้านดองต่อรายการ หรือ 100 ล้านดองต่อวัน
- ยอดชำระเงินผ่าน AI จำกัดไว้ที่ 100 ล้านดองต่อวันสำหรับบุคคล และ 500 ล้านดองสำหรับองค์กร โดยอาจมีวงเงินภายในที่ต่ำกว่า
- ลูกค้าต้องให้ความยินยอมก่อน AI ชำระเงิน และสามารถระงับหรือเพิกถอนอำนาจดังกล่าวได้
- การตัดสินใจอัตโนมัติที่ถูกโต้แย้งต้องผ่านการทบทวนโดยมนุษย์ ขณะที่ผู้ให้บริการยังคงรับผิดชอบต่อระบบที่บริษัทภายนอกเป็นผู้จัดหา
- ระบบ AI ที่ใช้งานอยู่แล้วต้องปฏิบัติตามข้อกำหนดใหม่ภายในวันที่ 1 มีนาคม 2027