รหัสผ่านง่าย ๆ เผชิญภัยคุกคามทางการเงินที่รวดเร็วยิ่งขึ้น
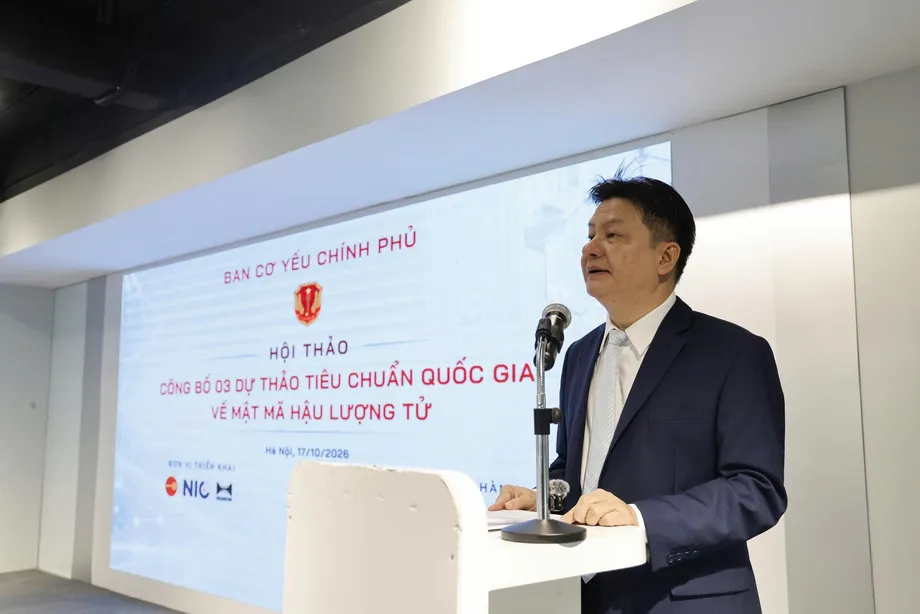
บัญชีเกือบ 1.9 ล้านบัญชีของผู้ใช้ชาวเวียดนามยังคงใช้รหัสผ่านที่เดาง่าย เช่น "123456" ตามตัวเลขที่นำเสนอในการประชุม Vietnam Digital Financial Security Forum ที่นครโฮจิมินห์ เมื่อวันที่ 6 พฤศจิกายน 2026 คำเตือนนี้มีขึ้นในช่วงที่ธนาคารกำลังขยายระบบเพื่อช่วยตรวจจับการโอนเงินที่น่าสงสัยและติดตามเงินที่ถูกขโมยคืน
สารบัญ
- รหัสผ่านง่าย ๆ เผชิญภัยคุกคามทางการเงินที่รวดเร็วยิ่งขึ้น
- การโจมตีลดลง แต่องค์กรที่รายงานความเสียหายเพิ่มขึ้น
- เหตุใดข้อมูลที่ถูกขโมยจึงสร้างความเสียหายยืดเยื้อ
- AI ช่วยเร่งทั้งงานธนาคารและอาชญากรรม
- รหัสผ่านอ่อนแอและการสวมรอยที่แนบเนียน
- การขโมยบัตรในร้านอาหารเผยให้เห็นช่องโหว่อีกจุด
- คำเตือนช่วยหยุดการชำระเงินที่น่าสงสัยแล้ว
- ติดตามเงินที่ถูกขโมยข้ามธนาคาร
- ลงทุนด้านความปลอดภัยแล้ว แต่ยังมีช่องโหว่พื้นฐาน
- กฎระเบียบด้านข้อมูลและการเตรียมรับมือคอมพิวเตอร์ควอนตัม
- ประเด็นสำคัญ
พันเอกเหงียน บา เซิน รองผู้อำนวยการกรมความมั่นคงปลอดภัยไซเบอร์และป้องกันอาชญากรรมเทคโนโลยีขั้นสูง กระทรวงความมั่นคงสาธารณะ หรือที่รู้จักในชื่อ A05 กล่าวว่า ทางการบันทึกคดีฉ้อโกงออนไลน์ที่เกี่ยวข้องกับการขโมยทรัพย์สินเกือบ 1,000 คดีในช่วงหกเดือนแรกของปี 2026 มูลค่าความเสียหายสูงถึงหลายล้านล้านดองเวียดนาม
สถาบันการเงินกำลังเผชิญแรงกดดันจากหลายด้าน อาชญากรใช้ปัญญาประดิษฐ์เตรียมการโจมตีได้รวดเร็วขึ้น ลูกค้ายังคงเสี่ยงต่อการถูกสวมรอย และบางองค์กรยังขาดมาตรการรักษาความปลอดภัยขั้นพื้นฐาน ขณะเดียวกัน การชำระเงินดิจิทัลก็กลายเป็นบริการที่ประชาชนส่วนใหญ่ใช้ในชีวิตประจำวัน
ตัวเลขที่นำเสนอโดยฮหว่าง มินห์ เตี๊ยน รองผู้อำนวยการฝ่ายเทคโนโลยีสารสนเทศของธนาคารแห่งชาติเวียดนาม แสดงให้เห็นถึงขนาดของธุรกรรมดังกล่าว ในช่วงแปดเดือนแรกของปี 2026 เวียดนามดำเนินธุรกรรมแบบไม่ใช้เงินสดมากกว่า 21,000 ล้านรายการ คิดเป็นมูลค่ากว่า 260 ล้านล้านล้านดองเวียดนาม ช่องทางดิจิทัลคิดเป็นสัดส่วนมากกว่า 95% ของธุรกรรมในสถาบันสินเชื่อหลายแห่ง
การประชุมครั้งนี้รวบรวมสมาคมความมั่นคงไซเบอร์แห่งชาติ กลุ่มสื่อการลงทุนเวียดนาม ธนาคารแห่งชาติ และสมาคมธนาคารเวียดนาม การหารือเชื่อมโยงจุดอ่อนที่พบเห็นได้ทั่วไปอย่างรหัสผ่านที่เดาง่าย เข้ากับความท้าทายที่กว้างกว่า นั่นคือการคุ้มครองลูกค้าก่อน ระหว่าง และหลังการชำระเงินที่เป็นการฉ้อโกง
การโจมตีลดลง แต่องค์กรที่รายงานความเสียหายเพิ่มขึ้น
รายงานการวิจัยและสำรวจประจำปี 2025 ของสมาคมความมั่นคงไซเบอร์แห่งชาติประเมินว่า เวียดนามเผชิญการโจมตีทางไซเบอร์ประมาณ 552,000 ครั้งในปีนั้น ลดลง 19.38% จากปี 2024 ฝ่ายเทคโนโลยีของสมาคมดำเนินการสำรวจในเดือนธันวาคม 2025 โดยอาศัยคำตอบจากองค์กรมากกว่า 5,300 แห่ง
สรุปผลการสำรวจของรัฐบาลระบุว่า สัดส่วนหน่วยงานและธุรกิจที่รายงานความเสียหายเพิ่มขึ้นเป็น 52.30% ในปี 2025 จาก 46.15% ในปี 2024 เพิ่มขึ้น 6.15 จุดเปอร์เซ็นต์ แม้จำนวนการโจมตีโดยประมาณจะลดลง
สมาคมระบุว่าผู้โจมตีเลือกเป้าหมายอย่างเจาะจงมากขึ้น วางแผนอย่างรอบคอบ และหาประโยชน์จากเป้าหมายได้ลึกซึ้งกว่าเดิม ดังนั้น สำหรับองค์กร อันตรายในทางปฏิบัติจึงไม่ได้อยู่แค่จำนวนครั้งที่ถูกโจมตี แต่ยังรวมถึงความเสียหายที่เกิดจากการบุกรุกด้วย
ตัวเลขที่ระบุว่าเป็นข้อมูลจากสมาคมความมั่นคงไซเบอร์แห่งชาติและ Viettel Cyber Security ในการประชุมครั้งนี้ ชี้ว่าภาคการเงินและธนาคารตกเป็นเป้าหมายราว 41% ของการโจมตี เซินยังระบุด้วยว่า ภาคส่วนนี้เป็นเป้าหมายสำคัญของกลุ่มแฮ็กเกอร์นานาชาติและอาชญากรไซเบอร์
เหตุใดข้อมูลที่ถูกขโมยจึงสร้างความเสียหายยืดเยื้อ
สมาคมระบุรูปแบบการโจมตีที่พบบ่อย 5 ประเภทในปี 2025 ได้แก่ การโจมตีแบบปฏิเสธการให้บริการ การแทรกลิงก์โฆษณาการพนัน การจารกรรมไซเบอร์แบบเจาะจงเป้าหมาย การขโมยข้อมูล และแรนซัมแวร์ การโจมตีแบบปฏิเสธการให้บริการทำให้บริการรับภาระปริมาณการเชื่อมต่อจนเกินขีดความสามารถ ส่วนแรนซัมแวร์จะล็อกข้อมูลด้วยการเข้ารหัสและเรียกค่าไถ่เพื่อแลกกับการคืนสิทธิ์เข้าถึง
ผู้โจมตีสามารถใช้วิธีเหล่านี้ร่วมกันได้ สมาคมอธิบายถึงการโจมตีที่ก่อกวนเพื่อดึงความสนใจของทีมรักษาความปลอดภัย ขณะที่ผู้บุกรุกลอบเข้าสู่ส่วนอื่นของเครือข่าย ติดตั้งซอฟต์แวร์ประสงค์ร้าย และแฝงตัวอยู่ภายใน
หวู่ หง็อก เซิน หัวหน้าฝ่ายเทคโนโลยีของสมาคม อธิบายลำดับเหตุการณ์ที่อาชญากรเริ่มจากขโมยข้อมูลมีค่าไปขาย แลกเปลี่ยน หรือนำไปหาประโยชน์ต่อ จากนั้นจึงเข้ารหัสข้อมูลของเหยื่อเพื่อเรียกค่าไถ่ หลังจากใช้โอกาสขโมยข้อมูลเพิ่มเติมจนหมดแล้ว
ข้อมูลลูกค้าจึงอาจยังคงถูกเปิดเผย แม้ธนาคารหรือธุรกิจจะกู้คืนระบบแล้วก็ตาม การสำรองข้อมูลช่วยให้องค์กรกู้คืนไฟล์ได้ ส่วนการป้องกันการขโมยข้อมูลต้องอาศัยการควบคุมว่าใครเข้าถึงข้อมูลได้ และระบบที่ตรวจจับการเข้าถึงผิดปกติ
การประเมินปี 2025 ของสมาคมจัดให้การบุกรุกและการขโมยข้อมูลเป็นหนึ่งในเหตุการณ์ที่สร้างความเสียหายมากที่สุด ส่วนการคาดการณ์ปี 2026 ระบุว่าความปลอดภัยของข้อมูลและการโจมตีอัตโนมัติด้วย AI เป็นข้อกังวลสำคัญ ซึ่งสอดคล้องกับการหารือเรื่องความเสี่ยงในภาคธนาคารของการประชุมครั้งนี้
AI ช่วยเร่งทั้งงานธนาคารและอาชญากรรม
เซินกล่าวว่า อาชญากรกำลังใช้ AI เพื่อลดเวลาที่ต้องใช้ในการค้นหาจุดอ่อนและเตรียมการโจมตี งานที่เกี่ยวข้องกับระบบข้อมูลทางการเงินขนาดใหญ่ซึ่งก่อนหน้านี้อาจใช้เวลาหลายเดือน สามารถทำได้รวดเร็วขึ้นมากในปัจจุบัน เขากล่าวโดยไม่ได้ระบุกรอบเวลาใหม่อย่างเจาะจง
ดร.ด่าว มินห์ ตู รองประธานและเลขาธิการสมาคมธนาคารเวียดนาม และอดีตรองผู้ว่าการประจำของธนาคารแห่งชาติ กล่าวว่า อุตสาหกรรมธนาคารกำลังก้าวข้ามแอปพลิเคชันที่ลูกค้าต้องใช้งานด้วยตนเอง ธนาคารกำลังพัฒนาบริการที่สื่อสารกับลูกค้าและให้ความช่วยเหลือโดยอัตโนมัติ
ตูระบุว่า ธุรกิจเวียดนามราว 80% นำ AI มาใช้แล้ว ขณะที่สถาบันสินเชื่อมากกว่า 70% ใช้ AI ในงานต่าง ๆ ซึ่งรวมถึงการประเมินคะแนนเครดิต การยืนยันตัวตนทางอิเล็กทรอนิกส์ การตรวจจับการฉ้อโกง และการตรวจสอบการฟอกเงิน การประเมินคะแนนเครดิตช่วยให้ผู้ให้กู้ประเมินความสามารถในการชำระหนี้ของผู้กู้ ส่วนการยืนยันตัวตนทางอิเล็กทรอนิกส์ใช้ตรวจสอบตัวตนลูกค้าจากระยะไกล
ดำ เถ่ ไทย รองผู้อำนวยการใหญ่ของ HDBank กล่าวว่า ธนาคารกำลังทดสอบ AI ที่ตรวจจับการฉ้อโกงขณะเกิดธุรกรรม ควบคู่ไปกับระบบประเมินและอนุมัติสินเชื่ออัตโนมัติที่ใช้เวลาสองถึงสามนาที
อย่างไรก็ตาม ความพร้อมยังแตกต่างกันมาก ตัวเลขจากดัชนีความพร้อมด้าน AI ของ Cisco ที่นำเสนอในการประชุมจัดให้ธุรกิจเวียดนามเพียง 13% อยู่ในกลุ่มที่พร้อมใช้ AI อย่างเต็มที่ ขณะที่ 63% ระบุว่าการเพิ่มขีดความสามารถของโครงสร้างพื้นฐานด้านเทคโนโลยีให้รองรับการขยายตัวและปรับเปลี่ยนได้ เป็นเรื่องที่มีความสำคัญสูงสุด การนำเครื่องมือ AI มาใช้กับการมีข้อมูล อุปกรณ์ และมาตรการควบคุมที่จำเป็นต่อการใช้งานอย่างปลอดภัยนั้น เป็นคนละขั้นตอนของการนำเทคโนโลยีมาใช้
รหัสผ่านอ่อนแอและการสวมรอยที่แนบเนียน
บัญชีเกือบ 1.9 ล้านบัญชีที่ใช้รหัสผ่านง่าย ๆ สะท้อนจุดอ่อนในระดับลูกค้า ลำดับตัวเลขที่คาดเดาได้ เช่น "123456" ทำให้อาชญากรเริ่มต้นพยายามเข้าถึงบัญชีได้ง่ายขึ้น
ผลสำรวจที่นำเสนอในการประชุมยังแสดงให้เห็นว่า ผู้ตอบแบบสอบถามเพียง 36% แสดงความกังวลเกี่ยวกับดีปเฟก ซึ่งเป็นสัดส่วนต่ำที่สุดในบรรดาความเสี่ยงที่สำรวจ ดีปเฟกคือภาพ วิดีโอ หรือเสียงที่สร้างหรือดัดแปลงด้วย AI เพื่อทำให้ดูเหมือนบุคคลหนึ่งพูดหรือทำสิ่งที่ไม่ได้เกิดขึ้นจริง
ตูเตือนว่า อาชญากรสามารถใช้ตัวตนปลอมร่วมกับแผนการฉ้อโกงที่เตรียมมาอย่างรอบคอบ เพื่อโน้มน้าวให้ผู้คนโอนเงินด้วยตนเอง การหลอกลวงลักษณะนี้อาจเข้าถึงลูกค้าผ่านใบหน้าหรือเสียงที่ดูคุ้นเคย แทนการพยายามเจาะเข้าแอปพลิเคชันธนาคารอย่างโจ่งแจ้ง
ไทยกล่าวว่า ความรู้และความเชื่อมั่นของลูกค้าเป็นสิ่งจำเป็นควบคู่ไปกับเทคโนโลยีของธนาคาร เขาเรียกร้องให้ธนาคาร บริษัทโทรคมนาคม กระเป๋าเงินอิเล็กทรอนิกส์ แพลตฟอร์มดิจิทัล และหน่วยงานกำกับดูแลร่วมกันสร้างความไว้วางใจในบริการดิจิทัล
ตัวเลขที่นำเสนอในการประชุมไม่ได้ระบุจำนวนบัญชีทั้งหมดที่ตรวจสอบ หรือวิธีการที่ใช้ระบุรหัสผ่านที่อ่อนแอ ดังนั้น ตัวเลขเกือบ 1.9 ล้านบัญชีจึงไม่มีสัดส่วนเมื่อเทียบกับจำนวนบัญชีทั้งหมดในเวียดนาม
การขโมยบัตรในร้านอาหารเผยให้เห็นช่องโหว่อีกจุด
เซินเล่าถึงคดีที่ตรวจพบในปี 2025 ซึ่งผู้ต้องสงสัยปลอมตัวเป็นพนักงานในร้านอาหารระดับหรู เมื่อลูกค้ายื่นบัตรธนาคารให้ชำระเงิน ผู้ต้องสงสัยแอบถอดชิปของบัตรออกไป
ผู้ต้องสงสัยนำชิปดังกล่าวไปติดกับบัตรเปล่าใบอื่น แล้วใช้บัตรที่ประกอบขึ้นใหม่ซื้อ iPhone รุ่นใหม่หลายเครื่อง ขโมยเงินไปมากกว่า 200 ล้านดองเวียดนาม หรือราว 7,700 ดอลลาร์สหรัฐ
ต่อมาตำรวจประสานงานกับธนาคารแห่งชาติเพื่อแจ้งธนาคารพาณิชย์และขอให้ทบทวนและปรับปรุงบริการที่เกี่ยวข้องกับบัตรจริงซึ่งติดตั้งชิป
คดีนี้แสดงให้เห็นว่าความท้าทายด้านความปลอดภัยไม่ได้จำกัดอยู่แค่รหัสผ่านและแอปพลิเคชันธนาคาร บัตรของลูกค้ายังต้องผ่านมือผู้คนและขั้นตอนการชำระเงินในร้านค้าและร้านอาหาร อาชญากรอาจฉวยโอกาสจากกระบวนการจัดการบัตรดังกล่าว ขณะที่ธนาคารมุ่งเน้นการปกป้องเครือข่ายดิจิทัล
คำเตือนช่วยหยุดการชำระเงินที่น่าสงสัยแล้ว
ระบบติดตามของธนาคารแห่งชาติเชื่อมต่อกับสถาบันการเงินเกือบ 100 แห่ง และตรวจพบมากกว่า 668,000 บัญชีที่มีสัญญาณการกระทำผิด ตามตัวเลขที่เตี๊ยนนำเสนอ ธนาคารได้ส่งคำเตือนหลายล้านครั้ง และประสานงานเพื่อติดตามเงินคืนหรือระงับเงินชั่วคราว มูลค่ารวมหลายล้านล้านดอง
SIMO ซึ่งเป็นระบบสารสนเทศที่สนับสนุนการบริหารความเสี่ยงในการชำระเงิน การติดตาม และการป้องกันการฉ้อโกง ส่งคำแจ้งเตือนลูกค้า 5.8 ล้านครั้งตั้งแต่ปี 2025 จนถึงเดือนตุลาคม 2026 หลังจากนั้นมีกรณีที่ลูกค้าหยุดหรือยกเลิกธุรกรรมที่น่าสงสัยเกือบ 1.9 ล้านครั้ง คิดเป็นมูลค่าเกือบ 7.2 ล้านล้านดองเวียดนาม
ตัวเลขดังกล่าวเทียบได้กับการหยุดหรือยกเลิกธุรกรรมประมาณหนึ่งครั้งต่อการแจ้งเตือนทุกสามครั้ง ยอดรวมนี้นับจำนวนครั้งของการแจ้งเตือนและการตอบสนองของลูกค้า ดังนั้นลูกค้าที่ได้รับคำเตือนหลายครั้งอาจถูกนับมากกว่าหนึ่งครั้ง
กรณีธุรกรรมเกือบ 1.9 ล้านครั้งที่หยุดหรือยกเลิกผ่าน SIMO เกี่ยวข้องกับคำเตือนด้านการชำระเงิน ส่วนตัวเลขรหัสผ่านที่อ่อนแอซึ่งใกล้เคียงกันเกี่ยวข้องกับความปลอดภัยของบัญชี เมื่อพิจารณาร่วมกัน ตัวเลขเหล่านี้ชี้ให้เห็นว่าการคุ้มครองเป็นสิ่งสำคัญในสองจุด ได้แก่ การเข้าถึงบัญชีและการตัดสินใจส่งเงิน
สำหรับลูกค้า คำเตือนเปิดโอกาสให้หยุดคิดก่อนเงินจะถูกโอนออกไป ส่วนธนาคารและตำรวจสามารถใช้ข้อมูลที่เชื่อมโยงกันเพื่อระบุเส้นทางการเคลื่อนย้ายเงินที่น่าสงสัยและตอบสนองได้รวดเร็วยิ่งขึ้น
ติดตามเงินที่ถูกขโมยข้ามธนาคาร
กระทรวงความมั่นคงสาธารณะและธนาคารแห่งชาติกำลังจัดทำแนวทางติดตามเงินที่เกี่ยวข้องกับการฉ้อโกงผ่านบัญชีธนาคาร เซินกล่าวว่า ทั้งสองหน่วยงานจัดประชุมหารือเมื่อสามวันก่อนการประชุมวันที่ 6 พฤศจิกายน เพื่อหารือเกี่ยวกับระบบนำร่องสำหรับติดตามและกระทบยอดกระแสเงินดังกล่าว
รายละเอียดที่นำเสนอเกี่ยวกับโครงการธนาคารระบุว่า การทดลองนำร่องติดตามและสกัดกั้นเงินเร่งด่วนในธนาคารพาณิชย์รายใหญ่เริ่มขึ้นในเดือนมิถุนายน 2026 โดยมีแผนขยายครอบคลุมทั้งระบบในไตรมาสแรกของปี 2027 ส่วนคำกล่าวของเซินมุ่งเน้นการหารือเพิ่มเติมที่จัดขึ้นในช่วงต้นเดือนพฤศจิกายน
ความรวดเร็วเป็นสิ่งสำคัญ เพราะอาชญากรสามารถโอนเงินที่ขโมยมาไปยังหลายบัญชีและผ่านตัวกลางหลายรายได้ภายในไม่กี่นาที หากการตอบสนองจำกัดอยู่แค่ธนาคารแห่งแรกที่รับเงิน ก็อาจติดตามเงินไม่ทันเมื่อเงินถูกย้ายไปที่อื่น
วันและช่วงเวลาสำคัญมีดังนี้
- ธันวาคม 2025: สมาคมความมั่นคงไซเบอร์แห่งชาติสำรวจองค์กรมากกว่า 5,300 แห่งเพื่อจัดทำการประเมินประจำปี
- มกราคมถึงมิถุนายน 2026: ทางการบันทึกคดีฉ้อโกงออนไลน์ที่เกี่ยวข้องกับการขโมยทรัพย์สินเกือบ 1,000 คดี
- มิถุนายน 2026: กำหนดเริ่มต้นโครงการธนาคารนำร่องระบบติดตามและสกัดกั้นการโอนเงินระหว่างธนาคารอย่างเร่งด่วน
- 3 พฤศจิกายน 2026: ตำรวจและธนาคารแห่งชาติหารือเกี่ยวกับระบบติดตามและกระทบยอดที่เสนอ ตามคำกล่าวของเซินเกี่ยวกับการประชุมที่จัดขึ้นสามวันก่อนการประชุมครั้งนี้
- ไตรมาสแรกของปี 2027: กำหนดขยายโซลูชันการติดตามให้ครอบคลุมทั้งระบบธนาคาร
ตูเรียกร้องให้จัดทำแพลตฟอร์มข้อมูลทางการเงินแบบรวมศูนย์ เพื่อให้สถาบันต่าง ๆ แบ่งปันข้อมูลภายใต้กฎด้านความปลอดภัยและความเป็นส่วนตัว ส่วนไทยเสนอให้แบ่งปันคำเตือนเกี่ยวกับการฉ้อโกงแบบเรียลไทม์ระหว่างธนาคาร ผู้ให้บริการโทรคมนาคม กระเป๋าเงินอิเล็กทรอนิกส์ และตลาดแลกเปลี่ยนสินทรัพย์ดิจิทัลที่ได้รับใบอนุญาต
ลงทุนด้านความปลอดภัยแล้ว แต่ยังมีช่องโหว่พื้นฐาน
เตี๊ยนกล่าวว่า ธนาคารพาณิชย์จัดสรรงบลงทุนด้านการเปลี่ยนผ่านสู่ดิจิทัลประมาณ 17.2% ให้กับความปลอดภัยของข้อมูลและความมั่นคงปลอดภัยไซเบอร์ นอกจากนี้ เขายังเรียกร้องให้มีการประเมินความเสี่ยง การทดสอบความปลอดภัย การซ้อมรับมือเหตุการณ์ และการกำกับดูแลผู้ให้บริการเทคโนโลยี
ผลสำรวจหน่วยงานและธุรกิจในวงกว้างของสมาคมแสดงให้เห็นถึงความคืบหน้าในการเตรียมความพร้อม โดย 75.93% จัดอบรมสร้างความตระหนักด้านความมั่นคงไซเบอร์ 51.45% จัดการซ้อมด้านความปลอดภัย 51.65% ติดตั้งหรือเปิดใช้งานศูนย์ปฏิบัติการด้านความปลอดภัย และ 76.35% มีระบบสำรองข้อมูล ศูนย์ปฏิบัติการด้านความปลอดภัยเป็นหน่วยงานที่รวมการติดตามระบบและการตอบสนองต่อเหตุการณ์ไว้ด้วยกัน
อย่างไรก็ตาม องค์กรที่สำรวจยังมีจุดอ่อนพื้นฐาน โดย 47.72% ไม่มีบุคลากรด้านความมั่นคงไซเบอร์ 27.80% ไม่มีมาตรฐานความมั่นคงไซเบอร์ภายใน และ 51.87% ไม่มีซอฟต์แวร์ป้องกันโปรแกรมประสงค์ร้ายที่บริหารจัดการจากส่วนกลาง
อีก 8.71% ไม่ใช้ซอฟต์แวร์แอนติไวรัส ขณะที่ 9.38% ไม่มีมาตรการควบคุม เช่น ไฟร์วอลล์ สำหรับกำกับการเข้าถึงอินเทอร์เน็ต ตัวเลขเหล่านี้มาจากผลสำรวจองค์กรโดยรวม ซึ่งครอบคลุมหน่วยงานและธุรกิจ ไม่ได้จำกัดเฉพาะธนาคารพาณิชย์
ช่องว่างในทางปฏิบัติอยู่ที่การเตรียมความพร้อมของบุคลากรกับการดูแลให้มีมาตรการป้องกันทั่วทั้งองค์กร การฝึกอบรมช่วยให้พนักงานสังเกตอันตรายได้ ส่วนการป้องกันอย่างมีประสิทธิภาพยังต้องอาศัยบุคลากรคอยติดตามระบบ การติดตั้งซอฟต์แวร์อย่างสม่ำเสมอ และการซ้อมขั้นตอนรับมือเมื่อการโจมตีประสบความสำเร็จ
กฎระเบียบด้านข้อมูลและการเตรียมรับมือคอมพิวเตอร์ควอนตัม
ตูเสนอให้เพิ่มความเข้มงวดในการคุ้มครองข้อมูลธนาคาร ข้อมูลส่วนบุคคล และข้อมูลชีวมิติ ภายใต้กฎหมายว่าด้วยข้อมูลและกฎหมายว่าด้วยการคุ้มครองข้อมูลส่วนบุคคลของเวียดนาม ข้อมูลชีวมิติหมายถึงข้อมูลระบุตัวบุคคลทางกายภาพ เช่น ใบหน้าหรือลายนิ้วมือ ซึ่งใช้ยืนยันตัวตน
เขาเรียกร้องให้จัดเก็บและประมวลผลข้อมูลสำคัญในศูนย์ข้อมูลที่ปลอดภัยภายในเวียดนาม ข้อเสนอของเขายังรวมถึงการกำหนดความรับผิดชอบในการควบคุมระบบ AI ให้ชัดเจน และกำหนดให้มนุษย์อนุมัติธุรกรรมที่มีมูลค่าสูงหรือมีความอ่อนไหวมาก
ตูเตือนว่า ข้อมูลที่ขาดมาตรฐานและการควบคุมโมเดล AI ที่อ่อนแออาจส่งผลต่อทั้งการตัดสินใจอัตโนมัติและความเป็นส่วนตัวของลูกค้า ระบบธนาคารที่ตัดสินใจได้รวดเร็วยังคงต้องอาศัยข้อมูลที่เชื่อถือได้และกระบวนการที่ชัดเจนสำหรับตรวจสอบการดำเนินการที่มีความอ่อนไหว
คอมพิวเตอร์ควอนตัมเป็นข้อกังวลในระยะยาว ตูเตือนว่าพลังการประมวลผลของเทคโนโลยีนี้อาจคุกคามการเข้ารหัสแบบดั้งเดิมบางประเภทที่ใช้ปกป้องการชำระเงิน ลายเซ็นดิจิทัล และข้อมูลธนาคาร ลายเซ็นดิจิทัลช่วยยืนยันว่าใครเป็นผู้อนุมัติคำสั่งทางอิเล็กทรอนิกส์ และคำสั่งนั้นถูกแก้ไขหรือไม่
ตูเรียกร้องให้ธนาคารประเมินการพึ่งพาวิธีการเข้ารหัสในปัจจุบัน และวางแผนเปลี่ยนผ่านไปสู่การเข้ารหัสหลังยุคควอนตัม ซึ่งเป็นวิธีที่ออกแบบมาเพื่อต้านทานการโจมตีด้วยคอมพิวเตอร์ควอนตัม ข้อความสำคัญโดยรวมของเขาเชื่อมโยงการเตรียมพร้อมด้านเทคนิคเข้ากับความเชื่อมั่นของสาธารณชน เนื่องจากผู้ใหญ่ชาวเวียดนามราว 89% มีบัญชีสำหรับชำระเงิน การรักษาความปลอดภัยของธนาคารดิจิทัลจึงกลายเป็นส่วนหนึ่งของการคุ้มครองบริการทางการเงินในชีวิตประจำวัน
ประเด็นสำคัญ
- บัญชีผู้ใช้ชาวเวียดนามเกือบ 1.9 ล้านบัญชียังคงใช้รหัสผ่านง่าย ๆ ตามตัวเลขที่นำเสนอในการประชุมความมั่นคงทางการเงินเมื่อวันที่ 6 พฤศจิกายน 2026
- เวียดนามเผชิญการโจมตีทางไซเบอร์ประมาณ 552,000 ครั้งในปี 2025 จำนวนการโจมตีลดลง 19.38% ขณะที่สัดส่วนองค์กรที่สำรวจและรายงานความเสียหายเพิ่มขึ้นเป็น 52.30%
- ทางการบันทึกคดีฉ้อโกงออนไลน์เกือบ 1,000 คดีในช่วงครึ่งแรกของปี 2026 โดยมูลค่าความเสียหายสูงถึงหลายล้านล้านดอง
- SIMO ส่งคำเตือน 5.8 ล้านครั้งจนถึงเดือนตุลาคม 2026 หลังจากนั้นมีกรณีที่ลูกค้าหยุดหรือยกเลิกธุรกรรมที่น่าสงสัยเกือบ 1.9 ล้านครั้ง มูลค่ารวมเกือบ 7.2 ล้านล้านดองเวียดนาม
- ระบบนำร่องติดตามและสกัดกั้นเงินที่สงสัยว่าได้มาจากการฉ้อโกงอย่างเร่งด่วน มีแผนขยายครอบคลุมทั้งระบบธนาคารในไตรมาสแรกของปี 2027
- ข้อเสนอจากการประชุมรวมถึงการคุ้มครองข้อมูลที่เข้มแข็งขึ้น การแบ่งปันคำเตือนเรื่องการฉ้อโกง การควบคุมการตัดสินใจของ AI ที่มีความอ่อนไหวโดยมนุษย์ และการเตรียมรับมือความเสี่ยงจากคอมพิวเตอร์ควอนตัม