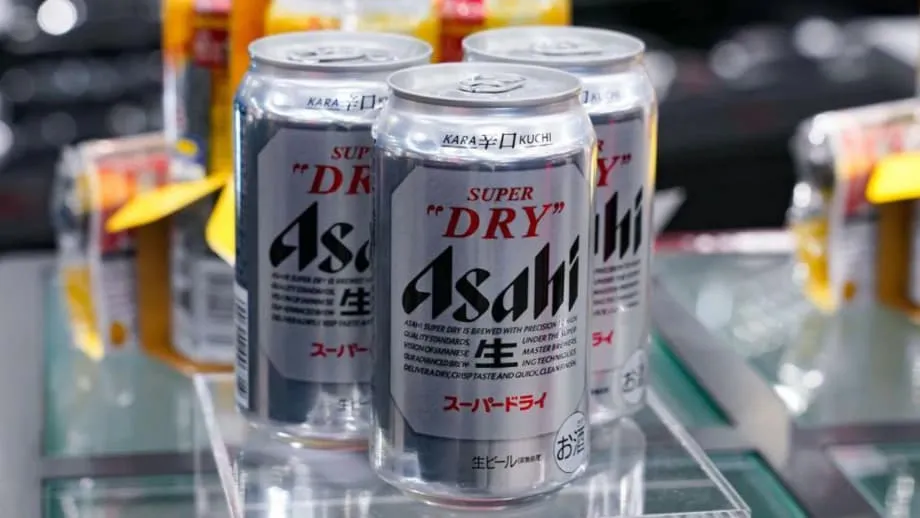
วิกฤตแรนซัมแวร์กระทบการส่งเบียร์และทำให้ข้อมูลส่วนบุคคลเสี่ยงรั่วไหล
อาซาฮี กรุ๊ป โฮลดิงส์ ผู้ผลิตเบียร์รายใหญ่ที่สุดของญี่ปุ่น กำลังฟื้นฟูระบบหลังถูกโจมตีด้วยแรนซัมแวร์ ซึ่งทำให้การดำเนินงานดิจิทัลทั่วประเทศหยุดชะงัก กระทบการผลิตของโรงเบียร์ และทำให้เครื่องดื่มขาดแคลนบนชั้นวางสินค้า เหตุการณ์เริ่มขึ้นเมื่อวันที่ 29 กันยายน หลังบริษัทตรวจพบความขัดข้องที่ศูนย์ข้อมูลแห่งหนึ่ง บริษัทแยกระบบออกจากเครือข่ายภายในไม่กี่ชั่วโมง แต่ผู้บุกรุกได้เคลื่อนผ่านบางส่วนของเครือข่าย เข้ารหัสข้อมูล และปิดบริการสำคัญที่ใช้รับคำสั่งซื้อและจัดส่งสินค้าไปแล้ว หลายวันต่อมา พนักงานต้องกลับมาใช้ปากกา กระดาษ และโทรสารเพื่อให้การจัดส่งยังดำเนินต่อได้ ขณะที่ร้านค้าบางแห่งรายงานว่าสต็อกเบียร์และน้ำอัดลมยอดนิยมลดลงเนื่องจากการจัดส่งติดขัด
สารบัญ
- วิกฤตแรนซัมแวร์กระทบการส่งเบียร์และทำให้ข้อมูลส่วนบุคคลเสี่ยงรั่วไหล
- ลำดับเหตุการณ์การโจมตี
- เหตุใดการกรรโชกทรัพย์สองชั้นจึงเพิ่มความเสี่ยง
- Qilin คือใคร และเหตุใดผู้ผลิตจึงตกเป็นเป้าหมาย
- ข้อมูลใดบ้างที่อาจมีความเสี่ยง
- เหตุใดระบบดิจิทัลหยุดทำงานจึงทำให้เบียร์หยุดส่ง
- การรับมือและการฟื้นฟู
- ญี่ปุ่นเผชิญการระบาดของแรนซัมแวร์ในวงกว้าง
- สิ่งที่บริษัทต่าง ๆ ควรทำในตอนนี้
- สิ่งที่ผู้ได้รับผลกระทบควรทำ
- ประเด็นสำคัญ
ขณะนี้บริษัทออกมายืนยันแล้วว่า ข้อมูลส่วนบุคคลที่จัดเก็บในระบบซึ่งบริหารจัดการในญี่ปุ่นรั่วไหลหรืออาจรั่วไหล จากผลการสอบสวนเบื้องต้นที่เผยแพร่เมื่อปลายเดือนพฤศจิกายน พบว่าข้อมูลของผู้คนประมาณ 1.914 ล้านคนมีความเสี่ยง รวมถึงลูกค้าราว 1.525 ล้านคน บริษัทยังระบุว่าผู้ที่อาจได้รับผลกระทบมีพนักงานปัจจุบันและอดีตราว 107,000 คน สมาชิกครอบครัวของพนักงานประมาณ 168,000 คน และผู้ติดต่อภายนอกราว 114,000 คน ข้อมูลที่อาจรั่วไหลประกอบด้วยชื่อ เพศ วันเกิด ที่อยู่ไปรษณีย์ อีเมล และหมายเลขโทรศัพท์ ไม่พบข้อมูลบัตรเครดิตในชุดข้อมูลที่ถูกเจาะ มีเพียงข้อมูลส่วนบุคคลของพนักงาน 18 รายการที่ยืนยันแน่ชัดแล้วว่ารั่วไหล และบริษัทกำลังเตรียมแจ้งผู้ได้รับผลกระทบ
กลุ่มแรนซัมแวร์ Qilin อ้างว่าเป็นผู้ก่อเหตุและนำชื่ออาซาฮีขึ้นเผยแพร่บนเว็บไซต์เปิดโปงข้อมูล โดยกล่าวว่าขโมยไฟล์ของบริษัทไปประมาณ 27 กิกะไบต์ แม้การสอบสวนของอาซาฮียังไม่ยืนยันว่าข้อมูลที่ถูกขโมยถูกเผยแพร่สู่สาธารณะ แต่เหตุการณ์นี้ทำให้บริษัทต้องเร่งรับมือครั้งใหญ่ทั่วการดำเนินงานในประเทศ การจัดส่งกำลังทยอยกลับมาหลังระบบเริ่มใช้งานได้อีกครั้ง และบริษัทเลื่อนการประกาศผลประกอบการทั้งปีเพื่อมุ่งเน้นการฟื้นฟูและยกระดับความปลอดภัย อาซาฮีระบุว่าผลกระทบจำกัดอยู่ในระบบที่ญี่ปุ่น ส่วนแบรนด์ระดับโลกของบริษัท ซึ่งรวมถึง Peroni, Pilsner Urquell, Grolsch และ Fuller’s Brewery ในสหราชอาณาจักร ไม่ได้รับผลกระทบจนบริการหยุดชะงัก
ลำดับเหตุการณ์การโจมตี
การทบทวนภายในของอาซาฮีเผยให้เห็นว่าเหตุการณ์ลุกลามอย่างรวดเร็ว เมื่อเวลาประมาณ 7.00 น. ตามเวลาญี่ปุ่นของวันที่ 29 กันยายน พนักงานพบไฟล์ที่ถูกเข้ารหัสในเครือข่ายและแยกศูนย์ข้อมูลที่ได้รับผลกระทบออกจากระบบ การตรวจพิสูจน์หลักฐานในเวลาต่อมาชี้ว่า การเจาะระบบครั้งแรกน่าจะเริ่มจากอุปกรณ์ที่ถูกบุกรุก ณ อีกแห่งหนึ่งของอาซาฮี ทำให้ผู้โจมตีเคลื่อนที่ภายในเครือข่ายได้ก่อนที่จะมีการแยกระบบ จากนั้นผู้โจมตีก็แพร่แรนซัมแวร์ไปยังเซิร์ฟเวอร์และอุปกรณ์ที่เชื่อมต่อหลายรายการ กระทบระบบรับคำสั่งซื้อ การจัดจำหน่าย และบริการลูกค้า ซึ่งบริษัทต้องพึ่งพาในการดำเนินงานประจำวัน
เหตุใดการกรรโชกทรัพย์สองชั้นจึงเพิ่มความเสี่ยง
การโจมตีด้วยแรนซัมแวร์ในปัจจุบันมักขโมยข้อมูลก่อนเข้ารหัสระบบ กลยุทธ์นี้เรียกว่าการกรรโชกทรัพย์สองชั้น ผู้โจมตีขโมยไฟล์สำคัญ จากนั้นทำให้ข้อมูลหรือระบบใช้งานไม่ได้เพื่อขัดขวางการดำเนินงาน และขู่ว่าจะเผยแพร่ข้อมูลที่ขโมยไปหากไม่ได้รับค่าไถ่ ในกรณีนี้ Qilin ระบุว่าขโมยไฟล์ไปประมาณ 9,300 ไฟล์ อาซาฮีรายงานว่ายังไม่พบหลักฐานที่ยืนยันได้ว่ามีการเผยแพร่ข้อมูลสู่สาธารณะ แต่เพียงคำขู่ก็ทำให้ผู้เสียหายต้องชั่งน้ำหนักระหว่างความต่อเนื่องทางธุรกิจ ความเสี่ยงด้านความเป็นส่วนตัว และความเสียหายต่อชื่อเสียง ขณะฟื้นฟูระบบและสอบสวนการบุกรุก
Qilin คือใคร และเหตุใดผู้ผลิตจึงตกเป็นเป้าหมาย
Qilin เป็นกลุ่มผู้ให้บริการแรนซัมแวร์ในรูปแบบบริการ แทนที่จะเป็นกลุ่มเดียวที่มีโครงสร้างรวมศูนย์ กลุ่มนี้ดำเนินแพลตฟอร์มที่ให้บริการมัลแวร์และโครงสร้างพื้นฐานแก่เครือข่ายพันธมิตร ซึ่งจะเป็นผู้เจาะระบบเป้าหมายและแบ่งผลกำไรกัน นักวิจัยด้านความปลอดภัยติดตามกรณีโจมตีหลายร้อยครั้งที่ Qilin อ้างความรับผิดชอบ นับตั้งแต่กลุ่มนี้ปรากฏตัวในปี 2022 รายงานในปีนี้ระบุว่า Qilin เป็นหนึ่งในกลุ่มแรนซัมแวร์ที่เคลื่อนไหวมากที่สุดในโลก โดยภาคการผลิตเป็นหนึ่งในภาคส่วนหลักที่ตกเป็นเป้าหมาย เครื่องมือของกลุ่มออกแบบมาเพื่อโจมตีทั้งระบบเทคโนโลยีสารสนเทศขององค์กร และระบบอุตสาหกรรมเมื่อสามารถเข้าถึงได้ โค้ดของ Qilin มีส่วนประกอบที่เขียนด้วยภาษา Rust และ C ซึ่งนำไปใช้กับระบบ Windows, Linux และ VMware ESXi ได้ ข้อมูลข่าวกรองด้านภัยคุกคามยังชี้ว่า Qilin สั่งให้เครือข่ายพันธมิตรหลีกเลี่ยงเป้าหมายในบางประเทศ รวมถึงรัสเซียและเบลารุส
ผู้ปฏิบัติการแรนซัมแวร์มักเลือกโจมตีบริษัทที่ปกปิดผลกระทบจากระบบหยุดทำงานได้ยาก ซึ่งผู้ผลิตเข้าข่ายนี้ สายการผลิต การจัดตารางการผลิต การบรรจุหีบห่อ และโลจิสติกส์เชื่อมโยงอย่างใกล้ชิดกับระบบธุรกิจที่ทำงานผ่านศูนย์ข้อมูลและคลาวด์ หากระบบดิจิทัลเหล่านี้หยุดทำงาน การผลิตก็ได้รับผลกระทบ แม้ระบบควบคุมลอจิกแบบโปรแกรมได้บนโรงงานจะยังไม่ถูกแตะต้อง นักวิเคราะห์ที่ติดตามการโจมตีทางไซเบอร์ต่อผู้ผลิตประเมินว่า การหยุดดำเนินงานอาจสร้างความเสียหายให้บริษัทขนาดใหญ่เกือบ 2 ล้านดอลลาร์ต่อวัน ในภูมิภาคเอเชียแปซิฟิก รายงานกิจกรรมแรนซัมแวร์เพิ่มขึ้นอย่างมากนับตั้งแต่ปี 2024 โดยผู้ผลิตเป็นหนึ่งในองค์กรที่ได้รับผลกระทบมากที่สุด
ข้อมูลใดบ้างที่อาจมีความเสี่ยง
อาซาฮีระบุว่าจนถึงขณะนี้พบข้อมูลที่รั่วไหลและยืนยันได้เพียง 18 รายการ ซึ่งเป็นข้อมูลพนักงานจากแล็ปท็อปของบริษัท อย่างไรก็ตาม เมื่อพิจารณาจากหลักฐานโดยรวม การสอบสวนสรุปว่าผู้โจมตีอาจเข้าถึงข้อมูลส่วนบุคคลจำนวนมากกว่าบนเซิร์ฟเวอร์ได้ กลุ่มผู้ได้รับผลกระทบประกอบด้วยลูกค้าที่ติดต่อศูนย์บริการ พนักงานปัจจุบันและอดีตพนักงาน สมาชิกครอบครัวของพนักงาน และผู้ติดต่อทางธุรกิจภายนอกที่ได้รับข้อความในโอกาสพิธีการต่าง ๆ บริษัทเน้นย้ำว่าข้อมูลบัตรชำระเงินไม่ได้อยู่ในชุดข้อมูลที่ถูกเจาะ การสอบสวนยังดำเนินอยู่ และบริษัทจะส่งการแจ้งเตือนโดยตรงถึงบุคคลที่ได้รับผลกระทบ
ตามคำแนะนำของอาซาฮี ข้อมูลส่วนบุคคลที่อาจรั่วไหลประกอบด้วย:
- ชื่อและรายละเอียดการติดต่อ (ที่อยู่ อีเมล โทรศัพท์)
- เพศและวันเกิด
- รายละเอียดความสัมพันธ์กับบริษัทของพนักงาน อดีตพนักงาน และสมาชิกครอบครัว
- ข้อมูลติดต่อทางธุรกิจของพันธมิตรและผู้ติดต่อภายนอก
สำหรับผู้ที่เคยติดต่อฝ่ายบริการลูกค้าของอาซาฮี ความเสี่ยงเร่งด่วนคือการถูกหลอกลวงแบบฟิชชิงที่เจาะจงเป้าหมาย ผู้โจมตีอาจนำชื่อจริงและข้อมูลติดต่อไปใช้เขียนข้อความที่น่าเชื่อถือ ข้อความเหล่านี้มักปลอมเป็นการยืนยันคำสั่งซื้อ การคืนเงิน หรือการแจ้งจัดส่ง เพื่อกระตุ้นให้ผู้รับตอบกลับหรือคลิกลิงก์ ผู้รับควรระวังการติดต่อที่ไม่ได้ร้องขอ และหลีกเลี่ยงการเปิดไฟล์แนบหรือกรอกข้อมูลเข้าสู่ระบบบนเว็บไซต์ที่เข้าถึงผ่านลิงก์ในอีเมล
เควิน มาร์ริออตต์ ผู้จัดการอาวุโสฝ่ายไซเบอร์ของ Immersive กล่าวว่า การขโมยข้อมูลทำให้การฟื้นฟูซับซ้อนขึ้น เพราะความเชื่อมั่นของลูกค้าและกรอบเวลาการฟื้นฟูการดำเนินงานเป็นคนละเรื่องกัน จึงเพิ่มแรงกดดันให้ทีมที่กำลังเร่งกู้ระบบ เขาเสริมว่าอาจต้องใช้เวลาหลายเดือนกว่าระบบจะกลับมามีเสถียรภาพเต็มที่ อาซาฮียังไม่ได้แจ้งกำหนดการฟื้นฟูที่แน่นอน
การขโมยข้อมูลลูกค้าเพิ่มแรงกดดันให้ทีมอาซาฮีมากขึ้น นอกเหนือจากความเป็นไปได้ที่การดำเนินงานอาจกลับมาฟื้นฟูได้ไม่เต็มที่จนถึงเดือนกุมภาพันธ์
เหตุใดระบบดิจิทัลหยุดทำงานจึงทำให้เบียร์หยุดส่ง
โรงเบียร์พึ่งพาระบบเชื่อมต่อหลายส่วนที่ผสานการทำงานระหว่างองค์กรกับพื้นที่การผลิต การจัดการคำสั่งซื้อ การวางแผนวัตถุดิบ สูตรการผลิต การจัดตารางบรรจุภัณฑ์ คลังสินค้า และโลจิสติกส์ ล้วนควบคุมด้วยซอฟต์แวร์ หากเครือข่ายองค์กรถูกเข้ารหัสหรือปิดใช้งาน ระบบประสานงานเหล่านี้ก็หยุดลง แม้ถังหมักและเครื่องบรรจุขวดยังอยู่ในสภาพสมบูรณ์ แต่การมองไม่เห็นคำสั่งซื้อและการจัดตารางงานอาจทำให้สายการผลิตหยุดชะงัก นั่นคือสิ่งที่เกิดขึ้นกับการดำเนินงานในประเทศของอาซาฮี โดยบริษัทระบุว่าต้องประมวลผลคำสั่งซื้อด้วยมือ และใช้โทรศัพท์กับโทรสารเป็นมาตรการสำรอง
ทีมรักษาความปลอดภัยที่ศึกษากรณีเหตุการณ์ในภาคอุตสาหกรรมเน้นว่า ผู้โจมตีมักเริ่มต้นจากเครือข่ายองค์กร ก่อนเคลื่อนต่อไปยังอุปกรณ์ที่สนับสนุนการทำงานของโรงงาน เช่น เซิร์ฟเวอร์ที่ดูแลการแบ่งปันไฟล์ การยืนยันตัวตน การจัดตารางงาน หรือการเข้าถึงจากระยะไกล หากไม่มีการแบ่งส่วนเครือข่ายและการยืนยันตัวตนที่รัดกุม การบุกรุกในส่วนหนึ่งของธุรกิจอาจลุกลามไปยังสถานที่ต่าง ๆ เหตุการณ์ของอาซาฮีแสดงให้เห็นว่าระบบดิจิทัลที่หยุดชะงักสามารถทำให้เครือข่ายจัดจำหน่ายทั่วประเทศหยุดชะงักได้ภายในไม่กี่ชั่วโมง ร้านค้าปลีกหลายแห่งในญี่ปุ่นรายงานว่าสต็อก Asahi Super Dry ลดลง และร้านสะดวกซื้อเตือนลูกค้าว่าอาจเกิดความล่าช้า ขณะนี้บริษัทกลับมาเริ่มการผลิตที่โรงงานหลายแห่งแล้ว และกำลังเพิ่มการจัดส่งตามการฟื้นตัวของระบบ
ในการกล่าวขอโทษต่อสาธารณะ อัตสึชิ คัตสึกิ ประธานและประธานเจ้าหน้าที่บริหารของอาซาฮี กรุ๊ป กล่าวถึงลูกค้า พันธมิตร และพนักงาน ขณะที่บริษัทกำลังเร่งฟื้นฟูบริการให้กลับสู่ภาวะปกติ
ผมขออภัยอย่างจริงใจต่อผู้มีส่วนได้ส่วนเสียทุกฝ่ายสำหรับความเดือดร้อนที่เกิดจากระบบขัดข้องเมื่อเร็ว ๆ นี้ เรากำลังพยายามอย่างเต็มที่เพื่อฟื้นฟูระบบให้เร็วที่สุด พร้อมดำเนินมาตรการสำรองเพื่อให้มั่นใจว่าจะยังจัดส่งสินค้าให้ลูกค้าได้อย่างต่อเนื่อง
การรับมือและการฟื้นฟู
อาซาฮีจัดตั้งโครงสร้างรับมือฉุกเฉิน เชิญผู้เชี่ยวชาญภายนอกเข้ามาช่วย และวางแผนงานหลายเดือนเพื่อควบคุมการบุกรุก นำระบบกลับมาใช้งาน และเสริมความแข็งแกร่งด้านการป้องกัน บริษัทระบุว่ากำลังดำเนินงานในวงกว้างเพื่อยกระดับมาตรฐานความปลอดภัยพื้นฐาน ซึ่งรวมถึงการควบคุมการสื่อสารผ่านเครือข่ายที่เข้มงวดขึ้น การปรับปรุงระบบเฝ้าระวัง การออกแบบระบบสำรองข้อมูลใหม่เพื่อลดเวลาฟื้นฟู การฝึกอบรมพนักงานอย่างเข้มข้นขึ้น การกำกับดูแลที่รัดกุมขึ้น และการตรวจสอบจากภายนอกเป็นประจำ การจัดส่งกำลังกลับมาเป็นระยะ และทีมงานยังคงตรวจสอบความสมบูรณ์ของระบบ พร้อมสร้างเครือข่ายบางส่วนที่ถูกปิดใช้งานระหว่างควบคุมเหตุการณ์ขึ้นใหม่ บริษัทยังเลื่อนการประกาศผลประกอบการทั้งปีเพื่อให้ความสำคัญกับการรับมือและการฟื้นฟู
ผู้บริหารด้านความปลอดภัยระบุว่า กรณีนี้ตอกย้ำความจำเป็นในการเสริมความแข็งแกร่งให้จุดเชื่อมต่อระหว่างระบบไอทีองค์กรกับระบบอุตสาหกรรม เจสัน เรวิลล์ หัวหน้าฝ่ายเทคโนโลยีแนวปฏิบัติด้านความปลอดภัยระดับโลกของ Avanade กล่าวว่า บริษัทต่าง ๆ จะจำกัดวงความเสียหายจากการบุกรุกได้ด้วยการใช้แนวทาง Zero Trust ซึ่งตรวจสอบสิทธิ์การเข้าถึงทั้งหมดอย่างต่อเนื่อง
การโจมตีทางไซเบอร์ต่ออาซาฮีชี้ให้เห็นถึงความเสี่ยงที่เพิ่มขึ้นในเครือข่ายระบบเทคโนโลยีปฏิบัติการและเทคโนโลยีสารสนเทศ และเหตุใดหลักการ Zero Trust จึงมีความสำคัญต่อทุกองค์กร
ญี่ปุ่นเผชิญการระบาดของแรนซัมแวร์ในวงกว้าง
แรนซัมแวร์กำลังสร้างแรงกดดันให้องค์กรทั่วญี่ปุ่นและภูมิภาคเอเชียแปซิฟิก สำนักงานตำรวจแห่งชาติญี่ปุ่นรายงานจำนวนคดีแรนซัมแวร์สูงเป็นประวัติการณ์นับตั้งแต่ปี 2024 และผลสำรวจบริษัทญี่ปุ่นพบว่าการหยุดดำเนินงานมักกินเวลานานกว่าหนึ่งสัปดาห์ บางกรณียืดเยื้อนานกว่านั้นมากและมีค่าใช้จ่ายในการฟื้นฟูสูง เหตุการณ์ล่าสุดที่เกิดกับบริษัทขนาดใหญ่ในญี่ปุ่น รวมถึงธุรกิจด้านออปติกและสำนักพิมพ์ ทำให้ต้องระงับการดำเนินงานหลายสัปดาห์และก่อความสูญเสียจำนวนมาก
ฝ่ายนิติบัญญัติและหน่วยงานต่าง ๆ ได้เดินหน้าเสริมการป้องกัน กรอบการป้องกันทางไซเบอร์เชิงรุกฉบับใหม่ได้รับการประกาศใช้บางส่วนในปี 2025 โดยมีเป้าหมายเพื่อลดความเสียหายจากการโจมตีที่ยังดำเนินอยู่ต่อภาคส่วนสำคัญ ภาระเร่งด่วนด้านการป้องกันและรับมือยังคงตกอยู่กับบริษัทเอกชน ผู้เชี่ยวชาญในภาคส่วนนี้เตือนว่าผู้โจมตีเคลื่อนผ่านเครือข่ายและเข้ารหัสระบบได้รวดเร็วขึ้น ทำให้ช่วงเวลาสำหรับตรวจจับและควบคุมเหตุการณ์สั้นลง แนวโน้มดังกล่าวเห็นได้จากระยะเวลาที่สั้นลงระหว่างการบุกรุกครั้งแรกกับการเริ่มใช้แรนซัมแวร์
คริส ดิมิทริอาดิส ประธานเจ้าหน้าที่ฝ่ายกลยุทธ์ระดับโลกของ ISACA เตือนว่า ความรวดเร็วและความแม่นยำของการโจมตีระยะหลังทำให้องค์กรมีเวลาตอบสนองน้อย หากไม่มีการฝึกซ้อมและลงทุนอย่างสม่ำเสมอ
ช่วงเวลาสำหรับตรวจจับและหยุดยั้งการโจมตีกำลังสั้นลง เพราะกลยุทธ์ของอาชญากรเคลื่อนตัวรวดเร็วยิ่งขึ้น องค์กรต้องให้ความสำคัญกับการป้องกันความปลอดภัยทางไซเบอร์เชิงรุกและการฝึกอบรมในฐานะภารกิจหลักของธุรกิจ พร้อมฝึกซ้อมรับมือเหตุการณ์บ่อยครั้ง และสร้างวัฒนธรรมความรับผิดชอบร่วมกันด้านดิจิทัล
สิ่งที่บริษัทต่าง ๆ ควรทำในตอนนี้
โรงเบียร์ ผู้ผลิตอาหาร และผู้ผลิตรายอื่นที่พึ่งพาโลจิสติกส์ซับซ้อน สามารถลดความเสี่ยงได้ด้วยการจัดการจุดอ่อนที่กลุ่มแรนซัมแวร์มักฉวยโอกาส ผู้นำที่ทบทวนมาตรการรักษาความปลอดภัยหลังเหตุการณ์ของอาซาฮีควรพิจารณาขั้นตอนสำคัญต่อไปนี้:
- ทำแผนผังการเชื่อมต่อระหว่างระบบไอทีองค์กรกับระบบโรงงาน แล้วแบ่งส่วนเครือข่ายเพื่อจำกัดการเคลื่อนย้ายภายในระบบ บังคับใช้การยืนยันตัวตนหลายปัจจัยสำหรับการเข้าถึงจากระยะไกลและบัญชีผู้ดูแลระบบ
- เสริมความแข็งแกร่งให้ระบบจัดการตัวตนและลบบัญชีที่ไม่ได้ใช้งาน เฝ้าระวังการเข้าสู่ระบบที่มีพฤติกรรมผิดปกติ และกำหนดให้ใช้รหัสผ่านที่รัดกุมร่วมกับปัจจัยยืนยันตัวตนขั้นที่สองซึ่งทนต่อฟิชชิง
- ให้ความสำคัญกับการติดตั้งแพตช์บนอุปกรณ์ที่เชื่อมต่ออินเทอร์เน็ต เกตเวย์สำหรับการเข้าถึงจากระยะไกล และบริการไดเรกทอรี เฝ้าระวังช่องโหว่ในทั้งสภาพแวดล้อมไอทีและระบบปฏิบัติการอย่างต่อเนื่อง
- จัดทำระบบสำรองข้อมูลที่เชื่อถือได้และทดสอบเป็นประจำ โดยแยกออกจากการเข้าถึงเครือข่ายในชีวิตประจำวัน พร้อมรับประกันว่าสามารถกู้คืนระบบธุรกิจที่สำคัญและบริการสนับสนุนโรงงานได้อย่างรวดเร็ว
- ติดตั้งระบบตรวจจับและตอบสนองภัยคุกคามบนอุปกรณ์ปลายทางให้ครอบคลุมเซิร์ฟเวอร์และเครื่องทำงาน พร้อมส่งการแจ้งเตือนไปยังทีมที่สามารถคัดกรองและดำเนินการได้ตลอด 24 ชั่วโมง
- จัดทำและซักซ้อมแผนรับมือเหตุการณ์ร่วมกับผู้บริหาร ฝ่ายกฎหมาย ฝ่ายปฏิบัติการ และฝ่ายสื่อสาร การฝึกซ้อมจำลองสถานการณ์และการซ้อมจริงช่วยให้รับมือเหตุการณ์จริงได้อย่างเป็นระบบขึ้น
- ยกระดับการจัดการความเสี่ยงจากซัพพลายเออร์ ทบทวนข้อกำหนดด้านความปลอดภัยสำหรับผู้ให้บริการที่บริหารจัดการระบบและผู้ขายที่สำคัญ พร้อมกำหนดให้แจ้งเหตุละเมิดความปลอดภัยโดยเร็ว
- จัดทำบัญชีรายการเทคโนโลยีปฏิบัติการและระบบสนับสนุน ตัดการเชื่อมต่อที่ไม่จำเป็น ลดช่องทางการเข้าถึงจากระยะไกล และตรวจสอบการเปลี่ยนแปลงตามกระบวนการควบคุมการเปลี่ยนแปลง
สิ่งที่ผู้ได้รับผลกระทบควรทำ
ระหว่างที่การสอบสวนยังดำเนินต่อไป ผู้ที่เคยติดต่อกับอาซาฮีสามารถลดความเสี่ยงจากการฉ้อโกงและการนำข้อมูลระบุตัวตนไปใช้ในทางมิชอบได้ด้วยขั้นตอนปฏิบัติต่อไปนี้:
- ระวังการโทร ข้อความ หรืออีเมลที่ไม่ได้ร้องขอและขอข้อมูลส่วนบุคคล อย่าคลิกลิงก์หรือเปิดไฟล์แนบจากผู้ส่งที่ไม่รู้จัก
- ตรวจสอบข้อความที่กล่าวถึงคำสั่งซื้อหรือการจัดส่งล่าสุดด้วยความระมัดระวัง ยืนยันข้อมูลโดยตรงผ่านเว็บไซต์ของบริษัทหรือฝ่ายบริการลูกค้า โดยใช้หมายเลขโทรศัพท์ที่เชื่อถือได้
- เปลี่ยนรหัสผ่านของบัญชีที่ใช้อีเมลเดียวกับที่ใช้ติดต่ออาซาฮี โดยเฉพาะหากใช้รหัสผ่านซ้ำ และเปิดใช้การยืนยันตัวตนหลายปัจจัยเมื่อทำได้
- ตรวจสอบรายการเดินบัญชีธนาคารและบัตรเพื่อหาค่าใช้จ่ายที่ผิดปกติ แม้อาซาฮีระบุว่าข้อมูลบัตรชำระเงินไม่รั่วไหล แต่อาชญากรอาจพยายามหลอกลวงในลักษณะที่เกี่ยวข้อง
- เฝ้าระวังสัญญาณของฟิชชิงที่เจาะจงเป้าหมายทางไปรษณีย์และอีเมลในช่วงหลายเดือนข้างหน้า ผู้โจมตีมักนำรายชื่อผู้ติดต่อที่รั่วไหลไปใช้ซ้ำ
- พิจารณาสมัครใช้บริการคุ้มครองข้อมูลระบุตัวตนหรือติดตามเครดิต หากเชื่อว่าข้อมูลส่วนบุคคลของตนอาจรั่วไหล
ประเด็นสำคัญ
- อาซาฮีตรวจพบการโจมตีด้วยแรนซัมแวร์เมื่อวันที่ 29 กันยายน ซึ่งกระทบระบบสั่งซื้อ การจัดส่ง และบริการลูกค้าทั่วญี่ปุ่น
- ข้อมูลส่วนบุคคลของผู้คนราว 1.914 ล้านคน รวมถึงลูกค้าประมาณ 1.525 ล้านคน อาจรั่วไหล แต่ไม่พบว่าข้อมูลบัตรเครดิตเกี่ยวข้องกับเหตุการณ์
- Qilin อ้างความรับผิดชอบและระบุว่าขโมยข้อมูลจากอาซาฮีไปประมาณ 27 กิกะไบต์ บริษัทยังไม่ยืนยันว่าข้อมูลที่ขโมยไปถูกเผยแพร่สู่สาธารณะ
- การผลิตและการจัดส่งได้รับผลกระทบเมื่อพนักงานต้องหันมาประมวลผลด้วยมือ ร้านค้าในญี่ปุ่นรายงานสินค้าขาดแคลน แต่ขณะนี้การจัดส่งกำลังกลับมาดำเนินการ
- อาซาฮีระบุว่าผลกระทบจำกัดอยู่ในระบบภายในประเทศ แบรนด์นานาชาติที่กลุ่มบริษัทเป็นเจ้าของรายงานว่าไม่มีบริการหยุดชะงัก
- บริษัทกำลังยกระดับการป้องกันด้วยการควบคุมเครือข่ายที่เข้มงวดขึ้น ระบบสำรองข้อมูลใหม่ การเฝ้าระวังที่ดีขึ้น การฝึกอบรม และการตรวจสอบจากภายนอก
- ผู้เชี่ยวชาญเตือนว่ากลุ่มแรนซัมแวร์มุ่งเป้าไปที่ผู้ผลิต เพราะการหยุดดำเนินงานมีต้นทุนสูงและปกปิดได้ยาก การตรวจจับอย่างรวดเร็วและการแบ่งส่วนเครือข่ายจึงเป็นสิ่งจำเป็น
- ญี่ปุ่นกำลังเผชิญการโจมตีด้วยแรนซัมแวร์ที่เพิ่มขึ้นในวงกว้าง หน่วยงานรัฐได้ดำเนินมาตรการเสริมการป้องกันระดับชาติ ขณะที่บริษัทต่าง ๆ ถูกเรียกร้องให้ยกระดับการป้องกันและความพร้อมรับมือเหตุการณ์