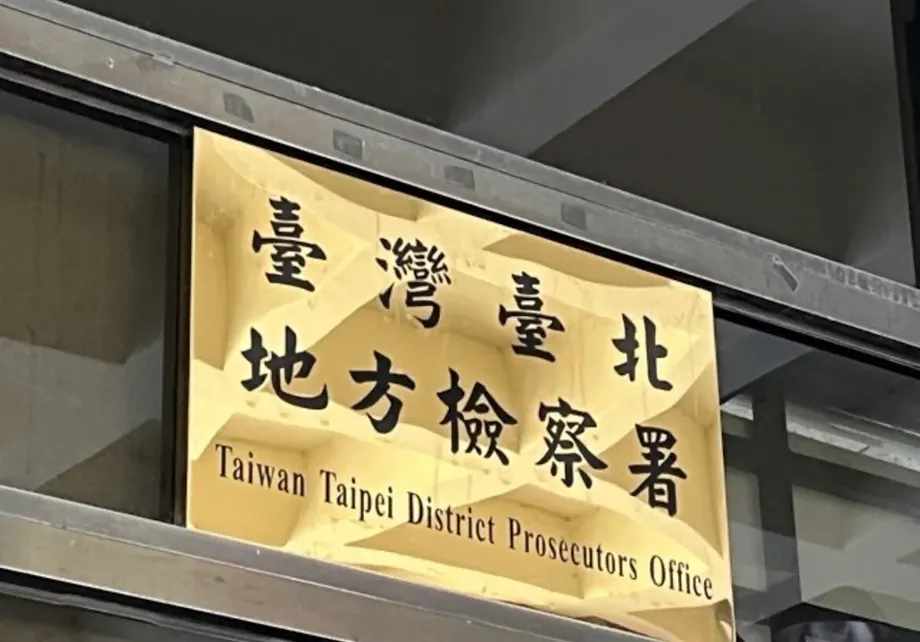
ตรวจค้นหลังพบลายเซ็นบริษัทจีน
อัยการไต้หวันสั่งตรวจค้น 10 แห่งเมื่อวันที่ 12 ตุลาคม 2026 ในการสอบสวนกรณีซอฟต์แวร์บริหารจัดการทรัพย์สินสารสนเทศที่ติดตั้งในสถานเอกอัครราชทูตและสำนักงานทางการทูตหลายแห่งในต่างประเทศ คดีนี้เกี่ยวข้องกับสัญญาภาครัฐมูลค่ากว่า 20 ล้านดอลลาร์ไต้หวัน ซึ่งมอบให้ระหว่างปี 2023 ถึง 2025 และข้อกล่าวหาว่าซอฟต์แวร์ที่มีซอร์สโค้ดจากจีนถูกนำมาบรรจุใหม่ในไต้หวันก่อนส่งมอบให้กระทรวงการต่างประเทศ
สารบัญ
- ตรวจค้นหลังพบลายเซ็นบริษัทจีน
- ข้อกล่าวหาเรื่องการส่งมอบซอฟต์แวร์ผ่าน 3 บริษัท
- สิ่งที่กระทรวงพบระหว่างการตรวจสอบ
- จากสัญญาจัดซื้อสู่การตรวจค้นในเดือนตุลาคม
- สิ่งที่การตรวจสอบบันทึกการเชื่อมต่อยืนยันและไม่ได้ยืนยัน
- สมาชิกสภาเรียกร้องให้ตรวจสอบในวงกว้าง
- เอกสารรั่วไหลอีกกรณีเพิ่มแรงกดดัน
- ประเด็นที่ยังต้องคลี่คลาย
- ประเด็นสำคัญ
มีผู้ถูกนำตัวมาสอบปากคำในฐานะผู้ต้องสงสัย 4 คน ได้แก่ หัวหน้าบริษัท Anhe Technology นามสกุล Lu, หัวหน้าบริษัท Kunyou Technology นามสกุล Chiang, พนักงานฝ่ายขายของ Kunyou นามสกุล Chan และหัวหน้าบริษัท Yiwei Technology นามสกุล Wu นอกจากนี้ผู้สอบสวนยังเรียกพยานหลายคนมาสอบปากคำ การตรวจค้นครอบคลุมสำนักงานบริษัทและที่พักอาศัยที่เกี่ยวข้องกับผู้ต้องสงสัย
ข้อมูลของกระทรวงระบุข้อค้นพบทางเทคนิคที่เป็นที่มาของการสอบสวนอย่างชัดเจน ระหว่างการตรวจสอบความมั่นคงปลอดภัยในเดือนธันวาคม 2025 พบว่าไฟล์บางส่วนในซอฟต์แวร์มีลายเซ็นของบริษัท Guangzhou Yixin Technology ของจีน หลังจากนั้นกระทรวงได้ส่งเรื่องให้ผู้สอบสวนและมอบโปรแกรมที่เกี่ยวข้องเพื่อตรวจสอบ
กระทรวงระบุว่าซอฟต์แวร์ดังกล่าวติดตั้งบนคอมพิวเตอร์ที่เชื่อมต่ออินเทอร์เน็ต ณ สำนักงานในต่างประเทศเพื่อใช้บริหารจัดการทรัพย์สิน และไม่ได้เกี่ยวข้องกับข้อมูลอ่อนไหว นอกจากนี้ยังระบุว่า การตรวจสอบบันทึกการเชื่อมต่อย้อนหลังหนึ่งปีไม่พบกิจกรรมการเชื่อมต่อผิดปกติที่กระทรวงหรือสำนักงานในต่างประเทศ
คำชี้แจงดังกล่าวแยกข้อสงสัยเรื่องการจัดซื้อจัดจ้างที่ไม่ชอบออกจากกรณีการละเมิดความมั่นคงปลอดภัยที่ได้รับการยืนยันแล้ว ผู้สอบสวนกำลังตรวจสอบว่าซอฟต์แวร์ได้รับการพัฒนา นำเสนอ และส่งมอบอย่างไร ข้อมูลที่เปิดเผยต่อสาธารณะไม่ได้ยืนยันว่าซอฟต์แวร์นี้ขโมยข้อมูลทางการทูต และการพบลายเซ็นของบริษัทจีนเพียงอย่างเดียวก็ไม่ได้พิสูจน์ว่ามีการกระทำที่เป็นอันตราย
ข้อกล่าวหาเรื่องการส่งมอบซอฟต์แวร์ผ่าน 3 บริษัท
การสอบสวนมุ่งเน้นไปที่ IP-guard ซึ่งระบุว่าเป็นระบบรักษาความปลอดภัยปลายทางและเข้ารหัสไฟล์ ปลายทางหมายถึงคอมพิวเตอร์หรืออุปกรณ์แต่ละเครื่องที่เชื่อมต่อกับเครือข่ายขององค์กร ซอฟต์แวร์ประเภทนี้ช่วยจัดการการใช้งานคอมพิวเตอร์และปกป้องไฟล์ ดังนั้นที่มาและความสามารถจริงของซอฟต์แวร์จึงเกี่ยวข้องกับการตรวจสอบความมั่นคงปลอดภัย
ผู้สอบสวนสงสัยว่า Lu หัวหน้า Anhe Technology เคยร่วมงานกับ Guangzhou Yixin Technology เพื่อพัฒนา IP-guard และซอร์สโค้ดมาจากจีน ซอร์สโค้ดคือชุดคำสั่งที่ใช้สร้างโปรแกรม แหล่งที่มาของซอร์สโค้ดเป็นคนละประเด็นกับที่ตั้งของบริษัทที่จำหน่ายหรือบำรุงรักษาผลิตภัณฑ์สำเร็จรูป
มีข้อกล่าวหาว่า Anhe นำซอฟต์แวร์มาบรรจุใหม่ในไต้หวัน ขณะที่ Kunyou ยื่นประมูลในนามของบริษัทและได้รับสัญญาจัดซื้อซอฟต์แวร์บริหารจัดการทรัพย์สินสารสนเทศของกระทรวงระหว่างปี 2023 ถึง 2025 ส่วน Yiwei ถูกกล่าวหาว่าช่วยปรับเปลี่ยนส่วนติดต่อผู้ใช้และให้บริการบำรุงรักษา ทั้งหมดนี้เป็นข้อกล่าวหาที่อยู่ระหว่างการสอบสวน ไม่ใช่ข้อวินิจฉัยว่ามีความผิด
การแบ่งงานที่ถูกสงสัยทำให้มีการตรวจสอบกิจกรรม 3 ส่วน ได้แก่ ที่มาของซอฟต์แวร์ การนำเสนอในการประมูลภาครัฐ และการปรับแต่งกับบริการสนับสนุนหลังจัดซื้อ การเปลี่ยนส่วนติดต่อมีผลต่อสิ่งที่ผู้ใช้มองเห็น แต่ไม่ได้ยืนยันด้วยตัวเองว่าโปรแกรมพื้นฐานได้รับการพัฒนาที่ใด
มีข้อมูลว่า Anhe ให้บริการด้านการรักษาความปลอดภัยปลายทางและการเข้ารหัสเอกสาร พร้อมประสบการณ์ดำเนินโครงการมากกว่า 10 ปี รายละเอียดธุรกิจนี้ช่วยอธิบายบทบาทของบริษัทในห่วงโซ่อุปทาน แต่ไม่ได้ยืนยันว่าการจัดซื้อของกระทรวงเป็นไปตามข้อกำหนดหรือไม่
สิ่งที่กระทรวงพบระหว่างการตรวจสอบ
กระทรวงระบุว่า การค้นพบเกิดขึ้นเมื่อทีมตรวจสอบความมั่นคงปลอดภัยทางไซเบอร์ระหว่างหน่วยงานเข้าตรวจสำนักงานในต่างประเทศเมื่อเดือนธันวาคม 2025 ระหว่างการตรวจสอบ กระทรวงพบไฟล์ผิดปกติในซอฟต์แวร์บริหารจัดการทรัพย์สิน และผลวิเคราะห์พบลายเซ็นที่เชื่อมโยงกับ Guangzhou Yixin Technology
ลายเซ็นซอฟต์แวร์ช่วยระบุบริษัทที่เกี่ยวข้องกับไฟล์ได้ แต่ไม่ใช่สิ่งเดียวกับการตรวจสอบซอร์สโค้ดของโปรแกรมอย่างครบถ้วน หรือการตรวจสอบฟังก์ชันทุกอย่างที่โปรแกรมทำได้ ความแตกต่างนี้สำคัญในกรณีนี้: รายงานการสอบสวนกล่าวถึงข้อสงสัยเรื่องซอร์สโค้ดจากจีน ขณะที่ข้อค้นพบที่กระทรวงระบุคือไฟล์บางส่วนมีลายเซ็นของบริษัทจีน
กระทรวงระบุว่าได้แจ้งหน่วยงานกำกับดูแลและหน่วยงานที่รับผิดชอบด้านความมั่นคงปลอดภัยทางไซเบอร์หลังพบความผิดปกติ อีกทั้งส่งมอบโปรแกรมที่เกี่ยวข้องให้สำนักงานภาคสนามนครนิวไทเปของสำนักงานสอบสวน กระทรวงยุติธรรม และหน่วยงานสอบสวนอื่น ๆ
กระทรวงระบุว่าการจัดซื้อดำเนินการผ่านสัญญาจัดซื้อจัดจ้างภาครัฐแบบรวมศูนย์ ซึ่งเปิดโอกาสให้หน่วยงานต่าง ๆ ซื้อสินค้าผ่านกรอบการจัดซื้อที่มีอยู่แล้ว การใช้ช่องทางนี้บอกให้ทราบถึงวิธีการจัดซื้อ แต่ไม่ได้ชี้ขาดว่าผู้ขายอธิบายซอฟต์แวร์ที่ส่งมอบอย่างถูกต้องหรือไม่
จากสัญญาจัดซื้อสู่การตรวจค้นในเดือนตุลาคม
เหตุการณ์ต่อเนื่องกันหลายปี เริ่มตั้งแต่การทำสัญญา ผ่านการตรวจสอบความมั่นคงปลอดภัย ไปจนถึงการสอบสวนทางอาญา การตรวจสอบในเดือนธันวาคมหมายถึงเดือนธันวาคม 2025 ซึ่งเป็นปีก่อนการตรวจค้นในเดือนตุลาคม 2026
- ปี 2023 ถึง 2025: บริษัทต่าง ๆ ถูกกล่าวหาว่าได้รับสัญญาซอฟต์แวร์จากกระทรวง มูลค่ารวมกว่า 20 ล้านดอลลาร์ไต้หวัน
- เดือนธันวาคม 2025: การตรวจสอบความมั่นคงปลอดภัย ณ สำนักงานในต่างประเทศพบไฟล์ซอฟต์แวร์ที่มีลายเซ็นของ Guangzhou Yixin Technology
- หลังพบความผิดปกติ: กระทรวงแจ้งหน่วยงานที่เกี่ยวข้อง ตรวจสอบบันทึกการเชื่อมต่อ และส่งโปรแกรมให้สอบสวน
- วันที่ 12 ตุลาคม 2026: อัยการสั่งตรวจค้น 10 แห่งและสอบปากคำผู้ต้องสงสัย 4 คน พร้อมเรียกพยานหลายคนมาสอบปากคำ
- ช่วงเย็นวันนั้น: มีการนำตัวผู้ต้องสงสัยส่งให้อัยการสอบปากคำเพิ่มเติม
สำนักงานอัยการเขตไทเปเป็นผู้กำกับการสอบสวน โดยสำนักงานภาคสนามนครนิวไทเปของสำนักงานสอบสวนเป็นผู้ดำเนินงานสืบสวน กระทรวงรายงานความผิดปกติต่อสำนักงานภาคสนามดังกล่าวเป็นครั้งแรก และสำนักงานได้ขอคำสั่งจากอัยการ
ข้อหาที่อยู่ระหว่างการสอบสวนประกอบด้วยการฝ่าฝืนกฎหมายว่าด้วยการจัดซื้อจัดจ้างภาครัฐ การฉ้อโกง และการปลอมแปลงเอกสารตามประมวลกฎหมายอาญา ประเด็นเหล่านี้ครอบคลุมมากกว่าคำถามทางเทคนิคว่าซอฟต์แวร์มีต้นกำเนิดจากที่ใด แต่เกี่ยวข้องกับว่ากระบวนการยื่นประมูลและทำสัญญามีการให้ข้อมูลหรือใช้เอกสารที่ไม่ชอบด้วยกฎหมายหรือไม่
การรายงานว่ามีการสอบปากคำไม่ได้ยืนยันว่ามีผู้ใดถูกตั้งข้อหาหรือพิพากษาว่ามีความผิด รายงานการตรวจค้นไม่ได้ระบุว่ามีคำสั่งอัยการในขั้นต่อมา ผลการควบคุมตัว หรือคำวินิจฉัยของศาลแล้ว และไม่ได้ระบุวันนัดพิจารณาหรือกำหนดเผยแพร่ผลตรวจทางเทคนิคฉบับสมบูรณ์
สิ่งที่การตรวจสอบบันทึกการเชื่อมต่อยืนยันและไม่ได้ยืนยัน
คำชี้แจงเพื่อสร้างความมั่นใจต่อสาธารณะที่ชัดเจนที่สุดของกระทรวงคือ ได้ตรวจสอบบันทึกการเชื่อมต่อย้อนหลังหนึ่งปีและไม่พบพฤติกรรมการเชื่อมต่อผิดปกติ กระทรวงยังระบุว่าซอฟต์แวร์บริหารจัดการทรัพย์สินไม่ได้เกี่ยวข้องกับข้อมูลอ่อนไหว และติดตั้งบนคอมพิวเตอร์ที่ใช้เชื่อมต่ออินเทอร์เน็ต ณ สำนักงานในต่างประเทศ
คำชี้แจงเหล่านี้ช่วยจำกัดขอบเขตความเสี่ยงที่มีรายงาน แต่ไม่ได้ตอบทุกคำถามเกี่ยวกับซอฟต์แวร์ การตรวจสอบบันทึกการเชื่อมต่อครอบคลุมกิจกรรมเครือข่ายที่มีการบันทึกไว้ แต่ไม่จำเป็นต้องเป็นการประเมินความสามารถในการเข้าถึงไฟล์ภายในเครื่อง สิทธิ์ของโปรแกรม การกำหนดค่า หรือพฤติกรรมตลอดช่วงเวลาของสัญญาอย่างครบถ้วน
ช่วงเวลาก็มีความสำคัญเช่นกัน ระยะเวลาจัดซื้อครอบคลุมปี 2023 ถึง 2025 ขณะที่กระทรวงระบุว่าตรวจสอบบันทึกการเชื่อมต่อเป็นเวลาประมาณหนึ่งปี ข้อมูลที่เปิดเผยต่อสาธารณะไม่ได้ระบุวันที่แน่นอนของช่วงเวลาที่ตรวจสอบ หรือยืนยันว่าครอบคลุมการติดตั้งทุกแห่งตลอดระยะเวลา 3 ปี
ข้อมูลที่เผยแพร่ไม่ได้ระบุจำนวนสำนักงานหรือคอมพิวเตอร์ที่ได้รับผลกระทบอย่างแน่ชัด และไม่มีข้อค้นพบที่ระบุว่าซอฟต์แวร์มีช่องทางลับ ส่งข้อมูลไปยังจีน หรือถูกใช้เพื่อเข้าถึงความลับทางการทูต จึงไม่ควรนำความเป็นไปได้เหล่านี้ไปนำเสนอว่าเป็นเหตุการณ์ที่เกิดขึ้นแล้ว
สมาชิกสภาเรียกร้องให้ตรวจสอบในวงกว้าง
Huang Chien-pin สมาชิกสภานิติบัญญัติจากพรรคก๊กมินตั๋ง เรียกร้องให้ตรวจสอบกระบวนการกลั่นกรองการจัดซื้อและการตรวจสอบความมั่นคงปลอดภัยภายในของกระทรวง เขาตั้งคำถามว่าซอฟต์แวร์ที่สงสัยว่ามีโค้ดจากจีนเข้ามาอยู่ในระบบของกระทรวงได้อย่างไร และถูกใช้งานต่อเนื่องตลอดช่วงสัญญาก่อนจะตรวจพบปัญหาได้อย่างไร
Huang ขอให้ตรวจสอบว่าซอฟต์แวร์มีฟังก์ชันเฝ้าติดตามจากระยะไกล เข้าถึงหรือส่งข้อมูลหรือไม่ และมีข้อมูลอ่อนไหวถูกขโมยหรือเปิดเผยหรือไม่ เขายังเรียกร้องให้กระทรวงเผยแพร่ผลตรวจสอบ ขอบเขตความเสี่ยงที่อาจเกิดขึ้น และมาตรการแก้ไขที่ดำเนินการแล้ว
ข้อเรียกร้องเหล่านี้เกี่ยวข้องทั้งกับขีดความสามารถและพฤติกรรมที่ตรวจพบ โปรแกรมอาจมีฟังก์ชันที่ไม่เคยใช้งาน ถูกปิดใช้งาน หรือถูกจำกัดด้วยการตั้งค่า การตรวจสอบว่าโปรแกรมทำอะไรได้บ้างเป็นงานคนละส่วนกับการตรวจสอบว่าโปรแกรมทำอะไรจริงบนคอมพิวเตอร์ที่ได้รับผลกระทบ
Niu Hsu-ting สมาชิกสภานิติบัญญัติจากพรรคก๊กมินตั๋ง เรียกร้องให้มีผู้รับผิดชอบ การชดเชยตามกฎหมาย และการปรับปรุงการทบทวนการประมูลครั้งต่อไป เขากล่าวว่ากระทรวงใช้เงินกว่า 100 ล้านดอลลาร์ไต้หวันสร้างเครือข่ายภายในระดับนานาชาติเพื่อปกป้องเอกสารลับสำคัญ แต่ยังเผชิญข้อถกเถียงด้านความมั่นคงปลอดภัยอย่างต่อเนื่อง
ยอดเงินทั้งสองจำนวนเป็นค่าใช้จ่ายคนละวัตถุประสงค์ ยอดกว่า 20 ล้านดอลลาร์ไต้หวันที่เกี่ยวข้องกับการสอบสวนนี้เป็นสัญญาซอฟต์แวร์บริหารจัดการทรัพย์สิน ส่วนยอดกว่า 100 ล้านดอลลาร์ไต้หวันที่ Niu กล่าวถึงเป็นค่าใช้จ่ายสำหรับเครือข่ายภายในที่มีขอบเขตกว้างกว่า จึงไม่ควรถือว่าเป็นงบประมาณโครงการเดียวกัน หรือนำมาใช้คำนวณสัดส่วนค่าใช้จ่ายของซอฟต์แวร์ที่เป็นข้อพิพาท
เอกสารรั่วไหลอีกกรณีเพิ่มแรงกดดัน
การสอบสวนซอฟต์แวร์เกิดขึ้นท่ามกลางข้อถกเถียงอีกกรณีเกี่ยวกับเอกสารทางการทูตที่ถูกนำไปเสนอขายบนดาร์กเว็บ รายงานการสอบสวนของ Control Yuan ระบุว่าพบเอกสารกระทรวงการต่างประเทศรั่วไหล 13 ฉบับ Niu อ้างถึงเหตุการณ์นี้เพื่อสนับสนุนข้อเรียกร้องให้กระทรวงแก้ไขปัญหาความมั่นคงปลอดภัยที่เกิดซ้ำ
กรณีเอกสารรั่วไหลกับการสอบสวนซอฟต์แวร์ต้องแยกออกจากกัน ข้อมูลเกี่ยวกับคดีนี้ไม่ได้ยืนยันว่ามีความเชื่อมโยงระหว่างเอกสารที่รั่วไหล 13 ฉบับกับ IP-guard คำชี้แจงของกระทรวงที่ว่าซอฟต์แวร์บริหารจัดการทรัพย์สินไม่ได้เกี่ยวข้องกับข้อมูลอ่อนไหว ก็เป็นคนละประเด็นกับเอกสารที่รั่วไหลในอีกคดีหนึ่ง
ข้อถกเถียงทั้งสองกรณีอธิบายได้ว่าทำไมจึงมีแรงกดดันให้เปิดเผยข้อมูลต่อสาธารณะอย่างครบถ้วนขึ้น แต่ไม่ได้แสดงว่าทั้งสองกรณีมีสาเหตุร่วมกัน การระบุว่าเหตุการณ์ใดเกิดจากพฤติกรรมของซอฟต์แวร์ การควบคุมการเข้าถึง การตัดสินใจจัดซื้อ หรือความบกพร่องด้านอื่น จำเป็นต้องอาศัยหลักฐานเฉพาะของแต่ละกรณี
กระทรวงระบุว่าจะให้ความร่วมมือกับการสอบสวน และจะดำเนินการกับผู้ขายตามสัญญาหากยืนยันได้ว่ามีการกระทำผิด จุดยืนนี้กำหนดให้การดำเนินการตามสัญญาขึ้นอยู่กับผลสอบสวน ไม่ใช่การประกาศว่าพบการผิดสัญญาแล้ว
ประเด็นที่ยังต้องคลี่คลาย
ประเด็นสำคัญที่ยังไม่มีข้อยุติคือ ผู้ขายให้ข้อมูลอะไรระหว่างการจัดซื้อ ซอฟต์แวร์ที่ส่งมอบจริงเป็นอย่างไร และที่มาหรือฟังก์ชันของซอฟต์แวร์ฝ่าฝืนข้อกำหนดที่เกี่ยวข้องหรือไม่ ข้อมูลที่เปิดเผยต่อสาธารณะระบุข้อกล่าวหาที่อยู่ระหว่างการสอบสวน แต่ไม่ได้แสดงเงื่อนไขการประมูล คำรับรองของผู้ขาย หรือเอกสารเฉพาะที่ถูกกล่าวหาว่าเป็นเท็จ
ข้อมูลที่เผยแพร่ยังมีความคลาดเคลื่อนเรื่องชื่อบริษัท รายละเอียดการสอบสวนระบุชื่อบริษัทที่ยื่นประมูลว่า Kunyou Technology โดยใช้ชื่อภาษาจีนว่า 坤侑科技 ขณะที่ข้อมูลการจัดซื้อของกระทรวงระบุ 坤佑科技 ทั้งสองชื่อปรากฏในคำอธิบายเกี่ยวกับผู้จัดหา แต่ควรตรวจสอบความแตกต่างของการสะกดกับสัญญาจริง ไม่ควรถือเป็นหลักฐานว่ามีบริษัทสองแห่ง
มูลค่าสัญญารวมที่รายงานอยู่ที่กว่า 20 ล้านดอลลาร์ไต้หวัน โดยไม่มีการเปิดเผยยอดที่แน่นอน ข้อมูลที่เผยแพร่ไม่ได้ระบุมูลค่าสัญญาแต่ละฉบับ วันที่ติดตั้งในแต่ละสำนักงาน หรือรายชื่อสำนักงานต่างประเทศที่เกี่ยวข้อง และไม่ได้ระบุว่าซอฟต์แวร์ถูกถอด เปลี่ยน หรือจำกัดการใช้งานแล้วหรือไม่
ข้อค้นพบสำคัญขั้นต่อไปที่จะช่วยคลี่คลายคดีคือผลประเมินทางเทคนิคของโปรแกรมและคำวินิจฉัยของอัยการเกี่ยวกับข้อกล่าวหาการจัดซื้อจัดจ้าง ยังไม่มีการแจ้งกำหนดเผยแพร่ผลหรือวันนัดพิจารณาครั้งต่อไป จนกว่าจะมีข้อค้นพบดังกล่าว คดีนี้ควรเข้าใจว่าเป็นการสอบสวนคดีอาญาด้านการจัดซื้อจัดจ้าง ซึ่งมีจุดเริ่มจากข้อกังวลที่ยืนยันแล้วเกี่ยวกับที่มาของซอฟต์แวร์ แต่ยังไม่มีหลักฐานที่เปิดเผยต่อสาธารณะว่าซอฟต์แวร์เป็นต้นเหตุของการรั่วไหลของข้อมูล
ประเด็นสำคัญ
- อัยการสั่งตรวจค้น 10 แห่งและสอบปากคำผู้ต้องสงสัย 4 คน เมื่อวันที่ 12 ตุลาคม 2026
- การสอบสวนเกี่ยวข้องกับสัญญาซอฟต์แวร์มูลค่ากว่า 20 ล้านดอลลาร์ไต้หวัน ซึ่งมอบให้ระหว่างปี 2023 ถึง 2025
- กระทรวงยืนยันว่าไฟล์ซอฟต์แวร์บางส่วนมีลายเซ็นของ Guangzhou Yixin Technology
- ผู้สอบสวนสงสัยว่าซอร์สโค้ดจากจีนถูกนำมาบรรจุใหม่ผ่านการจัดหาที่เกี่ยวข้องกับบริษัทไต้หวัน 3 แห่ง
- กระทรวงระบุว่าการตรวจสอบบันทึกการเชื่อมต่อย้อนหลังหนึ่งปีไม่พบกิจกรรมผิดปกติ และการติดตั้งซอฟต์แวร์ไม่ได้เกี่ยวข้องกับข้อมูลอ่อนไหว
- กำลังสอบสวนข้อกล่าวหาฝ่าฝืนกฎหมายจัดซื้อจัดจ้าง ฉ้อโกง และปลอมแปลงเอกสาร แต่ยังไม่มีการพิสูจน์ความผิดหรือการรั่วไหลของข้อมูลที่เกี่ยวข้องกับซอฟต์แวร์
- ข้อค้นพบอีกกรณีเกี่ยวกับเอกสารทางการทูตรั่วไหล 13 ฉบับยังไม่ได้รับการเชื่อมโยงกับคดีซอฟต์แวร์นี้