เงินหลายพันล้านเคลื่อนย้ายในไม่กี่นาที ตามด้วยการแข่งขันเพื่ออายัดเงิน
เงินคริปโตมูลค่าราว 6.36 พันล้านดอลลาร์สหรัฐเคลื่อนออกจากกระเป๋าเงินของ Binance ผ่านบล็อกเชน 10 เครือข่าย เมื่อวันที่ 29 ตุลาคม 2026 โดยส่วนใหญ่เกิดขึ้นภายในเวลาราว 20 นาที ตามข้อมูลของ TRM Labs บริษัทข่าวกรองด้านบล็อกเชน TRM และ Chainalysis ระบุว่าการโจมตีเชื่อมโยงกับ TraderTraitor กลุ่มแฮ็กเกอร์ที่เกี่ยวข้องกับเกาหลีเหนือ ซึ่งหากยืนยันได้จะนับเป็นการโจรกรรมคริปโตครั้งใหญ่ที่สุดเท่าที่เคยมีมา
สารบัญ
- เงินหลายพันล้านเคลื่อนย้ายในไม่กี่นาที ตามด้วยการแข่งขันเพื่ออายัดเงิน
- เกิดอะไรขึ้นภายใน Binance?
- เหตุใดผู้สืบสวนจึงสงสัย TraderTraitor
- คริปโตที่ถูกขโมยติดตามและกู้คืนได้ยากขึ้นอย่างไร
- ถูกขโมยไปเท่าใด และอายัดไว้ได้เท่าใด?
- สัดส่วนความเสียหายจากคริปโตทั่วโลกที่เพิ่มขึ้น
- เหตุใดเงินจึงสำคัญต่อเปียงยาง
- การฝึกฝนหลายปีอยู่เบื้องหลังการโจมตี
- งานปลอมอาจเป็นช่องทางเจาะระบบ
- จาก Sony ถึง Binance: ปฏิบัติการที่ขยายวงกว้าง
- ประเด็นสำคัญ
Binance ระบุว่าได้รักษาความปลอดภัยให้สินทรัพย์ที่ได้รับผลกระทบราว 3 พันล้านดอลลาร์ และกันเงินของบริษัทไว้มากกว่า 6.34 พันล้านดอลลาร์เพื่อชดเชยความเสียหาย ตอนแรกแพลตฟอร์มซื้อขายสงสัยว่าแล็ปท็อปของวิศวกรถูกเจาะระบบ ก่อนจะระบุว่าผู้สืบสวนพบการละเมิดระบบในวงกว้างกว่านั้น บริษัทระงับการถอนเงินระหว่างตรวจสอบและดำเนินการกู้คืนเงิน
เหตุโจรกรรมที่ต้องสงสัยนี้เกี่ยวพันกับปัญหาสองด้าน ได้แก่ ความปลอดภัยของเงินที่ฝากไว้กับแพลตฟอร์มซื้อขายคริปโตรายใหญ่ และการที่เกาหลีเหนือใช้การก่ออาชญากรรมทางไซเบอร์เพื่อหารายได้เป็นเงินตราต่างประเทศ ตัวเลขประมาณการที่อ้างอิงในการสอบสวนของคณะมนตรีความมั่นคงแห่งสหประชาชาติระบุว่า เงินที่ถูกขโมยคิดเป็นราวครึ่งหนึ่งของรายได้สกุลเงินต่างประเทศของประเทศ และประมาณ 40% ของค่าใช้จ่ายด้านการพัฒนาอาวุธ
ตัวเลขเงินไหลออกจาก Binance ที่ TRM ประเมินรวมสินทรัพย์ที่ถูกอายัดในภายหลังด้วย ดังนั้นการเร่งดำเนินการในขณะนี้จึงอยู่ที่ว่าจะกู้คืนเงินได้มากเพียงใด ลูกค้าจะกลับเข้าถึงสินทรัพย์ของตนได้อย่างไร และเงินส่วนใดยังอยู่ในมือผู้โจมตี Binance ให้คำมั่นว่าจะชดเชยความเสียหายทั้งหมด ขณะที่ผู้สืบสวนยังตรวจสอบช่องทางที่ใช้เจาะระบบและตัวตนของผู้ที่อยู่เบื้องหลัง
เกิดอะไรขึ้นภายใน Binance?
TRM ระบุว่าผู้โจมตีเตรียมการอย่างน้อย 36 ชั่วโมงก่อนเคลื่อนย้ายเงินจากกระเป๋าเงิน Binance หลายใบ เหตุโจรกรรมนี้กระทบเครือข่ายต่าง ๆ รวมถึง Ethereum, Bitcoin และ Solana บล็อกเชนคือบันทึกธุรกรรมดิจิทัลที่ใช้ร่วมกัน การเคลื่อนย้ายสินทรัพย์ผ่านหลายเครือข่ายทำให้ผู้สืบสวนมีเส้นทางให้ติดตามหลายทางพร้อมกัน
ริชาร์ด เต็ง ซีอีโอร่วมของ Binance กล่าวว่า การสอบสวนขยายวงเกินกว่าประเด็นแล็ปท็อปที่เป็นข้อสงสัยในช่วงแรก:
เหตุการณ์นี้ไม่ได้เกิดจากคนเพียงคนเดียว การสอบสวนเบื้องต้นของเราชี้ว่าเหตุการณ์ด้านความปลอดภัยอาจเกี่ยวข้องกับแล็ปท็อปที่ถูกเจาะระบบ อย่างไรก็ตาม การสอบสวนในเวลาต่อมาพบช่องทางที่ระบบถูกเจาะเพิ่มเติม
เต็งยังกล่าวด้วยว่าผู้โจมตีใช้กลไกที่ทำลายเครื่องมือและร่องรอยของตนไปพร้อมกับการปฏิบัติการ Binance ระบุว่ายังไม่พบหลักฐานว่ากุญแจส่วนตัวของกระเป๋าเงินรั่วไหล กุญแจส่วนตัวคือข้อมูลลับทางดิจิทัลที่ใช้อนุมัติการโอนคริปโต บริษัทยังไม่ได้เผยแพร่คำอธิบายทางเทคนิคเกี่ยวกับการเจาะระบบอย่างครบถ้วน
เหตุใดผู้สืบสวนจึงสงสัย TraderTraitor
Chainalysis ระบุความเชื่อมโยงจากเส้นทางการเคลื่อนย้ายเงิน โดยคริปโตที่ถูกขโมยจาก Binance ปรากฏบนบล็อกเชนปะปนกับเงินที่ถูกขโมยจาก Bitget เมื่อเดือนก่อน เหตุโจรกรรม Bitget ในเดือนกันยายน ซึ่งประเมินมูลค่าไว้ที่ 387 ล้านดอลลาร์ ก็ถูกนักวิจัยระบุว่าเป็นฝีมือแฮ็กเกอร์เกาหลีเหนือเช่นกัน
TRM ชี้ถึงการเตรียมการและรูปแบบธุรกรรมที่คล้ายกับการโจมตีก่อนหน้านี้ซึ่งเชื่อมโยงกับเกาหลีเหนือ รวมถึงการโจรกรรมมูลค่า 1.5 พันล้านดอลลาร์จาก Bybit เมื่อเดือนกุมภาพันธ์ 2025 โจนาธาน เลวิน ผู้ร่วมก่อตั้งและซีอีโอของ Chainalysis ก็ระบุว่า TraderTraitor น่าจะเป็นผู้โจมตี
มีการระบุว่า TraderTraitor เป็นกลุ่มที่ได้รับการสนับสนุนจากรัฐบาลเกาหลีเหนือ และก่อตั้งขึ้นภายใต้หน่วยงานข่าวกรองราวปี 2016 หรือ 2017 นักวิจัยเชื่อมโยงกลุ่มนี้กับเครือข่าย Lazarus ในวงกว้าง ไมเคิล บาร์นฮาร์ต นักวิจัยจาก DTEX อธิบายว่าสมาชิกเป็นผู้โจมตีทางการเงินที่มีประสบการณ์ รวมถึงผู้ปฏิบัติการที่เชื่อมโยงกับ APT38 ซึ่งเป็นอีกชื่อเรียกหนึ่งของปฏิบัติการทางไซเบอร์ของเกาหลีเหนือ
เอฟบีไอระบุอย่างเป็นทางการว่าเกาหลีเหนือและ TraderTraitor อยู่เบื้องหลังการโจรกรรม Bybit หลังเหตุการณ์นั้นห้าวัน ส่วนการระบุผู้ก่อเหตุในกรณี Binance ขณะนี้ยังอิงกับการประเมินของบริษัทข่าวกรองบล็อกเชน Binance ระบุว่ากำลังทำงานร่วมกับหน่วยงานบังคับใช้กฎหมายเพื่อยืนยันตัวตนของผู้ก่อเหตุ เกาหลีเหนือปฏิเสธว่าไม่มีส่วนเกี่ยวข้องกับการโจรกรรมคริปโต
คริปโตที่ถูกขโมยติดตามและกู้คืนได้ยากขึ้นอย่างไร
Chainalysis ระบุว่าเงินจาก Binance ถูกโอนวนไปมาระหว่างกระเป๋าเงินหลายใบผ่านธุรกรรมหลายพันรายการในช่วงเวลาสั้น ๆ ผู้สืบสวนระบุว่ากิจกรรมเกิดขึ้นภายในเวลาราว 20 นาที โดยรูปแบบธุรกรรมบ่งชี้ว่าอาจมีโปรแกรมอัตโนมัติช่วยเคลื่อนย้ายสินทรัพย์
กระเป๋าเงินคริปโตเป็นเครื่องมือสำหรับควบคุมสินทรัพย์ดิจิทัลและอนุมัติธุรกรรม การย้ายเงินที่ถูกขโมยไปยังกระเป๋าเงินจำนวนมากทำให้เส้นทางซับซ้อนขึ้น แม้ธุรกรรมบนบล็อกเชนสาธารณะยังคงมองเห็นได้ก็ตาม ผู้สืบสวนต้องหาว่าการโอนรายการใดเป็นของผู้โจมตี และแพลตฟอร์มซื้อขายหรือธุรกิจอื่นใดอาจระงับการโอนได้
ความรวดเร็วก็สำคัญเช่นกัน เพราะผู้ออกสินทรัพย์บางประเภทสามารถอายัดได้ Chainalysis ระบุว่าเหรียญ Stablecoin ที่ถูกขโมยมูลค่าราว 325 ล้านดอลลาร์ถูกแลกเป็น Ether ซึ่งเป็นคริปโตที่ใช้บน Ethereum ภายในเวลาราว 20 นาที Stablecoin คือโทเคนที่ออกแบบให้มีมูลค่าอิงกับสินทรัพย์อื่น ซึ่งมักเป็นดอลลาร์สหรัฐ ผู้ออกสามารถอายัด Stablecoin บางประเภทได้ ขณะที่ Ether ไม่มีผู้ออกซึ่งมีอำนาจอายัดแบบเดียวกัน
TRM ระบุว่านายหน้าในจีนที่ซื้อขายนอกแพลตฟอร์มตามปกติรับซื้อคริปโตที่ถูกขโมยในราคาลด นายหน้าเหล่านี้ช่วยเปลี่ยนสินทรัพย์ดิจิทัลให้เป็นเงินที่นำไปใช้จ่ายได้ สำหรับเกาหลีเหนือ การแปลงเงินเช่นนี้คือสะพานเชื่อมระหว่างการเจาะระบบคอมพิวเตอร์ที่สำเร็จกับเงินที่รัฐบาลนำไปใช้ได้
ถูกขโมยไปเท่าใด และอายัดไว้ได้เท่าใด?
TRM คำนวณว่าเงินที่ไหลออกจาก Binance มีมูลค่าราว 6.36 พันล้านดอลลาร์ โดยใช้ราคาสินทรัพย์ ณ เวลาที่มีการเคลื่อนย้าย โดยทั่วไปเหตุการณ์นี้ถูกกล่าวถึงว่าเป็นการโจรกรรมมูลค่าราว 6.3 พันล้านดอลลาร์ สูงกว่ามูลค่า 1.5 พันล้านดอลลาร์ที่ถูกขโมยจาก Bybit ในปี 2025 มากกว่าสี่เท่า
ตัวเลขประเมินการอายัดในช่วงแรกอยู่ที่ราว 2.7 พันล้านดอลลาร์จาก TRM และ 2.8 พันล้านดอลลาร์จาก Chainalysis ต่อมา Binance ระบุว่าได้รักษาความปลอดภัยให้เงินราว 3 พันล้านดอลลาร์ หรือเกือบครึ่งหนึ่งของเงินที่ไหลออกไปในตอนแรก บริษัทยังระบุว่ากำลังซื้อโทเคนคริปโตอย่างต่อเนื่องเพื่อชดเชยความเสียหาย
Binance ประกาศระงับการฝากและถอนเงินในวันที่ 30 ตุลาคม ตามเวลาญี่ปุ่น การอัปเดตในเวลาต่อมาของบริษัทระบุว่าการฝากเงินยังทำได้ ขณะที่การถอนยังถูกระงับ แพลตฟอร์มคาดว่าจะกลับมาเปิดให้ถอนเงินได้ภายในหนึ่งหรือสองวัน แต่ยังไม่ได้แจ้งเวลาที่แน่นอน
Binance ระบุว่าแพลตฟอร์มซื้อขายที่ให้บริการในสหรัฐฯ ไม่ได้รับผลกระทบ หน่วยสืบราชการลับสหรัฐฯ ระบุว่ากำลังดำเนินการเพื่อระบุตัว อายัด ติดตาม และกู้คืนเงิน ขณะที่ Binance ระบุว่ากำลังให้ความร่วมมือกับเอฟบีไอ สินทรัพย์ที่เกี่ยวข้องกับบริษัทสหรัฐฯ รวมถึง Stablecoin จาก Tether และ Circle เป็นส่วนหนึ่งของเหตุการณ์นี้
นอกจากการกู้คืนทางเทคนิคแล้ว ลูกค้ายังต้องเผชิญประเด็นทางกฎหมายด้วย แดเนียล ทังเคล ทนายความจาก Edwin Coe ในกรุงลอนดอน ระบุว่าสิทธิในการเรียกคืนเงินจะขึ้นอยู่กับคำมั่นตามสัญญา และสถานที่ที่ลูกค้าสามารถฟ้อง Binance ได้หากบริษัทไม่ปฏิบัติตาม คำมั่นของ Binance ที่จะชดเชยความเสียหายทำให้บริษัทต้องรับภาระทางการเงินในเบื้องต้น
สัดส่วนความเสียหายจากคริปโตทั่วโลกที่เพิ่มขึ้น
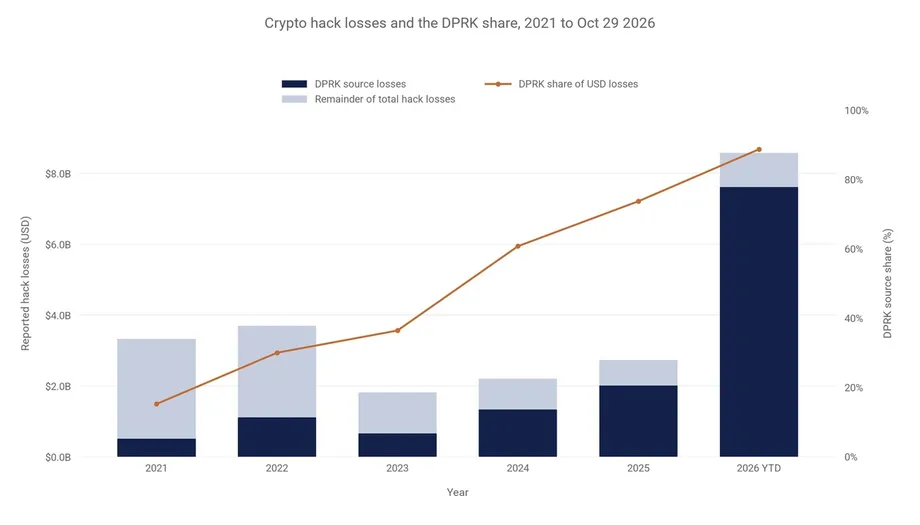
Chainalysis ประเมินว่าแฮ็กเกอร์เกาหลีเหนือขโมยเงิน 2.02 พันล้านดอลลาร์ในปี 2025 เพิ่มจาก 1.34 พันล้านดอลลาร์ในปี 2024 หรือเพิ่มขึ้นราว 51% การโจรกรรมจาก Bybit เพียงเหตุการณ์เดียวคิดเป็นประมาณสามในสี่ของยอดรวมปี 2025
สำหรับปี 2026 Chainalysis ระบุว่าสัดส่วนความเสียหายจากการแฮ็กคริปโตที่มีรายงานซึ่งเกี่ยวข้องกับเกาหลีเหนืออยู่ที่ 89% เพิ่มจาก 15% ในปี 2021 ส่วน TRM ประเมินสัดส่วนในปี 2026 ไว้ที่ 85% และลดเหลือ 45% เมื่อตัดกรณี Binance ออก เหตุการณ์ Binance จึงเป็นสาเหตุส่วนใหญ่ที่ทำให้ตัวเลขรายปีเพิ่มขึ้นอย่างรวดเร็ว
Chainalysis ยังประเมินว่าความเสียหายเฉลี่ยต่อการโจมตีที่สงสัยว่าเป็นฝีมือเกาหลีเหนือเพิ่มจาก 50.65 ล้านดอลลาร์ในปี 2021 เป็น 185.65 ล้านดอลลาร์ในปี 2026 เมื่อนำตัวเลขมาหารกันพบว่าเพิ่มขึ้นราว 3.7 เท่า แสดงให้เห็นว่าความเสียหายทางการเงินต่อเหตุการณ์เพิ่มขึ้นอย่างมาก
สำหรับช่วงเดือนมกราคม 2021 ถึงวันที่ 29 ตุลาคม 2026 ตัวเลขที่ระบุว่าเป็นของ Chainalysis ประเมินความเสียหายทั่วโลกไว้ที่ 22.34 พันล้านดอลลาร์ และความเสียหายที่เชื่อมโยงกับเกาหลีเหนือที่ 13.24 พันล้านดอลลาร์ หรือราว 59% ส่วนการนับอีกชุดหนึ่งที่ระบุว่าเป็นของบริษัทให้ตัวเลข 22.034 พันล้านดอลลาร์และ 13.024 พันล้านดอลลาร์ตามลำดับ คิดเป็นราว 59% เช่นกัน
TRM ประเมินว่าเกาหลีเหนือก่อเหตุโจมตี 100 ครั้งนับตั้งแต่ปี 2017 และขโมยเงินไป 12.8 พันล้านดอลลาร์ รวมถึง 7.4 พันล้านดอลลาร์ในปี 2026 ส่วนบาร์นฮาร์ตประเมินยอดโจรกรรมสะสมไว้ที่ราว 13.5 พันล้านดอลลาร์ ตัวเลขเหล่านี้ครอบคลุมช่วงเวลาและชุดเหตุการณ์ที่แตกต่างกัน จึงจำเป็นต้องพิจารณากรอบเวลาที่ระบุไว้เพื่อทำความเข้าใจยอดรวม
เหตุใดเงินจึงสำคัญต่อเปียงยาง
การสอบสวนของคณะผู้เชี่ยวชาญแห่งคณะมนตรีความมั่นคงแห่งสหประชาชาติระบุว่า มีการโจมตีบริษัทคริปโตที่ต้องสงสัยว่าเป็นฝีมือเกาหลีเหนือ 58 ครั้งระหว่างปี 2017 ถึง 2023 คิดเป็นความเสียหายราว 3 พันล้านดอลลาร์ นับแต่นั้นขนาดของปฏิบัติการขยายใหญ่ขึ้น โดยปฏิบัติการที่ต้องสงสัยว่าเป็นฝีมือเกาหลีเหนือเพียงครั้งเดียวต่อ Binance มีมูลค่าสูงกว่ายอดรวมก่อนหน้านั้นแล้ว
เกาหลีเหนือต้องเผชิญมาตรการคว่ำบาตรระหว่างประเทศอย่างกว้างขวาง ซึ่งจำกัดการเข้าถึงการค้าและการเงิน การโจรกรรมคริปโตเป็นช่องทางหารายได้เป็นเงินตราต่างประเทศนอกเหนือจากการส่งออกตามปกติ ตัวเลขประมาณการที่เกี่ยวข้องกับคณะผู้เชี่ยวชาญของสหประชาชาติระบุว่า รายได้จากการแฮ็กคิดเป็นราวครึ่งหนึ่งของรายได้สกุลเงินต่างประเทศของเกาหลีเหนือ ขณะที่มีการประเมินว่าเงินที่ถูกขโมยครอบคลุมค่าใช้จ่ายด้านการพัฒนาอาวุธราว 40%
มีการเปรียบเทียบการโจรกรรม Binance มูลค่า 6.3 พันล้านดอลลาร์กับรายได้ประชาชาติรวมของเกาหลีเหนือ ซึ่งคิดเป็นราวหนึ่งในห้า รายได้ประชาชาติรวมหมายถึงรายได้ที่ประชาชนและธุรกิจของประเทศได้รับตลอดหนึ่งปี ตัวเลขเปรียบเทียบนี้แสดงให้เห็นว่าเหตุโจรกรรมขนาดดังกล่าวส่งผลไกลเกินกว่าลูกค้าของแพลตฟอร์มซื้อขาย
เกาหลีเหนือถูกกล่าวหามานานว่าดำเนินความพยายามผิดกฎหมายรูปแบบอื่นเพื่อหารายได้เป็นเงินตราต่างประเทศ รวมถึงการผลิตธนบัตรปลอมมูลค่า 100 ดอลลาร์สหรัฐอย่างประณีตในช่วงทศวรรษ 1990 และการผลิตและค้ายาเมทแอมเฟตามีนในช่วงทศวรรษ 2000 ปฏิบัติการทางไซเบอร์เปิดทางให้รัฐบาลมุ่งโจมตีธุรกิจในต่างประเทศผ่านเครือข่ายคอมพิวเตอร์
การฝึกฝนหลายปีอยู่เบื้องหลังการโจมตี
มีรายงานว่าเกาหลีเหนือคัดเลือกเด็กที่มีทักษะคณิตศาสตร์และวิทยาศาสตร์โดดเด่นเพื่อเข้ารับการฝึกทำสงครามไซเบอร์เป็นเวลาสามถึงห้าปี จากนั้นนักเรียนที่มีแววจะศึกษาต่อในหลักสูตรเฉพาะทางระดับมหาวิทยาลัย เพื่อสร้างบุคลากรที่มีทักษะด้านเทคนิคเข้ามาอย่างต่อเนื่อง
คณะกรรมการเพื่อสิทธิมนุษยชนในเกาหลีเหนืออธิบายว่า มหาวิทยาลัยโมรันบงในกรุงเปียงยางเปิดหลักสูตรห้าปีที่ผสานการศึกษาด้านการทหาร การแฮ็ก และการถอดรหัส การถอดรหัสคือการศึกษาวิธีเจาะรหัสหรือเอาชนะระบบที่ออกแบบมาเพื่อเก็บข้อมูลเป็นความลับ มีรายงานว่าผู้ปฏิบัติการระดับแนวหน้าบางส่วนเข้ารับการฝึกเพิ่มเติมในจีนและรัสเซีย
ชิน บอมชอล อดีตรัฐมนตรีช่วยว่าการกระทรวงกลาโหมเกาหลีใต้ อธิบายว่าแฮ็กเกอร์เกาหลีเหนือมีความก้าวร้าวและมีทักษะสูง โดยผ่านการฝึกเพื่อปฏิบัติการหารายได้เป็นเงินตราต่างประเทศให้รัฐบาล การสนับสนุนจากรัฐช่วยให้ทีมเหล่านี้ได้รับทรัพยากรอย่างต่อเนื่อง และปฏิบัติการได้โดยไม่ต้องเผชิญความเสี่ยงจากการถูกดำเนินคดีภายในประเทศเช่นเดียวกับอาชญากรทั่วไปจำนวนมาก
งานปลอมอาจเป็นช่องทางเจาะระบบ
วิธีการของ TraderTraitor มักเริ่มต้นจากการมุ่งเป้าไปที่ผู้คน แทนที่จะโจมตีกระเป๋าเงินคริปโตโดยตรง กลุ่มนี้เล็งนักพัฒนาและเจ้าหน้าที่เทคโนโลยีสารสนเทศด้วยข้อเสนองานปลอม การเสนอตัวเป็นพันธมิตรทางธุรกิจที่ไม่มีอยู่จริง และซอฟต์แวร์อันตรายที่ปลอมเป็นโปรแกรมจำเป็นสำหรับการทำงาน
คำเตือนร่วมที่เอฟบีไอ สำนักงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐาน และกระทรวงการคลังสหรัฐฯ ออกเมื่อปี 2022 ระบุถึงมัลแวร์และการหลอกลวงที่มุ่งเป้าธุรกิจคริปโต บาร์นฮาร์ตกล่าวถึงการสัมภาษณ์งานปลอมที่ผู้สมัครถูกชักจูงให้ดาวน์โหลดซอฟต์แวร์อันตราย ซึ่งเปิดทางให้ผู้โจมตีเข้าถึงข้อมูลเข้าสู่ระบบและข้อมูลสำคัญ
ผู้เชี่ยวชาญด้านความปลอดภัยเรียกวิธีนี้ว่าวิศวกรรมสังคม หมายถึงการโน้มน้าวให้บุคคลดำเนินการบางอย่างที่ช่วยผู้โจมตีได้ เมื่อคอมพิวเตอร์ถูกเจาะระบบแล้ว ผู้โจมตีอาจใช้เครื่องดังกล่าวสำรวจระบบภายในองค์กรและหาทางเข้าถึงอำนาจในการเคลื่อนย้ายเงิน
ค็อก ติน กาน ผู้ร่วมก่อตั้งและซีอีโอของ Nyxlab เสนอว่าการโจมตี Binance อาจเกี่ยวข้องกับลายเซ็นที่อนุญาตให้โทเคนเข้าถึงกระเป๋าเงินที่เชื่อมต่ออินเทอร์เน็ตได้อย่างกว้างขวางและต่อเนื่อง นี่ยังคงเป็นคำอธิบายที่เขาเสนอ ขณะที่ Binance กำลังตรวจสอบลำดับเหตุการณ์ทั้งหมด
จาก Sony ถึง Binance: ปฏิบัติการที่ขยายวงกว้าง
ปฏิบัติการไซเบอร์ของเกาหลีเหนือมีทั้งการก่อกวนทางการเมืองและการโจรกรรมทางการเงิน การโจมตี Sony Pictures ในปี 2014 ถูกมองอย่างกว้างขวางว่าเป็นการตอบโต้ภาพยนตร์ตลกที่นำเสนอแผนลอบสังหารคิม จองอึน เหตุการณ์ในเวลาต่อมาแสดงให้เห็นว่าการมุ่งเป้าไปยังแหล่งเก็บคริปโตมูลค่าสูงขยายวงมากขึ้น
- 2014: การแฮ็ก Sony Pictures ทำให้ปฏิบัติการไซเบอร์ของเกาหลีเหนือเป็นที่สนใจทั่วโลก
- 2022: กลุ่ม Lazarus ถูกเชื่อมโยงกับการโจรกรรมราว 620 ล้านดอลลาร์จาก Ronin Network ซึ่งรองรับเกมบล็อกเชน
- 2024: มีการระบุว่า TraderTraitor เป็นผู้ขโมยเงิน 308 ล้านดอลลาร์จากแพลตฟอร์มซื้อขาย DMM Bitcoin ของญี่ปุ่น
- กุมภาพันธ์ 2025: Bybit สูญเงินราว 1.5 พันล้านดอลลาร์จากการโจมตีที่เอฟบีไอระบุว่าเป็นฝีมือเกาหลีเหนือ
- เมษายน 2026: นักวิเคราะห์ระบุว่าแฮ็กเกอร์เกาหลีเหนืออยู่เบื้องหลังการโจรกรรม 285 ล้านดอลลาร์จาก Drift และ 292 ล้านดอลลาร์จาก KelpDAO
- กันยายน 2026: Bitget สูญเงินราว 387 ล้านดอลลาร์จากการโจรกรรมที่นักวิจัยเชื่อมโยงกับเครือข่ายเดียวกัน
- 29 ตุลาคม 2026: เงินราว 6.36 พันล้านดอลลาร์เคลื่อนออกจากกระเป๋าเงิน Binance ผ่านบล็อกเชน 10 เครือข่าย
Drift และ KelpDAO ดำเนินงานในภาคการเงินแบบกระจายศูนย์ ซึ่งมักเรียกว่า DeFi โดยซอฟต์แวร์ที่ทำงานบนบล็อกเชนจะดำเนินธุรกรรมทางการเงิน ดังนั้นเป้าหมายจึงขยายจากแพลตฟอร์มซื้อขายแบบดั้งเดิมไปยังระบบที่เก็บหรือโอนเงินผ่านโปรแกรมอัตโนมัติด้วย
ปัญญาประดิษฐ์อาจช่วยเร่งบางส่วนของปฏิบัติการเหล่านี้ ไซมอน ชอย ประธานเจ้าหน้าที่ฝ่ายเทคโนโลยีของ StealthMole บริษัทความมั่นคงปลอดภัยไซเบอร์ เตือนว่า AI ช่วยให้ผู้โจมตีค้นหาจุดอ่อนด้านความปลอดภัยและทำให้การโจมตีเป็นระบบอัตโนมัติ ผู้สืบสวนยังพบสัญญาณของระบบอัตโนมัติในการเคลื่อนย้ายเงินจาก Binance ขณะที่การสอบสวนทางเทคนิคของบริษัทยังคงดำเนินต่อไป
ประเด็นสำคัญ
- TRM ประเมินว่าเงิน 6.36 พันล้านดอลลาร์ออกจากกระเป๋าเงิน Binance เมื่อวันที่ 29 ตุลาคม 2026 โดยส่วนใหญ่เกิดขึ้นภายในเวลาราว 20 นาที
- TRM และ Chainalysis เชื่อมโยงเหตุโจรกรรมที่ต้องสงสัยกับกลุ่ม TraderTraitor ของเกาหลีเหนือ
- Binance ระบุว่าได้รักษาความปลอดภัยให้เงินราว 3 พันล้านดอลลาร์ และกันเงินไว้มากกว่า 6.34 พันล้านดอลลาร์เพื่อชดเชยความเสียหาย
- Chainalysis ประเมินว่าสัดส่วนความเสียหายจากการแฮ็กคริปโตทั่วโลกที่มีรายงานซึ่งเกี่ยวข้องกับเกาหลีเหนืออยู่ที่ 89% ในปี 2026
- ผู้สืบสวนกำลังตรวจสอบการเจาะระบบที่มีช่องทางเข้าหลายจุด ขณะที่ Binance ยังไม่ได้เผยแพร่ผลการตรวจสอบทางเทคนิคฉบับเต็ม
- การโจรกรรมคริปโตสร้างรายได้เป็นเงินตราต่างประเทศ ซึ่งคาดว่าช่วยสนับสนุนโครงการอาวุธของเกาหลีเหนือ