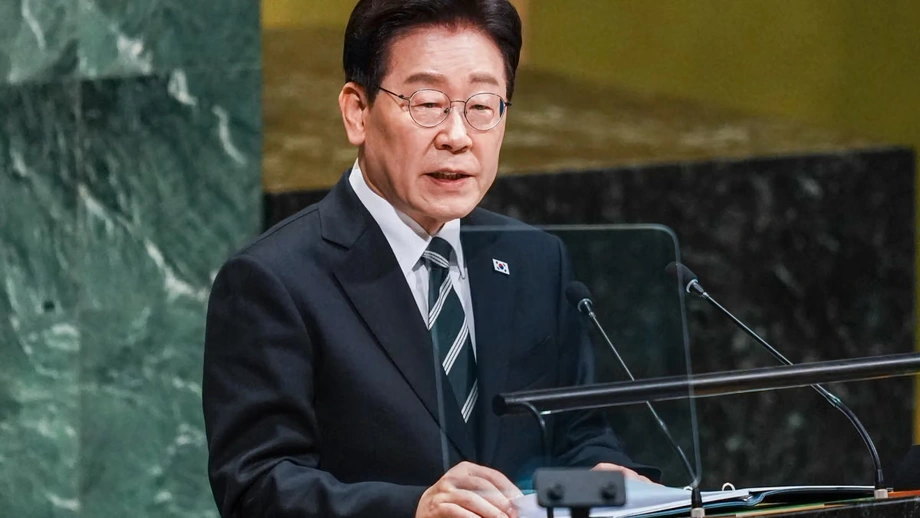
อีเสนอให้มีหน่วยงานเดียวประสานงานด้านการป้องกันภัยไซเบอร์
อี แจ-มยอง ประธานาธิบดีเกาหลีใต้ สั่งเจ้าหน้าที่พิจารณาจัดตั้งหน่วยงานด้านความมั่นคงไซเบอร์ที่มีอำนาจสูง หลังมีรายงานการโจรกรรมมูลค่า 6.3 พันล้านดอลลาร์จากไบแนนซ์ ขณะที่มีการตรวจสอบความปลอดภัยในสถาบันภาครัฐกว่า 2,100 แห่ง และสถานประกอบการโครงสร้างพื้นฐานสำคัญของภาคเอกชนราว 170 แห่ง
สารบัญ
- อีเสนอให้มีหน่วยงานเดียวประสานงานด้านการป้องกันภัยไซเบอร์
- เหตุใดการโจรกรรมจากไบแนนซ์จึงกลายเป็นสัญญาณเตือน
- ลำดับเหตุการณ์
- การตั้งผู้มีอำนาจสูงสุดด้านความมั่นคงไซเบอร์จะเปลี่ยนแปลงอะไร
- การตรวจสอบครอบคลุมหน่วยงานภาครัฐและเครือข่ายสำคัญ
- เหตุเจาะระบบในเกาหลีทำให้ข้อมูลลูกค้าเป็นประเด็นสำคัญ
- เหตุใดกระเป๋าเงินออนไลน์และออฟไลน์จึงสำคัญ
- อีเชื่อมโยงความก้าวหน้าด้าน AI กับการป้องกันที่เข้มแข็งขึ้น
- ประเด็นสำคัญ
ในการประชุมคณะรัฐมนตรีที่กรุงโซลเมื่อวันที่ 3 พฤศจิกายน อีเรียกร้องให้กระทรวงต่าง ๆ และบริษัทเอกชนประสานงานกันให้แน่นแฟ้นยิ่งขึ้น ข้อเสนอนี้มีขึ้นหลังเกิดการโจมตีธุรกิจการเงินของเกาหลี และความกังวลที่เพิ่มขึ้นเกี่ยวกับความปลอดภัยของเครือข่ายการเงิน พลังงาน และการสื่อสาร
อีต้องการให้เจ้าหน้าที่ตรวจพบภัยอันตรายได้เร็วขึ้นและแบ่งปันคำเตือนได้รวดเร็วยิ่งขึ้น โดยระบุถึงจุดอ่อนของแนวทางปัจจุบันว่า:
ระบบความปลอดภัยที่ใช้อยู่ ซึ่งเน้นการตรวจสอบและการรับมือหลังเกิดเหตุ กำลังแสดงให้เห็นข้อจำกัดอย่างชัดเจน
ผู้มีอำนาจสูงสุดด้านความมั่นคงไซเบอร์ตามข้อเสนอจะกำกับดูแลงานที่ปัจจุบันกระจายอยู่ในหน่วยงานหลายแห่ง ในบริบทนี้ หมายถึงเจ้าหน้าที่หรือองค์กรที่มีอำนาจมากพอจะประสานงานด้านนโยบายเฉพาะเรื่อง อียังขอให้เจ้าหน้าที่พิจารณาจัดตั้งคณะทำงานที่รวบรวมหน่วยงานภาครัฐและธุรกิจเอกชนเข้าด้วยกัน
ข้อเสนอนี้ยังอยู่ระหว่างการพิจารณา รัฐบาลยังไม่ได้ประกาศโครงสร้าง อำนาจที่จะได้รับจากหน่วยงานเดิม หรือกรอบเวลาจัดตั้ง
เหตุใดการโจรกรรมจากไบแนนซ์จึงกลายเป็นสัญญาณเตือน
มีรายงานว่าผู้โจมตีถอนสินทรัพย์ดิจิทัลมูลค่าราว 6.3 พันล้านดอลลาร์จากไบแนนซ์เมื่อวันที่ 29 ตุลาคม การโจรกรรมส่งผลต่อกระเป๋าเงินออนไลน์บนบล็อกเชน 10 เครือข่าย โดยเงินส่วนใหญ่ถูกถอนออกภายในเวลาประมาณ 20 นาที บล็อกเชนคือบัญชีรายการดิจิทัลที่ใช้ติดตามธุรกรรมคริปโทเคอร์เรนซี
ความรวดเร็วและการกระจายตัวของการถอนเงินช่วยอธิบายว่าเหตุใดอีจึงให้ความสำคัญกับการเตือนภัยล่วงหน้า การโจมตีที่เกิดขึ้นบนหลายเครือข่ายภายในไม่กี่นาที ทำให้สถาบันต่าง ๆ มีเวลาจำกัดในการระบุกิจกรรมน่าสงสัย ติดต่อหน่วยงานที่เกี่ยวข้อง และจำกัดความเสียหายเพิ่มเติม
บริษัทวิเคราะห์บล็อกเชน TRM ระบุว่าเหตุการณ์นี้เป็นการโจรกรรมคริปโทเคอร์เรนซีครั้งใหญ่ที่สุดเท่าที่มีการบันทึกไว้ ความเสียหายที่มีรายงานว่ามีมูลค่า 6.3 พันล้านดอลลาร์ สูงกว่ามูลค่า 1.5 พันล้านดอลลาร์ที่ถูกขโมยจากบีไบบิตในเดือนกุมภาพันธ์ 2025 ราว 4.2 เท่า ซึ่งสะท้อนขนาดของเหตุการณ์ที่ถูกหยิบยกขึ้นในการถกเถียงด้านนโยบาย
สำนักงานสอบสวนกลางสหรัฐฯ (FBI) ระบุเมื่อวันที่ 31 ตุลาคมว่าเกาหลีเหนืออยู่เบื้องหลังการโจมตี พร้อมระบุชื่อกลุ่มแฮ็กเกอร์ TraderTraitor เกาหลีเหนือปฏิเสธความรับผิดชอบ คิม โย-จอง น้องสาวของคิม จอง-อึน ผู้นำเกาหลีเหนือ ปฏิเสธข้อกล่าวหานี้ว่า:
วาทกรรมไร้สาระและไม่มีอะไรใหม่
อียกเหตุการณ์ไบแนนซ์ขึ้นมาเมื่อกล่าวถึงความจำเป็นในการเสริมการป้องกัน แต่ไม่ได้เอ่ยชื่อเกาหลีเหนือ คำสั่งของเขามุ่งเน้นวิธีที่เกาหลีใต้ควรจัดระบบรับมือภัยคุกคามไซเบอร์ในบริการภาครัฐและภาคธุรกิจ
ลำดับเหตุการณ์
การโจรกรรม การระบุว่าผู้ก่อเหตุเป็นเกาหลีเหนือโดยสหรัฐฯ และคำสั่งของอี เกิดขึ้นภายในช่วงเวลาไม่กี่วัน การรั่วไหลและการเจาะระบบภายในประเทศยิ่งเร่งให้เกิดการหารือ ซึ่งขยายประเด็นไปไกลกว่ากระดานซื้อขายคริปโทเคอร์เรนซี
- กุมภาพันธ์ 2025: บีไบบิตถูกโจรกรรมคริปโทเคอร์เรนซีมูลค่าราว 1.5 พันล้านดอลลาร์ ซึ่งเป็นเหตุการณ์ที่นำมาเปรียบเทียบเพื่อแสดงขนาดของเหตุการณ์ไบแนนซ์
- 29 ตุลาคม: มีรายงานว่าผู้โจมตีถอนเงินราว 6.3 พันล้านดอลลาร์จากกระเป๋าเงินไบแนนซ์บนบล็อกเชน 10 เครือข่าย
- 31 ตุลาคม: FBI ระบุว่าเกาหลีเหนืออยู่เบื้องหลังการโจมตีไบแนนซ์
- 3 พฤศจิกายน: อีสั่งให้เจ้าหน้าที่ทบทวนการจัดตั้งหน่วยงานด้านความมั่นคงไซเบอร์และมาตรการป้องกันที่เข้มแข็งขึ้นในการประชุมคณะรัฐมนตรี
ทางการเกาหลีใต้ยังดำเนินการตรวจสอบความปลอดภัยในสถาบันภาครัฐและสถานประกอบการเอกชนรายใหญ่ การตรวจสอบเป็นมาตรการรับมือเฉพาะหน้า ขณะที่เจ้าหน้าที่พิจารณาปรับเปลี่ยนแนวทางจัดสรรความรับผิดชอบด้านความมั่นคงไซเบอร์ในระยะยาว
การตั้งผู้มีอำนาจสูงสุดด้านความมั่นคงไซเบอร์จะเปลี่ยนแปลงอะไร
ข้อเสนอของอีมุ่งแก้ปัญหาในทางปฏิบัติ นั่นคือความรับผิดชอบด้านความปลอดภัยกระจายอยู่ในหลายสถาบันซึ่งมีหน้าที่แตกต่างกัน สำนักงานข่าวกรองแห่งชาติ กระทรวงวิทยาศาสตร์ และหน่วยงานกำกับดูแลภาคการเงิน ต่างมีส่วนรับผิดชอบในแง่มุมที่แยกจากกันอยู่แล้ว
หน่วยงานประสานงานจะรวมภารกิจเหล่านั้นไว้ในกรอบเดียวที่ครอบคลุมทั้งภาครัฐและบริษัทเอกชน อีเรียกร้องให้มีระบบที่ตรวจพบสัญญาณการโจมตี เผยแพร่ข้อมูลดังกล่าว และจัดการรับมือก่อนความเสียหายจะขยายวง
คำเตือนที่องค์กรหนึ่งตรวจพบอาจเป็นประโยชน์ต่ออีกองค์กรหนึ่ง ตัวอย่างเช่น ข้อมูลเกี่ยวกับความพยายามบุกรุกระบบอาจช่วยให้สถาบันอื่นตรวจสอบว่ากำลังเผชิญกิจกรรมลักษณะเดียวกันหรือไม่ การแบ่งปันข้อมูลให้รวดเร็วยิ่งขึ้นเป็นหัวใจสำคัญของระบบป้องกันที่อีอธิบายไว้
คณะทำงานภาครัฐและเอกชนที่เสนอขึ้นจะเชื่อมการประสานงานของรัฐบาลเข้ากับธุรกิจที่ให้บริการทางการเงินและดำเนินงานเครือข่ายสำคัญอื่น ๆ องค์ประกอบและหน้าที่ของคณะทำงานจะขึ้นอยู่กับการตัดสินใจที่เจ้าหน้าที่ยังไม่ได้ข้อสรุป
การตรวจสอบครอบคลุมหน่วยงานภาครัฐและเครือข่ายสำคัญ
สำนักงานข่าวกรองแห่งชาติสั่งตรวจสอบความปลอดภัยฉุกเฉินในกระทรวง รัฐบาลท้องถิ่น และสถาบันภาครัฐกว่า 2,100 แห่ง ส่วนกระทรวงวิทยาศาสตร์กำลังตรวจสอบสถานประกอบการโครงสร้างพื้นฐานสำคัญของภาคเอกชนราว 170 แห่ง ซึ่งรวมถึงผู้ประกอบการด้านการเงินและโทรคมนาคม
อีระบุให้ภาคการเงิน พลังงาน ตลอดจนสารสนเทศและการสื่อสารเป็นสาขาสำคัญ เขาสั่งให้เจ้าหน้าที่แก้ไขจุดอ่อนในสถาบันของรัฐและโครงสร้างพื้นฐานรายใหญ่ โดยเชื่อมโยงความมั่นคงไซเบอร์เข้ากับบริการที่ผู้คนพึ่งพาในชีวิตประจำวัน
เครือข่ายการเงินรองรับการชำระเงินและการเข้าถึงเงินทุน เครือข่ายการสื่อสารใช้ส่งข้อมูลระหว่างประชาชน บริษัท และหน่วยงานภาครัฐ ส่วนโครงสร้างพื้นฐานด้านพลังงานรองรับการจ่ายไฟฟ้าและสิ่งจำเป็นอื่น ๆ คำสั่งของอีให้ความสำคัญกับการคุ้มครองบริการเหล่านี้ควบคู่กับการปกป้องสินทรัพย์ดิจิทัลและข้อมูลส่วนบุคคล
การตรวจสอบยังเป็นส่วนหนึ่งของการรับมือเฉพาะหน้า การปฏิรูปในวงกว้างจะเพิ่มการประสานงานที่เข้มแข็งขึ้นและการดำเนินการที่รวดเร็วขึ้น เพื่อให้หน่วยงานรับมือกับสัญญาณเตือนได้ ไม่ใช่เพียงสอบสวนเหตุการณ์หลังเกิดขึ้นแล้ว
เหตุเจาะระบบในเกาหลีทำให้ข้อมูลลูกค้าเป็นประเด็นสำคัญ
บริษัท Mirae Asset Global Investments กระดานซื้อขายคริปโทเคอร์เรนซี Bithumb และบริษัทหลักทรัพย์ Daishin เพิ่งได้รับผลกระทบจากเหตุแฮ็กที่เกี่ยวข้องกับข้อมูลลูกค้า กรณีเหล่านี้ทำให้การจัดการข้อมูลส่วนบุคคลกลายเป็นประเด็นในการหารือของรัฐบาลควบคู่กับการโจรกรรมคริปโทเคอร์เรนซี
เงินและข้อมูลก่อให้เกิดปัญหาที่แตกต่างกันสำหรับลูกค้าที่ได้รับผลกระทบ กระดานซื้อขายอาจต้องชดเชยสินทรัพย์ที่ถูกขโมย ขณะที่ธุรกิจที่เผชิญเหตุข้อมูลรั่วไหลต้องจัดการกับการเปิดเผยข้อมูลที่จัดเก็บไว้เกี่ยวกับผู้ใช้ กรอบการทำงานที่อีเสนอครอบคลุมความปลอดภัยของสถาบันต่าง ๆ แทนที่จะมุ่งไปที่ความเสียหายเพียงประเภทเดียว
การหารือดังกล่าวยังเกิดขึ้นหลังมีรายงานว่ารายชื่อผู้โดยสารของเครื่องบินที่ประธานาธิบดีใช้รั่วไหล เหตุการณ์นี้ทำให้ความกังวลขยายจากบริษัทการเงินไปถึงข้อมูลที่เกี่ยวข้องกับการปฏิบัติงานของรัฐ
คณะกรรมการบริการทางการเงินเรียกตัวผู้แทนจากกระดานซื้อขายคริปโทเคอร์เรนซี 5 แห่งมาประเมินความพร้อม ได้แก่ Upbit, Bithumb, Coinone, DigitalX และ Gopax การประชุมดังกล่าวนำแพลตฟอร์มซื้อขายภายในประเทศเข้ามาร่วมรับมือเหตุการณ์ไบแนนซ์และเหตุเจาะระบบในเกาหลีที่เกิดขึ้นเมื่อไม่นานมานี้
เหตุใดกระเป๋าเงินออนไลน์และออฟไลน์จึงสำคัญ
กระดานซื้อขายในเกาหลีต้องเก็บคริปโทเคอร์เรนซีของลูกค้าอย่างน้อย 80% ไว้ในกระเป๋าเงินแบบออฟไลน์ กระเป๋าเงินเหล่านี้เก็บข้อมูลดิจิทัลที่จำเป็นต่อการอนุมัติการโอนโดยไม่เชื่อมต่ออินเทอร์เน็ต จึงลดความเสี่ยงจากการโจมตีผ่านการเชื่อมต่อออนไลน์
กระเป๋าเงินแบบออนไลน์ยังเชื่อมต่ออินเทอร์เน็ตและช่วยให้กระดานซื้อขายดำเนินการโอนได้สะดวกขึ้น การโจรกรรมจากไบแนนซ์ที่มีรายงานเกี่ยวข้องกับกระเป๋าเงินแบบออนไลน์ ทำให้ความแตกต่างระหว่างการเข้าถึงผ่านระบบออนไลน์กับการเก็บสินทรัพย์แบบออฟไลน์เป็นประเด็นสำคัญในการทำความเข้าใจวิธีจัดการความปลอดภัยของกระดานซื้อขาย
ข้อกำหนดของเกาหลีหมายความว่าคริปโทเคอร์เรนซีของลูกค้าอย่างน้อยสี่ในห้าต้องเก็บไว้ในระบบออฟไลน์ ส่วนที่เหลืออาจเก็บไว้นอกเหนือจากสัดส่วนขั้นต่ำดังกล่าว ตัวเลขนี้เป็นข้อกำหนดด้านการจัดเก็บสินทรัพย์ ขณะที่ผู้ประกอบการกระดานซื้อขายยังจำเป็นต้องมีมาตรการควบคุมการเข้าถึง การอนุมัติการโอน และการเคลื่อนย้ายสินทรัพย์ระหว่างกระเป๋าเงิน
ลูกค้ายังต้องพึ่งพาวิธีรับมือของกระดานซื้อขายหลังเกิดความเสียหาย ไบแนนซ์ระบุว่าได้กลับมาให้บริการและชดเชยความเสียหายจากเหตุการณ์ โดยใช้เงินสำรองของบริษัทชดเชยมูลค่าราว 95% ของจำนวนที่ถูกขโมย หากคำนวณจากมูลค่าการโจรกรรมที่มีรายงานว่าอยู่ที่ 6.3 พันล้านดอลลาร์ สัดส่วนดังกล่าวจะเท่ากับประมาณ 5.99 พันล้านดอลลาร์
กฎหมายพื้นฐานว่าด้วยสินทรัพย์ดิจิทัลที่เกาหลีใต้เสนอ จะกำหนดแนวทางชดเชยลูกค้าหลังเกิดเหตุแฮ็ก แต่ยังไม่ผ่านการอนุมัติ การชดเชยจึงเป็นประเด็นนโยบายแยกจากข้อกำหนดที่มีอยู่ซึ่งกำหนดให้เก็บสินทรัพย์ส่วนใหญ่ของลูกค้าไว้ออฟไลน์ ประเด็นหนึ่งว่าด้วยวิธีจัดเก็บสินทรัพย์ ส่วนอีกประเด็นว่าด้วยผู้ที่ต้องจ่ายเมื่อเกิดความเสียหายแก่ลูกค้า
อีเชื่อมโยงความก้าวหน้าด้าน AI กับการป้องกันที่เข้มแข็งขึ้น
อีเตือนว่าความก้าวหน้าของปัญญาประดิษฐ์ทำให้วิธีการแฮ็กซับซ้อนและแพร่หลายยิ่งขึ้น เขาระบุว่าระบบความปลอดภัยจำเป็นต้องตรวจพบจุดอ่อนและตอบสนองต่อสัญญาณเริ่มต้นของการโจมตี ขณะที่วิธีการเหล่านั้นพัฒนาต่อเนื่อง
อีหยิบยกปัญญาประดิษฐ์มาอธิบายสภาพแวดล้อมภัยคุกคามที่เปลี่ยนแปลงไป คำสั่งของเขาเรียกร้องให้มีมาตรการป้องกันในด้านเทคโนโลยี สถาบันภาครัฐ และการรับรู้ของประชาชน แทนที่จะพึ่งพาการตรวจสอบเพียงอย่างเดียว
อียังเชื่อมโยงความมั่นคงไซเบอร์เข้ากับความมุ่งมั่นของเกาหลีใต้ในการเป็นผู้นำด้านเซมิคอนดักเตอร์และ AI ประธานาธิบดีกล่าวว่าความสามารถในการแข่งขันด้านดิจิทัลต้องอาศัยการคุ้มครองที่เข้มแข็งควบคู่ไปกับความก้าวหน้าในอุตสาหกรรมเหล่านี้:
หากต้องการเป็นผู้นำในยุคดิจิทัล เราต้องมีขีดความสามารถด้านความมั่นคงไซเบอร์ระดับโลก ควบคู่ไปกับเซมิคอนดักเตอร์และ AI
งานเร่งด่วนของหน่วยงานภาครัฐและบริษัทต่าง ๆ คือการตรวจสอบช่องโหว่และเตรียมแบ่งปันคำเตือนให้รวดเร็วยิ่งขึ้น ส่วนการตัดสินใจเรื่องใหญ่คือหน่วยงานประสานงานแห่งใหม่จะมีอำนาจเหนือสถาบันที่มีหน้าที่ด้านความปลอดภัยอยู่แล้วมากเพียงใด
สำหรับลูกค้า ประเด็นที่เป็นรูปธรรมที่สุดคือความปลอดภัยของข้อมูลส่วนบุคคล การเข้าถึงบริการทางการเงินอย่างต่อเนื่อง และการชดเชยหลังเกิดการโจรกรรม หน่วยงานด้านความมั่นคงไซเบอร์ที่เสนอจัดตั้งและกฎหมายสินทรัพย์ดิจิทัลที่ยังอยู่ระหว่างการพิจารณา ต่างมุ่งแก้ปัญหาคนละด้าน
ประเด็นสำคัญ
- อีสั่งทบทวนการจัดตั้งหน่วยงานด้านความมั่นคงไซเบอร์เพื่อประสานงานระหว่างหน่วยงานรัฐบาลและธุรกิจเอกชน
- ข้อเสนอนี้มีขึ้นหลังมีรายงานการโจรกรรมจากไบแนนซ์มูลค่า 6.3 พันล้านดอลลาร์เมื่อวันที่ 29 ตุลาคม และเหตุเจาะระบบบริษัทการเงินของเกาหลีเมื่อไม่นานมานี้
- FBI ระบุว่าเกาหลีเหนืออยู่เบื้องหลังการโจมตีไบแนนซ์ ซึ่งเกาหลีเหนือปฏิเสธความรับผิดชอบ
- การตรวจสอบความปลอดภัยครอบคลุมสถาบันภาครัฐกว่า 2,100 แห่ง และสถานประกอบการโครงสร้างพื้นฐานสำคัญของภาคเอกชนราว 170 แห่ง
- กระดานซื้อขายในเกาหลีต้องเก็บคริปโทเคอร์เรนซีของลูกค้าอย่างน้อย 80% ไว้ในกระเป๋าเงินแบบออฟไลน์
- กฎหมายพื้นฐานว่าด้วยสินทรัพย์ดิจิทัลยังไม่ผ่านการอนุมัติ และยังไม่มีการประกาศกรอบเวลาจัดตั้งหน่วยงานด้านความมั่นคงไซเบอร์ตามข้อเสนอ