คำเตือนใน 99 ประเทศทำให้ไทยเฝ้าระวัง
รัฐบาลไทยหารือกับแอปเปิลเมื่อวันที่ 11 พฤศจิกายน 2026 หลังมีคำเตือนเรื่องสปายแวร์รับจ้างส่งถึงผู้ใช้ใน 99 ประเทศ รวมถึงผู้นำฝ่ายค้านไทยคนสำคัญสองคน กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคมวางแผนหารือในวงกว้างกับบริษัทเทคโนโลยีและโทรคมนาคมในวันที่ 12 พฤศจิกายน ขณะที่เจ้าหน้าที่เสนอให้ตรวจสอบอุปกรณ์แก่ผู้ที่กังวลว่าอาจถูกสอดแนม
สารบัญ
- คำเตือนใน 99 ประเทศทำให้ไทยเฝ้าระวัง
- คำเตือนของแอปเปิลบอกอะไรแก่ผู้ได้รับแจ้ง
- สปายแวร์โจมตีได้อย่างไรโดยไม่ต้องคลิก
- ผู้นำฝ่ายค้านเรียกร้องคำยืนยันจากรัฐบาล
- ไทยมีประวัติการสอดแนมที่มีหลักฐานบันทึกไว้
- วันสำคัญในการรับมือของไทย
- วิธีตรวจสอบการแจ้งเตือนอย่างปลอดภัย
- ช่องทางตรวจสอบอุปกรณ์สำหรับผู้ได้รับแจ้ง
- ไทยขยายการตรวจสอบไปยังธนาคารและระบบสื่อสาร
- ประเด็นสำคัญ
แอปเปิลส่งการแจ้งเตือนชุดล่าสุดเมื่อวันที่ 29 ตุลาคม นับตั้งแต่ปี 2021 โครงการแจ้งเตือนของบริษัทเข้าถึงผู้ใช้ในกว่า 150 ประเทศแล้ว โดยเป็นยอดสะสมจากการแจ้งเตือนหลายระลอกในแต่ละปี การแจ้งเตือนชุดล่าสุดครอบคลุม 99 ประเทศ ส่วนตัวเลขที่สูงกว่านั้นหมายถึงขอบเขตการดำเนินงานของโครงการเมื่อเวลาผ่านไป
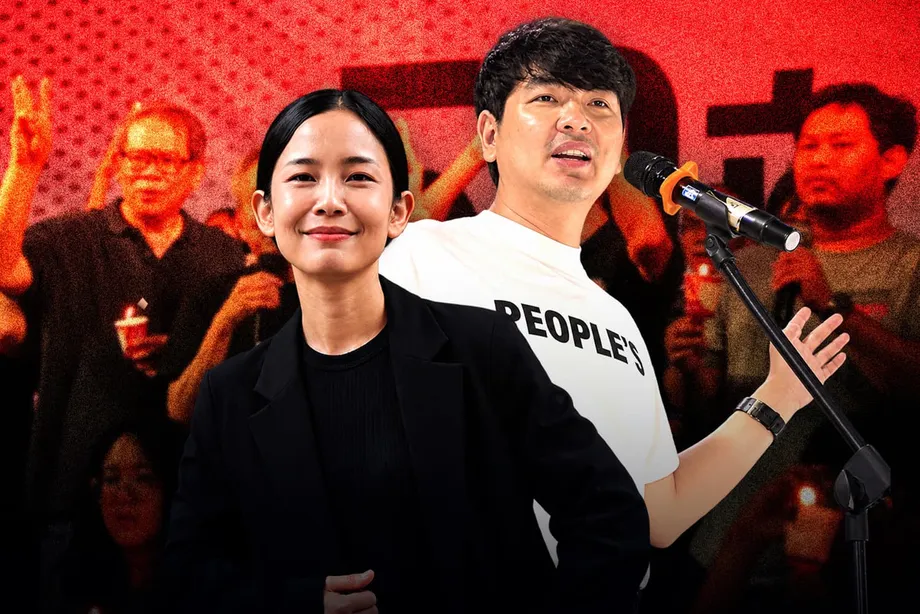
ณัฐพงษ์ เรืองปัญญาวุฒิ หัวหน้าพรรคประชาชน และอภิสิทธิ์ เวชชาชีวะ หัวหน้าพรรคประชาธิปัตย์ เปิดเผยว่าได้รับคำเตือนเมื่อวันที่ 3 พฤศจิกายน และยกประเด็นนี้ขึ้นหารือในรัฐสภาในวันถัดมา ทั้งคู่ต้องการคำตอบเกี่ยวกับความเป็นไปได้ที่รัฐจะสอดแนม ขณะที่ฝ่ายค้านเตรียมซักถามรัฐมนตรี 18 คนในการอภิปรายไม่ไว้วางใจที่กำหนดจัดขึ้นระหว่างวันที่ 7 ถึง 11 ธันวาคม
แอปเปิลระบุว่าการแจ้งเตือนเหล่านี้เป็นคำเตือนสำคัญว่าบุคคลรายหนึ่งตกเป็นเป้าหมาย บริษัทกล่าวในคำแนะนำเกี่ยวกับการแจ้งเตือนภัยคุกคามซึ่งเผยแพร่เมื่อวันที่ 13 สิงหาคม 2026 ว่าบริษัทอาศัยเฉพาะข้อมูลข่าวกรองด้านภัยคุกคามและการสืบสวนของตนเอง คำเตือนเกี่ยวข้องกับการโจมตีที่ซับซ้อนซึ่งมุ่งเป้าไปยังบุคคลใดบุคคลหนึ่ง โดยมักเป็นเพราะงานหรือสถานะในสังคมของบุคคลนั้น
ข้อมูลที่เปิดเผยต่อสาธารณะยังไม่ตอบคำถามสำคัญหลายข้อ ได้แก่ มีคนในไทยได้รับการแจ้งเตือนกี่คน การโจมตีที่พยายามทำสำเร็จหรือไม่ มีการใช้สปายแวร์ชนิดใด และใครเป็นผู้สั่งการ เจ้าหน้าที่ไทยยังไม่ประกาศว่ามีผู้ใช้ได้รับความเสียหายที่ยืนยันได้ ขณะที่โฆษกพรรคประชาธิปัตย์กล่าวว่าโทรศัพท์ของอภิสิทธิ์ไม่ได้ถูกเจาะระบบ แอปเปิลกำลังเตรียมข้อมูลเพิ่มเติมและคำแนะนำด้านการป้องกันสำหรับผู้ใช้ในไทย
คำเตือนของแอปเปิลบอกอะไรแก่ผู้ได้รับแจ้ง
ระบบของแอปเปิลออกแบบมาสำหรับคนกลุ่มเล็ก ๆ ที่เผชิญความพยายามสอดแนมซึ่งมีต้นทุนสูงและซับซ้อนเป็นพิเศษ ในอดีต ผู้ที่ตกเป็นเป้าหมายของซอฟต์แวร์ประเภทนี้มีทั้งนักข่าว นักกิจกรรม นักการเมือง และนักการทูต บริษัทระบุว่าผู้ใช้แอปเปิลส่วนใหญ่จะไม่เผชิญการโจมตีเช่นนี้
แอปเปิลอธิบายระดับความเชื่อมั่นในการประเมินไว้ในคำแนะนำอย่างเป็นทางการดังนี้:
แม้การสืบสวนของเราจะไม่มีทางให้ความแน่นอนได้อย่างสมบูรณ์ แต่การแจ้งเตือนภัยคุกคามของแอปเปิลเป็นการแจ้งเตือนที่มีความเชื่อมั่นสูงว่าผู้ใช้ตกเป็นเป้าหมายเฉพาะรายของการโจมตีด้วยสปายแวร์รับจ้าง และควรให้ความสำคัญอย่างยิ่ง
ระหว่างการหารือในไทย แอปเปิลชี้แจงว่าข้อมูลเมตาดาต้าทางเทคนิคบ่งชี้ว่ามีความพยายามโจมตี จึงส่งคำเตือนไปยังบัญชีที่อาจได้รับผลกระทบ เมตาดาต้าหมายถึงข้อมูลทางเทคนิคเกี่ยวกับกิจกรรมหรือการสื่อสาร ไม่จำเป็นต้องเป็นเนื้อหาของข้อความ
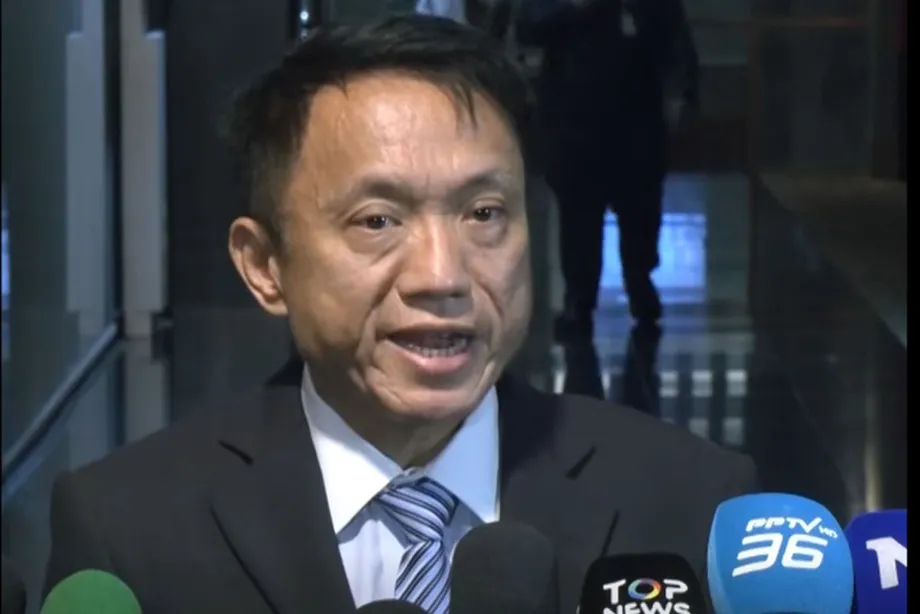
ชัยชนะ ชิดชอบ รัฐมนตรีว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม แนะนำในเบื้องต้นให้ใช้ความระมัดระวังเมื่อเชื่อมต่ออินเทอร์เน็ตสาธารณะ และเลือกใช้บริการซ่อมที่เชื่อถือได้ รีเบคกา ไวต์ และชนาธิป ตติยการุวงศ์ นักวิจัยจากแอมเนสตีเทค โต้แย้งคำอธิบายดังกล่าว โดยระบุว่าคำเตือนกรณีนี้เกี่ยวข้องกับการมุ่งเป้าโจมตีขั้นสูง ไม่ใช่ความผิดพลาดทั่วไปจากการใช้อินเทอร์เน็ตในชีวิตประจำวัน
ดังนั้น แนวทางรับมือที่เหมาะสมจึงเฉพาะเจาะจงกว่าการเปลี่ยนพฤติกรรมการท่องเว็บ แอปเปิลแนะนำให้ผู้ได้รับคำเตือนเพิ่มการปกป้องอุปกรณ์และขอความช่วยเหลือจากผู้เชี่ยวชาญ บริษัทเก็บรายละเอียดเงื่อนไขที่ใช้แจ้งเตือนไว้เป็นความลับ เพราะการเปิดเผยข้อมูลดังกล่าวอาจช่วยให้นักพัฒนาสปายแวร์ปรับวิธีการและหลบเลี่ยงการตรวจจับได้
สปายแวร์โจมตีได้อย่างไรโดยไม่ต้องคลิก
สปายแวร์รับจ้างคือเทคโนโลยีสอดแนมที่พัฒนาขึ้นในเชิงพาณิชย์เพื่อเจาะระบบเป้าหมาย แอปเปิลระบุว่าการโจมตีอาจมีค่าใช้จ่ายหลายล้านดอลลาร์ และใช้เครื่องมือที่มีอายุการใช้งานสั้น เพราะนักพัฒนาจำเป็นต้องคิดค้นวิธีใหม่เมื่อมีผู้ค้นพบและแก้ไขช่องโหว่
การโจมตีแบบซีโร่คลิกสามารถใช้ประโยชน์จากช่องโหว่ในอุปกรณ์ได้โดยเจ้าของไม่ต้องเปิดลิงก์ ดาวน์โหลดไฟล์ หรือดำเนินการใด ๆ ผู้โจมตีอาศัยช่องโหว่ในซอฟต์แวร์ที่ประมวลผลข้อมูลขาเข้า ทำให้เริ่มพยายามเจาะระบบได้โดยไม่ต้องใช้กลลวงที่คุ้นเคยอย่างการหลอกให้ใครคลิก
คำแนะนำของแอปเปิลกล่าวถึงประวัติการโจมตีที่มีค่าใช้จ่ายสูงเป็นพิเศษและเชื่อมโยงกับผู้กระทำการที่เป็นรัฐ รวมถึงกรณีที่บริษัทเอกชนพัฒนาสปายแวร์ให้ แอปเปิลยกเพกาซัสซึ่งผลิตโดย NSO Group เป็นตัวอย่าง แต่ไม่ได้ระบุว่าการแจ้งเตือนของบริษัทเกี่ยวข้องกับผู้โจมตีหรือภูมิภาคใดโดยเฉพาะ
เจ้าหน้าที่ไทยระบุว่ายังไม่ทราบว่าใช้ซอฟต์แวร์ใดในการคุกคามตามคำเตือนชุดล่าสุด รัฐมนตรีชี้แจงว่าการกล่าวถึงเพกาซัสมีจุดประสงค์เพื่อสื่อให้เห็นความร้ายแรงและลักษณะของภัยคุกคาม โรนัลด์ ไดเบิร์ต ผู้อำนวยการซิติเซนแล็บ ยังชี้ให้เห็นตลาดเชิงพาณิชย์ที่กว้างกว่านั้น โดยองค์กรวิจัยของเขาพบการใช้สปายแวร์ในทางที่มิชอบซึ่งเกี่ยวข้องกับบริษัทประมาณ 12 แห่ง
ตลาดดังกล่าวมีเครื่องมืออื่นนอกเหนือจากเพกาซัสด้วย ซิติเซนแล็บเคยสืบสวนสปายแวร์กราไฟต์ของพารากอน ซึ่งเกี่ยวข้องกับอุปกรณ์ของนักข่าวที่ใช้ระบบแอปเปิลในปี 2025 ดังนั้น การตอบสนองของไทยจึงต้องตรวจสอบหลักฐานทางเทคนิคก่อนเลือกผลิตภัณฑ์ใดเป็นประเด็นหลักในการสืบสวน
ผู้นำฝ่ายค้านเรียกร้องคำยืนยันจากรัฐบาล
ณัฐพงษ์และอภิสิทธิ์นำประเด็นนี้เข้าสู่รัฐสภาเมื่อวันที่ 4 พฤศจิกายน โดยถามว่ารัฐบาลหรือหน่วยงานความมั่นคงมุ่งเป้าโจมตีโทรศัพท์ของพวกเขาหรือไม่ ณัฐพงษ์ตั้งคำถามว่าผู้มีอำนาจใช้กลไกภายใต้การควบคุมของตนเพื่อขัดขวางหรือข่มขู่ฝ่ายค้านหรือไม่ ส่วนอภิสิทธิ์เรียกร้องให้มีคำยืนยันว่าจะไม่มีการสอดแนมที่ผิดกฎหมายหรือการละเมิดสิทธิส่วนบุคคล
สุรสันต์ คงสิริ โฆษกกระทรวงกลาโหมกล่าวว่าหน่วยงานความมั่นคงไม่ได้ใช้สปายแวร์และไม่มีความจำเป็นต้องจัดหามาใช้ เขาระบุว่าการได้มาซึ่งความลับของนักการเมืองหรือการเจาะข้อมูลของพวกเขาไม่ใช่หน้าที่ของกองทัพ
เอกภพ เพียรพิเศษ โฆษกรัฐบาล ปฏิเสธว่ารัฐมีส่วนเกี่ยวข้องเช่นกัน โดยกล่าวว่าไม่มีการจัดสรรงบประมาณเพื่อจัดซื้อเพกาซัสทั้งในปีงบประมาณปัจจุบันและปีก่อนหน้า
คำเตือนดังกล่าวเกิดขึ้นขณะที่พรรคฝ่ายค้านผลักดันญัตติซักถามรัฐมนตรี 18 คน ระหว่างวันที่ 7 ถึง 11 ธันวาคม ไวต์ นักวิจัยและที่ปรึกษาด้านเทคโนโลยีสอดแนมและสิทธิมนุษยชนของแอมเนสตีเทค กล่าวว่าเวลาในการแจ้งเตือนน่าจะเป็นเรื่องบังเอิญ แอปเปิลส่งคำเตือนเป็นชุดเมื่อพบภัยคุกคาม ไม่ได้ยึดตามกำหนดประจำปีที่แน่นอน
ไวต์กล่าวถึงการแจ้งเตือนชุดก่อนหน้าในเดือนสิงหาคม ซึ่งเข้าถึงผู้ใช้ในเกือบ 100 ประเทศ ไดเบิร์ต ซึ่งเป็นผู้อำนวยการซิติเซนแล็บแห่งมหาวิทยาลัยโทรอนโต ก็กล่าวถึงผู้ได้รับแจ้งในหลายประเทศระหว่างการแจ้งเตือนรอบล่าสุด รวมถึงรัฐมนตรีเยอรมนีคนหนึ่งและสมาชิกภาคประชาสังคมเยอรมนี
ไทยมีประวัติการสอดแนมที่มีหลักฐานบันทึกไว้
ก่อนหน้านี้ ซิติเซนแล็บบันทึกการติดสปายแวร์เพกาซัสที่ยืนยันได้จากหลักฐานนิติเวชอย่างน้อย 30 กรณีในไทย ระหว่างเดือนตุลาคม 2020 ถึงพฤศจิกายน 2021 การวิจัยดังกล่าวทำร่วมกับไอลอว์และดิจิทัลรีช และห้องปฏิบัติการความมั่นคงของแอมเนสตี อินเตอร์เนชั่นแนลได้ตรวจสอบกรณีตัวอย่างจากเหตุการณ์ก่อนหน้าเหล่านั้นโดยอิสระ
การติดสปายแวร์ในครั้งก่อนส่งผลต่อผู้ที่เกี่ยวข้องกับขบวนการประชาธิปไตยของไทย ประวัติดังกล่าวช่วยอธิบายว่าเหตุใดผู้นำฝ่ายค้านจึงเรียกร้องให้มีการสืบสวน และเหตุใดการเก็บรักษาหลักฐานทางเทคนิคจึงมีความสำคัญต่อการรับมือในครั้งนี้
นิติเวชดิจิทัลคือการตรวจสอบบันทึกและร่องรอยที่หลงเหลืออยู่ในอุปกรณ์ นักวิจัยสามารถค้นหาสัญญาณของซอฟต์แวร์ประสงค์ร้าย การเชื่อมต่อที่น่าสงสัย และการถ่ายโอนข้อมูลที่อาจเกิดขึ้น ไดเบิร์ตกล่าวว่าการระบุว่ากิจกรรมเกิดขึ้นเมื่อใดจำเป็นต้องอาศัยการตรวจสอบอย่างละเอียดเช่นนี้
สำหรับนักการเมือง นักข่าว หรือนักกิจกรรม ความเสี่ยงยังขยายไปถึงผู้ที่ติดต่อสื่อสารกับพวกเขาด้วย โทรศัพท์อาจมีรายชื่อผู้ติดต่อที่เป็นความลับ การหารือเรื่องการสืบสวน และแผนการตรวจสอบของรัฐสภา การปกป้องการสื่อสารเหล่านี้เป็นเรื่องเร่งด่วนในทางปฏิบัติ ขณะที่ผู้เชี่ยวชาญกำลังตรวจสอบอุปกรณ์
วันสำคัญในการรับมือของไทย
การรับมือของไทยดำเนินต่อเนื่องหลายสัปดาห์ ตั้งแต่การแจ้งเตือนระหว่างประเทศของแอปเปิล ไปจนถึงการเปิดเผยข้อมูลของผู้นำฝ่ายค้านและการหารือของรัฐบาลเรื่องการเตรียมความพร้อมระดับประเทศ
- 29 ตุลาคม 2026: แอปเปิลส่งการแจ้งเตือนภัยคุกคามถึงผู้ใช้ที่ตกเป็นเป้าหมายใน 99 ประเทศ
- 3 พฤศจิกายน: ณัฐพงษ์และอภิสิทธิ์เปิดเผยว่าได้รับคำเตือน
- 4 พฤศจิกายน: ผู้นำฝ่ายค้านยกข้อกังวลขึ้นหารือในรัฐสภา ขณะที่กระทรวงกลาโหมปฏิเสธว่าหน่วยงานความมั่นคงใช้สปายแวร์
- 10 พฤศจิกายน: ชัยชนะประกาศแผนหารือกับแอปเปิล และกล่าวว่าคาดว่าจะมีแผนรับมือระดับชาติที่ชัดเจนขึ้นในสัปดาห์ถัดไป
- 11 พฤศจิกายน: กระทรวงและสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติหารือเรื่องการแจ้งเตือนกับแอปเปิล
- 12 พฤศจิกายน: เจ้าหน้าที่วางแผนหารือในวงกว้างกับบริษัทแพลตฟอร์ม ซอฟต์แวร์ ฮาร์ดแวร์ และโทรคมนาคม
- 7 ถึง 11 ธันวาคม: กำหนดจัดการอภิปรายของฝ่ายค้านเกี่ยวกับรัฐมนตรี 18 คน
อนุทิน ชาญวีรกูล นายกรัฐมนตรี ได้สั่งการให้กระทรวงและหน่วยงานที่เกี่ยวข้องประเมินภัยคุกคามไซเบอร์ระดับโลกที่ทวีความรุนแรงขึ้น และเตรียมมาตรการรับมือ หลังการหารือในสภาความมั่นคงแห่งชาติ
กระทรวงยังวางแผนหารือกับกูเกิลเกี่ยวกับภัยคุกคามที่อาจเกิดกับผู้ใช้แอนดรอยด์ การประชุมวันที่ 11 พฤศจิกายนมุ่งเน้นไปที่แอปเปิล ส่วนการหารือในวงกว้างมีเป้าหมายดึงระบบปฏิบัติการอื่น ผู้จัดหาเทคโนโลยี และผู้ให้บริการเครือข่ายเข้ามาร่วมรับมือ
วิธีตรวจสอบการแจ้งเตือนอย่างปลอดภัย
แอปเปิลส่งการแจ้งเตือนภัยคุกคามผ่านข้อความเตือนบนหน้าจอล็อกของไอโฟนและในเมนูการตั้งค่า รวมถึงอีเมลที่ส่งไปยังที่อยู่ซึ่งเชื่อมโยงกับบัญชีแอปเปิลของผู้ใช้ นอกจากนี้ยังมีแถบแจ้งเตือนปรากฏที่ด้านบนของหน้าบัญชีแอปเปิลหลังลงชื่อเข้าใช้ รูปแบบการแจ้งเตือนอาจแตกต่างกันไปตามรุ่นอุปกรณ์และเวอร์ชันซอฟต์แวร์
ผู้ได้รับแจ้งสามารถตรวจสอบคำเตือนได้โดยเข้าไปที่ account.apple.com ด้วยตนเองและลงชื่อเข้าใช้ หากเป็นการแจ้งเตือนจริง จะปรากฏที่ด้านบนของหน้าบัญชี วิธีนี้ช่วยให้ผู้ใช้ตรวจสอบข้อความที่น่าตกใจได้โดยไม่ต้องกดลิงก์ในข้อความ
คำแนะนำอย่างเป็นทางการของแอปเปิลระบุหลักเกณฑ์ที่ชัดเจนในการสังเกตคำขอที่ควรทำให้ระมัดระวัง:
การแจ้งเตือนภัยคุกคามของแอปเปิลจะไม่ขอให้ผู้ใช้คลิกลิงก์ เปิดไฟล์ ติดตั้งแอปหรือโปรไฟล์ หรือแจ้งรหัสผ่านบัญชีแอปเปิลหรือรหัสยืนยันทางอีเมลหรือทางโทรศัพท์
สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติของไทยเตือนในทำนองเดียวกันเกี่ยวกับการแจ้งเตือนปลอมที่หลอกให้คลิกลิงก์ ติดตั้งแอป หรือเปิดเผยรหัสผ่านและรหัสยืนยันบัญชี ความกังวลของสาธารณชนต่อเหตุการณ์ด้านความปลอดภัยที่เกิดขึ้นจริงอาจเปิดช่องให้มิจฉาชีพปลอมตัวเป็นบริษัทที่น่าเชื่อถือ
หากได้รับการแจ้งเตือนจริง แอปเปิลแนะนำให้เปิดใช้โหมดล็อกดาวน์และขอความช่วยเหลือจากผู้เชี่ยวชาญ โหมดล็อกดาวน์จะเพิ่มข้อจำกัดให้กับฟังก์ชันบางอย่างของอุปกรณ์ เพื่อลดช่องทางการโจมตีที่ซับซ้อนเป็นพิเศษ แอปเปิลยังแนะนำให้ผู้ที่มีเหตุผลอันควรเชื่อว่าตนตกเป็นเป้าหมายเฉพาะรายพิจารณาเปิดใช้โหมดนี้ แม้จะไม่ได้รับการแจ้งเตือนก็ตาม
ช่องทางตรวจสอบอุปกรณ์สำหรับผู้ได้รับแจ้ง
สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติของไทยระบุว่า ผู้ได้รับแจ้งที่มีข้อกังวลสามารถติดต่อไทยเซิร์ตเพื่อประสานการตรวจสอบอุปกรณ์ หรือขอความช่วยเหลือจากผู้เชี่ยวชาญภายนอกที่เชื่อถือได้ เครื่องมือของหน่วยงานสามารถตรวจสอบซอฟต์แวร์น่าสงสัย บันทึกของระบบ และการเชื่อมต่อที่อาจเกี่ยวข้องกับผู้โจมตี
ผู้ตรวจสอบสามารถค้นหาการเชื่อมต่อกับเซิร์ฟเวอร์สั่งการและควบคุม ซึ่งมักเรียกย่อว่า C2 ระบบเหล่านี้เป็นเครื่องมือที่ผู้โจมตีใช้ส่งคำสั่งไปยังอุปกรณ์ที่ถูกเจาะระบบ หรือรับข้อมูลจากอุปกรณ์ดังกล่าว ผู้เชี่ยวชาญยังตรวจสอบที่อยู่อินเทอร์เน็ตที่โทรศัพท์เชื่อมต่อและร่องรอยที่บ่งชี้ว่ามีข้อมูลออกจากอุปกรณ์ได้
ขอบเขตและผลการตรวจสอบขึ้นอยู่กับบันทึกและหลักฐานที่ยังหลงเหลืออยู่ ไดเบิร์ตแนะนำให้ผู้ได้รับแจ้งเก็บรักษาอุปกรณ์ไว้และอย่าล้างข้อมูลก่อนให้ผู้เชี่ยวชาญตรวจสอบ เพื่อให้ผู้สืบสวนมีโอกาสพบร่องรอยที่เป็นประโยชน์ได้มากที่สุด
แอปเปิลแนะนำสายด่วนความมั่นคงดิจิทัลของแอ็กเซส นาว ซึ่งให้ความช่วยเหลือฉุกเฉินตลอด 24 ชั่วโมง ทุกวัน องค์กรภายนอกสามารถให้คำแนะนำที่เหมาะกับสถานการณ์ของแต่ละคน ขณะที่แอปเปิลเก็บข้อมูลเบื้องหลังการตัดสินใจออกคำเตือนเฉพาะรายไว้
ผู้ที่ต้องการความช่วยเหลือทั่วไปเกี่ยวกับอุปกรณ์สามารถติดต่อแอปเปิลสโตร์ได้เช่นกัน แต่หากสงสัยว่าตกเป็นเป้าหมายของสปายแวร์ ช่องทางเฉพาะทางจากไทยเซิร์ต ผู้ตรวจสอบนิติเวชที่เชื่อถือได้ และสายด่วนความมั่นคงดิจิทัล จะช่วยให้เข้าถึงความช่วยเหลือด้านความปลอดภัยที่ตรงจุดกว่า
ไทยขยายการตรวจสอบไปยังธนาคารและระบบสื่อสาร
การรับมือของรัฐบาลไม่ได้จำกัดอยู่แค่ไอโฟนส่วนบุคคล ชัยชนะกล่าวว่าเจ้าหน้าที่กำลังตรวจสอบความเสี่ยงต่อภาคธนาคาร ข้อมูลสุขภาพ และระบบสื่อสารที่ประชาชนพึ่งพา
รัฐมนตรีระบุว่า ภาคธนาคารของไทยทำงานร่วมกับสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ และจนถึงขณะนี้สามารถรับมือภัยคุกคามที่กำลังตรวจสอบได้ นอกจากนี้ การตรวจสอบเบื้องต้นเกี่ยวกับการโจมตีในต่างประเทศยังไม่พบสัญญาณว่าข้อมูลสุขภาพเรื่องเลือดของคนไทยได้รับผลกระทบ เจ้าหน้าที่กล่าวว่าจะติดตามสถานการณ์ต่อไป
นันท์นภัส บุญทิดา สมชัย รัฐมนตรีช่วยว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม กล่าวว่าโครงสร้างพื้นฐานด้านการสื่อสารจำเป็นต้องมีความพร้อมรับเหตุฉุกเฉินสูงสุดใน 4 ระดับตามแนวทางของสภาความมั่นคงแห่งชาติ การเตรียมความพร้อมครอบคลุมทั้งเหตุการณ์ในพื้นที่และเหตุฉุกเฉินที่เกิดขึ้นพร้อมกันทั่วประเทศ
คาดว่าผู้ให้บริการโทรคมนาคมจะรายงานความพร้อมในสัปดาห์ที่มีการประชุมกับแอปเปิล แม้ผู้ให้บริการจะมีหน้าที่ตามกฎหมายในการเตรียมพร้อมรับเหตุฉุกเฉินและภัยพิบัติอยู่แล้ว แต่กระทรวงต้องการให้ปรับปรุงแผนให้ทันกับภัยคุกคามไซเบอร์ที่เปลี่ยนแปลงไป
นันท์นภัสกล่าวว่าหน่วยงานและเจ้าของระบบภาคเอกชนจำเป็นต้องตรวจสอบไฟร์วอลล์และเครื่องมือรักษาความปลอดภัยอื่น ๆ พร้อมรายงานความผิดปกติต่อสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติโดยเร็ว การกำกับดูแลเครือข่ายมีข้อจำกัดทางเทคนิค เพราะการรับส่งข้อมูลปกติและข้อมูลที่แฝงซอฟต์แวร์ประสงค์ร้ายอาจเดินทางผ่านระบบสื่อสารเดียวกัน
สำหรับผู้ใช้ทั่วไป คำแนะนำของแอปเปิลยังคงนำไปใช้ได้จริง ได้แก่ ติดตั้งซอฟต์แวร์เวอร์ชันล่าสุด ใช้รหัสผ่านปลดล็อกอุปกรณ์หรือระบบยืนยันตัวตนด้วยข้อมูลชีวมิติ เปิดใช้การยืนยันตัวตนสองปัจจัยและการปกป้องอุปกรณ์ที่ถูกขโมย และใช้รหัสผ่านที่คาดเดายากและไม่ซ้ำกัน หรือพาสคีย์ นอกจากนี้ บริษัทยังแนะนำให้ติดตั้งแอปจากแอปสโตร์ และหลีกเลี่ยงลิงก์หรือไฟล์แนบจากผู้ส่งที่ไม่รู้จัก
ประเด็นสำคัญ
- การแจ้งเตือนของแอปเปิลเมื่อวันที่ 29 ตุลาคมครอบคลุมผู้ใช้ใน 99 ประเทศ ส่วนโครงการแจ้งเตือนของบริษัทเข้าถึงผู้ใช้ในกว่า 150 ประเทศนับตั้งแต่ปี 2021
- ณัฐพงษ์ เรืองปัญญาวุฒิ และอภิสิทธิ์ เวชชาชีวะ ผู้นำฝ่ายค้านไทย เปิดเผยว่าได้รับคำเตือนและเรียกร้องคำตอบเกี่ยวกับความเป็นไปได้ที่จะถูกสอดแนม
- แอปเปิลระบุว่าคำเตือนเป็นการประเมินด้วยความเชื่อมั่นสูงว่าบุคคลหนึ่งตกเป็นเป้าหมายของสปายแวร์รับจ้าง
- โฆษกรัฐบาลและกระทรวงกลาโหมไทยปฏิเสธว่ารัฐมีส่วนเกี่ยวข้อง
- ไทยหารือกับแอปเปิลเมื่อวันที่ 11 พฤศจิกายน 2026 และวางแผนหารือกับภาคอุตสาหกรรมในวงกว้างวันที่ 12 พฤศจิกายน
- ผู้ได้รับแจ้งสามารถตรวจสอบคำเตือนผ่านบัญชีแอปเปิล เปิดใช้โหมดล็อกดาวน์ และขอความช่วยเหลือจากผู้เชี่ยวชาญ
- ไทยเซิร์ตสามารถประสานการตรวจสอบอุปกรณ์ การเก็บรักษาโทรศัพท์ก่อนตรวจสอบช่วยรักษาหลักฐานไว้ได้
- ไทยกำลังทบทวนความพร้อมของระบบโทรคมนาคม ภาคธนาคาร และระบบดิจิทัลอื่น ๆ ด้วย