คำพิพากษาที่ทดสอบมาตรการคุ้มครองข้อมูลของธนาคาร
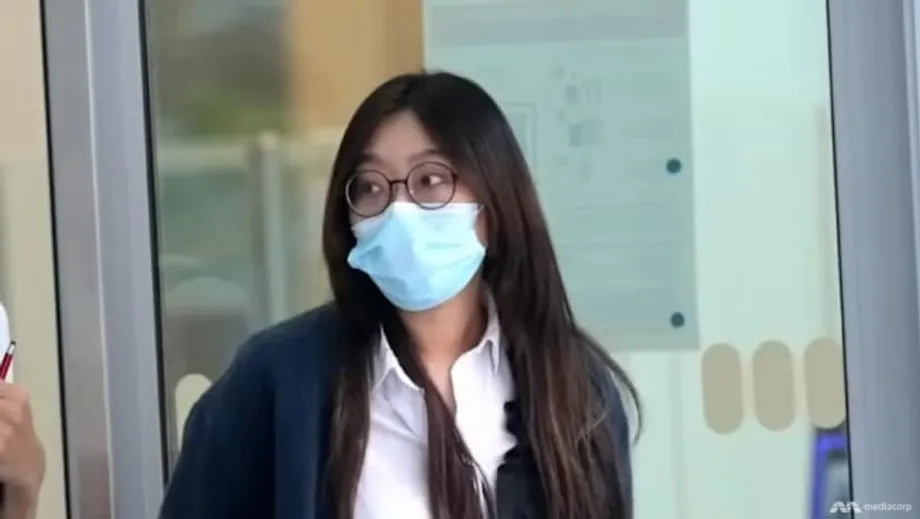
อดีตพนักงานระดับต้นของธนาคารยูโอบี (UOB) ถูกตัดสินว่ามีความผิดฐานเปิดเผยข้อมูลส่วนบุคคลของลูกค้ากว่า 1,000 รายให้แก่บุคคลที่แอบอ้างเป็นตำรวจจีน คดีนี้เริ่มต้นเมื่อมิจฉาชีพติดต่อมาในเดือนมีนาคม 2021 และสิ้นสุดด้วยคำพิพากษาในเดือนตุลาคม 2025 สะท้อนให้เห็นว่าการหลอกลวงทางสังคมสามารถทำลายมาตรการควบคุมภายในได้ เมื่อพนักงานถูกกดดันให้ฝ่าฝืนกฎ จำเลยคือ เฉา เหวินชิง ชาวจีนผู้มีถิ่นพำนักถาวรในสิงคโปร์วัย 30 ปี ถูกตัดสินว่ามีความผิด 14 กระทงตามกฎหมายว่าด้วยการใช้คอมพิวเตอร์ในทางมิชอบ และ 13 กระทงตามกฎหมายการธนาคาร คาดว่าจะมีการกำหนดโทษในเดือนธันวาคม
สารบัญ
- คำพิพากษาที่ทดสอบมาตรการคุ้มครองข้อมูลของธนาคาร
- เกิดอะไรขึ้นในระบบธนาคาร
- กลโกงแอบอ้างตัวทำงานอย่างไร
- ข้อวินิจฉัยทางกฎหมายและคำตัดสินของศาล
- การตอบสนองของ UOB และมาตรการคุ้มครองลูกค้า
- เหตุใดการใช้ข้อมูลในทางมิชอบโดยคนในจึงหยุดได้ยาก
- กลโกงแอบอ้างเป็นเจ้าหน้าที่ในสิงคโปร์ ภัยคุกคามที่ยังคงมีอยู่
- วิธีลดความเสี่ยงของคุณ
- คดีนี้ส่งสัญญาณอะไรถึงธนาคารและหน่วยงานกำกับดูแล
- ประเด็นสำคัญ
ตามข้อค้นพบของศาล เฉาเข้าถึงข้อมูลลูกค้าที่เป็นความลับผ่านบัญชีผู้ใช้ที่ได้รับอนุญาตให้ใช้ในการทำงาน รวบรวมข้อมูลบางส่วนลงในสเปรดชีต แล้วส่งภาพข้อมูลดังกล่าวผ่านแอปส่งข้อความให้แก่บุคคลที่อ้างว่าเป็นผู้กำกับการตำรวจเซี่ยงไฮ้ ภายหลังเธอบอกเจ้าหน้าที่ว่าเชื่อว่าตนเองกำลังถูกสอบสวนและรู้สึกว่าจำเป็นต้องทำตามคำสั่ง ศาลไม่รับฟังเรื่องนี้เป็นข้อต่อสู้ทางกฎหมาย โดยระบุว่าเธอได้รับการอบรมเรื่องการรักษาความลับ และไม่ได้ตรวจสอบตัวตนของผู้โทรจนกระทั่งข้อมูลรั่วไหลไปแล้ว
เกิดอะไรขึ้นในระบบธนาคาร
เฉาทำงานในแผนกสินเชื่อที่อยู่อาศัยของ UOB ซึ่งเธอเข้าถึงฐานข้อมูลธนาคารได้เฉพาะเพื่อการทำงาน ในเดือนมีนาคม 2021 มีบุคคลสองคนติดต่อเธอทางโทรศัพท์ อ้างตัวเป็นตำรวจจีน และเตือนว่าเธอมีส่วนเกี่ยวข้องกับคดีหนึ่ง ตามคำสั่งของบุคคลเหล่านั้น เธอค้นหาลูกค้าที่มีนามสกุลจีนที่พบได้ทั่วไป กรองข้อมูลให้เหลือเฉพาะชาวจีน แล้วคัดลอกชื่อ เลขประจำตัว หมายเลขโทรศัพท์มือถือ และยอดเงินในบัญชีลงในไฟล์ Excel จากนั้นเธอถ่ายภาพสเปรดชีตและส่งภาพผ่าน WhatsApp เมื่อถูกขอ เธอยังค้นหาลูกค้าบางรายเป็นการเฉพาะและส่งภาพหน้าจอโปรไฟล์ของพวกเขาด้วย
ฐานข้อมูลที่เธอเข้าถึงมีข้อมูลต่าง ๆ เช่น ชื่อ สัญชาติ ที่อยู่ เลขประจำตัว หมายเลขบัญชี และยอดเงิน หลังเกิดเหตุไม่นาน UOB ระบุว่าไม่มีการเปิดเผยหมายเลขบัญชีลูกค้า และระบบของธนาคารยังคงปลอดภัย แม้ไม่มีหมายเลขบัญชี แต่ข้อมูลที่ประกอบด้วยชื่อ เลขประจำตัว หมายเลขโทรศัพท์มือถือ และยอดเงินก็มีความอ่อนไหวสูง อาชญากรสามารถใช้ข้อมูลเหล่านี้วางแผนหลอกลวงทางสังคมที่น่าเชื่อถือ หลอกเหยื่อให้ยึดครองบัญชี หรือผนวกข้อมูลเข้ากับข้อมูลที่รั่วไหลจากแหล่งอื่นเพื่อก่อการฉ้อโกง
ในเดือนเมษายน 2021 หลังอ่านข่าวเกี่ยวกับกลโกงลักษณะคล้ายกันและติดต่อสอบถามตำรวจเซี่ยงไฮ้ด้วยตนเอง เฉาจึงสรุปได้ว่าตนถูกหลอก เธอแจ้งความกับสำนักงานตำรวจสิงคโปร์ในวันเดียวกับที่ถูกจับกุม ต่อมาพนักงานสอบสวนพบว่าเธอเข้าถึงโปรไฟล์ลูกค้ากว่า 3,000 ราย และส่งข้อมูลของลูกค้ามากกว่า 1,000 ราย
กลโกงแอบอ้างตัวทำงานอย่างไร
ผู้โทรใช้ประโยชน์จากอำนาจ ความเร่งด่วน และความกลัว กลโกงที่แอบอ้างเป็นเจ้าหน้าที่รัฐมักเริ่มด้วยการกล่าวว่าเหยื่อกำลังถูกสอบสวน จากนั้นกดดันให้ร่วมมือเป็นความลับ เหยื่อจะถูกสั่งให้เก็บเรื่องการโทรไว้เป็นความลับและทำตามคำแนะนำทันที ซึ่งอาจรวมถึงการเปิดเผยข้อมูลส่วนบุคคลหรือการโอนเงิน กลวิธีเหล่านี้มุ่งเลี่ยงการคิดไตร่ตรอง โดยทำให้เป้าหมายกังวลถึงผลทางกฎหมายหรือสถานะการจ้างงาน
พนักงานสอบสวนระบุว่าเฉาทำตามคำสั่งเพราะกลัวการสอบถามจากผู้ที่อ้างว่าเป็นตำรวจจีน และไม่ต้องการตกงานหรือถูกส่งกลับจีน นี่เป็นรูปแบบที่พบได้ทั่วไปในกลโกงทางโทรศัพท์ที่ใช้การบีบบังคับ การเรียกร้องซ้ำ ๆ การขู่ดำเนินคดี และการขอให้ติดต่อผ่านแอปที่กำหนดเท่านั้น อาจสร้างภาพลวงว่าเป็นขั้นตอนทางการ วิธีป้องกันที่เชื่อถือได้ที่สุดในสถานการณ์เช่นนี้คือการตรวจสอบข้อมูลด้วยตนเอง วางสาย โทรหาเจ้าหน้าที่ตัวจริงโดยใช้หมายเลขทางการ และยืนยันว่ามีคดีดังกล่าวจริงหรือไม่
ข้อวินิจฉัยทางกฎหมายและคำตัดสินของศาล
ศาลสรุปว่าเฉาทราบว่าข้อมูลลูกค้าเป็นความลับ และได้รับอนุญาตให้เข้าถึงได้เพื่อการทำงานเท่านั้น เธอได้รับการอบรมเรื่องความลับทางการธนาคารและการจัดการข้อมูล ผู้พิพากษาเห็นว่าเป็นเรื่องไม่สมเหตุสมผลที่เธอไม่ได้ตรวจสอบตัวตนของผู้ติดต่อ ทั้งที่ภายหลังเธอได้ตรวจสอบเรื่องนี้เองหลังอ่านรายงานข่าวเกี่ยวกับกลโกงดังกล่าว ศาลยังชี้ว่าเธอทราบว่าการกระทำของตนฝ่าฝืนนโยบายภายในและกฎหมายสิงคโปร์ ซึ่งบั่นทอนข้ออ้างที่ว่าเธอกระทำโดยสุจริตภายใต้แรงกดดัน คำตัดสินคือมีความผิด 14 กระทงตามกฎหมายว่าด้วยการใช้คอมพิวเตอร์ในทางมิชอบ และ 13 กระทงตามกฎหมายการธนาคาร
กฎหมายว่าด้วยการใช้คอมพิวเตอร์ในทางมิชอบกำหนดให้การเข้าถึงข้อมูลคอมพิวเตอร์โดยไม่ได้รับอนุญาตเป็นความผิดทางอาญา ส่วนกฎหมายการธนาคารห้ามพนักงานธนาคารและผู้ให้บริการเปิดเผยข้อมูลลูกค้า เว้นแต่เป็นกรณีที่กำหนดไว้อย่างเคร่งครัด บทลงโทษแตกต่างกันไปตามข้อหา แต่อาจรวมถึงการปรับและจำคุก มีกำหนดพิจารณาโทษของเฉาในเดือนธันวาคม
การตอบสนองของ UOB และมาตรการคุ้มครองลูกค้า
UOB ระบุว่าธนาคารร่วมมือกับสำนักงานตำรวจสิงคโปร์และหน่วยงานอื่น ๆ หลังพบข้อมูลรั่วไหล ธนาคารติดต่อหาลูกค้าที่ได้รับผลกระทบทั้งหมด ปิดการใช้งานอินเทอร์เน็ตแบงก์กิ้งและโมบายแบงก์กิ้ง และช่วยลูกค้าตั้งข้อมูลยืนยันตัวตนดิจิทัลใหม่ ธนาคารเพิ่มความเข้มข้นในการเฝ้าระวัง เพิ่มการแจ้งเตือนทาง SMS สำหรับการโอนเงินออนไลน์มูลค่าต่ำ และแสดงคำเตือนเกี่ยวกับกลโกงที่กำลังเกิดขึ้นบนหน้าเข้าสู่ระบบ ธนาคารกล่าวขออภัยและระบุว่าความปลอดภัยของลูกค้ายังคงเป็นสิ่งสำคัญสูงสุด
UOB ยังระบุว่าระบบของธนาคารปลอดภัยและไม่มีการเปิดเผยหมายเลขบัญชี แม้เรื่องนี้จะช่วยลดความเสี่ยงจากการถอนเงินโดยไม่ได้รับอนุญาตโดยตรง แต่ข้อมูลที่ถูกเปิดเผยยังทำให้ลูกค้าตกเป็นเป้าหมายของการฟิชชิง การปลอมหมายเลขโทรศัพท์ และการหลอกลวงทางสังคม ธนาคารจึงแนะนำให้ลูกค้าระมัดระวัง และเน้นย้ำให้รายงานกิจกรรมที่น่าสงสัยทันที
ธนาคารระบุว่ากำลังให้ความร่วมมือกับหน่วยงานบังคับใช้กฎหมายและหน่วยงานที่เกี่ยวข้อง มีการเผยแพร่ประกาศต่อสาธารณะเป็นแถลงการณ์อย่างเป็นทางการ ซึ่งระบุมาตรการเร่งด่วนของธนาคารและคำแนะนำสำหรับลูกค้า อ่านประกาศของธนาคารได้ที่นี่: แถลงการณ์อย่างเป็นทางการ.
เหตุใดการใช้ข้อมูลในทางมิชอบโดยคนในจึงหยุดได้ยาก
ธนาคารลงทุนในระบบป้องกันหลายชั้นเพื่อรับมือทั้งการบุกรุกจากภายนอกและการใช้ข้อมูลในทางมิชอบจากภายใน การควบคุมการเข้าถึง บันทึกการตรวจสอบ และเครื่องมือติดตามช่วยจำกัดว่าใครดูข้อมูลใดได้บ้าง และแจ้งเตือนกิจกรรมที่ผิดปกติ ความท้าทายคือหน้าที่ของพนักงานมักต้องอาศัยการเข้าถึงข้อมูลที่ละเอียดอ่อนเพื่อให้บริการลูกค้า เมื่อคนในเลือกฝ่าฝืนกฎหรือถูกชักจูงให้ทำเช่นนั้น การใช้ข้อมูลในทางมิชอบอาจดูคล้ายกับงานตามปกติ
คดีนี้แสดงให้เห็นจุดอ่อนที่พบได้บ่อย แม้ธนาคารจะใช้ตัวกรองเนื้อหาและป้องกันการส่งออกข้อมูลจำนวนมาก แต่คนในที่ตั้งใจฝ่าฝืนก็ยังบันทึกข้อมูลได้ด้วยการใช้โทรศัพท์ส่วนตัวถ่ายภาพหน้าจอ การลดความเสี่ยงนี้ต้องอาศัยมาตรการทั้งด้านเทคนิคและขั้นตอนการทำงาน เช่น การกำหนดสิทธิ์เข้าถึงตามช่วงเวลา การจำกัดให้เข้มงวดขึ้นว่าใครค้นหาข้อมูลช่องใดได้บ้าง การใส่ลายน้ำและควบคุมการจับภาพหน้าจอ ตลอดจนการจำกัดการใช้อุปกรณ์ในพื้นที่ทำงานที่มีข้อมูลอ่อนไหว ระบบแจ้งเตือนแบบเรียลไทม์ช่วยตรวจจับการค้นหาที่มีรูปแบบผิดปกติได้ เช่น การค้นระเบียนที่ไม่เกี่ยวข้องกันหลายพันรายการจากหลายสาขา หรือการกรองตามสัญชาติโดยไม่มีวัตถุประสงค์ในการทำงานที่บันทึกไว้
การอบรมและวัฒนธรรมองค์กรก็สำคัญเช่นกัน พนักงานต้องได้รับการเตรียมพร้อมให้รู้เท่าทันกลวิธีแอบอ้าง หยุดคิดและตรวจสอบข้อเท็จจริง รวมถึงส่งต่อคำขอที่น่าสงสัยให้หัวหน้าหรือทีมรักษาความปลอดภัย ช่องทางแจ้งเหตุที่ชัดเจนสำหรับกรณีถูกบีบบังคับหรือได้รับสายที่น่าสงสัย จะช่วยให้พนักงานขอความช่วยเหลือได้ก่อนเกิดความเสียหาย
กลโกงแอบอ้างเป็นเจ้าหน้าที่ในสิงคโปร์ ภัยคุกคามที่ยังคงมีอยู่
กลโกงแอบอ้างเป็นเจ้าหน้าที่รัฐกลายเป็นหนึ่งในรูปแบบการฉ้อโกงที่สร้างความเสียหายสูงที่สุดในสิงคโปร์ มิจฉาชีพมักอ้างว่ามาจากตำรวจหรือหน่วยงานบังคับใช้กฎหมายต่างประเทศ แสดงเอกสารปลอมหรือบัตรหมายจับ และบางครั้งยังยืนอยู่หน้าฉากที่ทำให้ดูคล้ายสถานที่ราชการ พวกเขาอาจเรียกร้องให้เหยื่อโอนเงินเพื่อ “การสอบสวน” เปิดเผยข้อมูลธนาคาร ส่งรหัสผ่านใช้ครั้งเดียว หรือติดตั้งซอฟต์แวร์ควบคุมระยะไกล เหยื่อจำนวนมากทำตามเพราะสายโทรศัพท์ฟังดูเป็นทางการและคำข่มขู่ดูน่าเชื่อถือ
คำเตือนจากหน่วยงานรัฐระบุว่าเจ้าหน้าที่ตัวจริงจะไม่ขอข้อมูลธนาคาร รหัสผ่านใช้ครั้งเดียว หรือให้โอนเงินทางโทรศัพท์หรือแอปส่งข้อความ และจะไม่สั่งให้คลิกลิงก์ไปยังเว็บไซต์ธนาคาร การโทรที่เรียกร้องให้เก็บเรื่องเป็นความลับ ขอเข้าถึงอุปกรณ์จากระยะไกล หรือขอให้โอนเงินออมไปยัง “บัญชีปลอดภัย” ล้วนเป็นสัญญาณเตือนที่พบได้ในกลโกง หากไม่แน่ใจ ให้วางสายแล้วโทรไปยังสายด่วนทางการของธนาคารหรือหน่วยงานที่อ้างว่าเป็นผู้ติดต่อ
ในช่วงไม่กี่ปีที่ผ่านมา สิงคโปร์ลงทุนด้านการให้ความรู้และเครื่องมือป้องกันกลโกง เพื่อช่วยประชาชนคัดกรองสายโทรศัพท์และข้อความ ธนาคารเพิ่มการแจ้งเตือนธุรกรรม ระยะเวลารอสำหรับผู้รับเงินรายใหม่ และฟังก์ชัน “kill switch” ที่ช่วยให้ลูกค้าระงับการเข้าถึงบริการดิจิทัลได้อย่างรวดเร็วเมื่อสงสัยว่าบัญชีถูกเจาะ มาตรการเหล่านี้ช่วยลดความเสี่ยง แต่ไม่อาจกำจัดความเสี่ยงได้ทั้งหมด กลุ่มอาชญากรยังคงปรับเปลี่ยนวิธีการ และมุ่งเป้าทั้งลูกค้าและพนักงาน
วิธีลดความเสี่ยงของคุณ
มาตรการปฏิบัติได้จริงเพียงไม่กี่ข้อช่วยหยุดกลวิธีที่พบได้บ่อยที่สุดในคดีลักษณะนี้
- ตรวจสอบการอ้างอำนาจ หากมีคนบอกว่าเป็นตำรวจหรือพนักงานธนาคาร ให้วางสายแล้วโทรหาหน่วยงานหรือธนาคารโดยใช้หมายเลขทางการ อย่าโทรกลับไปยังหมายเลขที่ระบุไว้ในข้อความ
- ปกป้องข้อมูลยืนยันตัวตน อย่าเปิดเผยข้อมูลธนาคาร ข้อมูล Singpass หมายเลขบัตร หรือรหัสผ่านใช้ครั้งเดียวทางโทรศัพท์หรือแอปส่งข้อความ
- ระวังการเร่งรัดและการสั่งให้ปิดเป็นความลับ คำขอให้เก็บการสนทนาเป็นความลับ เร่งตัดสินใจ หรือโอนเงินไปยัง “บัญชีปลอดภัย” เป็นสัญญาณเตือนสำคัญ
- เปิดใช้การแจ้งเตือนจากธนาคาร เปิดการแจ้งเตือนทาง SMS สำหรับการโอนเงินมูลค่าต่ำและการเปลี่ยนแปลงข้อมูลโปรไฟล์ ตั้งวงเงินทำธุรกรรมและตรวจสอบรายการเดินบัญชีเป็นประจำ
- รักษาความปลอดภัยของอุปกรณ์ ติดตั้งการอัปเดต ใช้ร้านแอปอย่างเป็นทางการ และหลีกเลี่ยงการติดตั้งเครื่องมือเข้าถึงระยะไกล เว้นแต่จะได้รับคำแนะนำจากช่างที่เชื่อถือได้ซึ่งคุณติดต่อด้วยตนเอง
- แจ้งเหตุโดยเร็ว หากสงสัยว่าข้อมูลหรือบัญชีถูกบุกรุก ให้โทรหาธนาคารทันทีและแจ้งความ การดำเนินการอย่างรวดเร็วอาจช่วยระงับหรือเรียกคืนเงินได้
คดีนี้ส่งสัญญาณอะไรถึงธนาคารและหน่วยงานกำกับดูแล
สถาบันการเงินดำเนินงานภายใต้มาตรฐานที่เข้มงวดด้านการรักษาความลับและความเสี่ยงทางเทคโนโลยี ในสิงคโปร์ กฎหมายการธนาคารกำหนดให้เก็บข้อมูลลูกค้าเป็นความลับ ยกเว้นในกรณีที่กำหนดไว้ ส่วนธนาคารกลางสิงคโปร์กำหนดความคาดหวังโดยละเอียดเกี่ยวกับการบริหารความเสี่ยงทางเทคโนโลยี ซึ่งรวมถึงการกำกับดูแลสิทธิ์เข้าถึง การติดตามกิจกรรม การตอบสนองต่อเหตุการณ์ และการอบรมด้านความปลอดภัย คดีที่เกี่ยวข้องกับการใช้ข้อมูลในทางมิชอบโดยคนในมักนำไปสู่การทบทวนกฎการเข้าถึงข้อมูล เกณฑ์การติดตาม และขั้นตอนการจัดการของพนักงาน
คดี UOB ตอกย้ำว่าคนในเพียงคนเดียวอาจทำให้ลูกค้าจำนวนมากตกอยู่ในความเสี่ยงได้ เมื่อความกลัวหรือการบีบบังคับมีอิทธิพลเหนือการอบรม คดียังแสดงให้เห็นว่าการควบคุมเหตุการณ์อย่างทันท่วงที การติดต่อลูกค้าโดยตรง และความโปร่งใสเกี่ยวกับมาตรการป้องกันช่วยสร้างความไว้วางใจหลังเกิดเหตุได้ การลงทุนอย่างต่อเนื่องเพื่อปลูกฝังวัฒนธรรมการตรวจสอบ เพิ่มความเข้มงวดในการควบคุมการค้นข้อมูลจำนวนมาก และพัฒนาขีดความสามารถในการตอบสนองอย่างรวดเร็ว จะช่วยให้มิจฉาชีพเปลี่ยนคนในให้กลายเป็นผู้สมรู้ร่วมคิดโดยไม่เต็มใจได้ยากขึ้น
ประเด็นสำคัญ
- อดีตพนักงาน UOB ถูกตัดสินว่ามีความผิด 14 กระทงตามกฎหมายว่าด้วยการใช้คอมพิวเตอร์ในทางมิชอบ และ 13 กระทงตามกฎหมายการธนาคาร จากการเปิดเผยข้อมูลลูกค้ากว่า 1,000 ราย
- เธอรวบรวมชื่อ เลขประจำตัว หมายเลขโทรศัพท์มือถือ และยอดเงินของลูกค้า แล้วส่งภาพผ่าน WhatsApp ให้แก่บุคคลที่แอบอ้างเป็นตำรวจจีน
- ผู้พิพากษาวินิจฉัยว่าเธอรู้กฎ ไม่ได้ตรวจสอบตัวตนของผู้โทร และลงมือทั้งที่เข้าใจว่าการกระทำดังกล่าวฝ่าฝืนนโยบายและกฎหมาย
- UOB ติดต่อลูกค้าที่ได้รับผลกระทบ ปิดการเข้าถึงบริการดิจิทัล เพิ่มการแจ้งเตือน และร่วมมือกับหน่วยงานต่าง ๆ ธนาคารระบุว่าไม่มีการเปิดเผยหมายเลขบัญชีและระบบยังปลอดภัย
- กำหนดพิจารณาโทษในเดือนธันวาคม บทลงโทษตามกฎหมายว่าด้วยการใช้คอมพิวเตอร์ในทางมิชอบและกฎหมายการธนาคารอาจรวมถึงการปรับและจำคุก
- กลโกงแอบอ้างเป็นเจ้าหน้าที่ยังคงแพร่หลาย หน่วยงานรัฐและธนาคารจะไม่ขอข้อมูลยืนยันตัวตนทางธนาคารหรือให้โอนเงินทางโทรศัพท์หรือแอปส่งข้อความ
- ลูกค้าลดความเสี่ยงได้ด้วยการตรวจสอบตัวตนผู้โทรด้วยตนเอง ปกป้องข้อมูลยืนยันตัวตน เปิดการแจ้งเตือนธุรกรรม และรีบรายงานกิจกรรมที่น่าสงสัย