การแจ้งเตือนบนโทรศัพท์และการยกระดับการเข้ารหัสมุ่งรับมือภัยคุกคามคนละรูปแบบ
สิงคโปร์กำลังพัฒนาโมเดล AI ตรวจจับกลโกงสำหรับโทรศัพท์ Android ควบคู่กับการวางแผนเปลี่ยนผ่านไปใช้การเข้ารหัสที่ออกแบบให้ทนทานต่อคอมพิวเตอร์ควอนตัมในอนาคต โดยกำหนดกรอบเวลาระยะยาว มาตรการที่ประกาศในงาน Singapore International Cyber Week เมื่อวันที่ 14 ตุลาคม 2026 ผสานการป้องกันการหลอกลวงที่ทำได้ทันทีเข้ากับการเตรียมพร้อมรับภัยคุกคามที่อาจต้องใช้เวลาหลายปีกว่าจะเกิดขึ้น
สารบัญ
- การแจ้งเตือนบนโทรศัพท์และการยกระดับการเข้ารหัสมุ่งรับมือภัยคุกคามคนละรูปแบบ
- โมเดลบนโทรศัพท์ตัดสินใจอย่างไรว่าเมื่อใดควรแจ้งเตือน
- เก็บบทสนทนาส่วนตัวไว้บนอุปกรณ์
- การหลอกลวงในพื้นที่ยังสร้างความเสียหายสูง แม้ยอดขาดทุนลดลง
- เหตุใดสิงคโปร์ต้องการให้ระบบป้องกันเชื่อมโยงกัน
- Fairwind มุ่งจัดการจุดอ่อนในระบบที่จำเป็นต่อการดำเนินงาน
- ความเสี่ยงจากควอนตัมต้องเตรียมรับมือก่อนเกิดความก้าวหน้าครั้งสำคัญ
- โครงสร้างพื้นฐานสำคัญมีเป้าหมายปี 2031
- เงินทุนตั้งต้นช่วยผลักดันการเปลี่ยนผ่านสู่การทดลองใช้งานจริง
- ประเด็นสำคัญ
สำนักงานเทคโนโลยีภาครัฐสิงคโปร์ (GovTech) กำลังร่วมมือกับ Google DeepMind พัฒนาโมเดลที่วิเคราะห์บทสนทนาบนอุปกรณ์ของผู้ใช้โดยตรง และแจ้งเตือนกลโกงที่อาจเกิดขึ้นโดยไม่ส่งข้อความส่วนตัวไปยังเซิร์ฟเวอร์ภายนอก ขณะเดียวกัน คาดว่าเจ้าของโครงสร้างพื้นฐานสารสนเทศสำคัญจะเปลี่ยนผ่านระบบรักษาความปลอดภัยควอนตัมให้แล้วเสร็จภายในปี 2031 และมีแผนจัดทำแนวทางที่ครอบคลุมขึ้นเพื่อช่วยให้องค์กรอื่นดำเนินการไปสู่เป้าหมายปี 2035
ขนาดความเสียหายจากการฉ้อโกงทำให้โครงการบนโทรศัพท์มีความเร่งด่วน ประกาศเรื่องระบบตรวจจับกลโกงของ Google DeepMind ระบุว่า กลโกงคิดเป็นสัดส่วนมากกว่าครึ่งของคดีอาชญากรรมที่มีการรายงานในสิงคโปร์ และสร้างความเสียหายมากกว่า 4 พันล้านดอลลาร์สิงคโปร์นับตั้งแต่ปี 2019 การหลอกลวงทางสังคม ซึ่งอาชญากรโน้มน้าวให้ผู้คนส่งมอบเงินหรือข้อมูลละเอียดอ่อนผ่านบทสนทนาที่น่าเชื่อถือ คิดเป็นสัดส่วนสูงสุดถึง 80% ของความเสียหาย
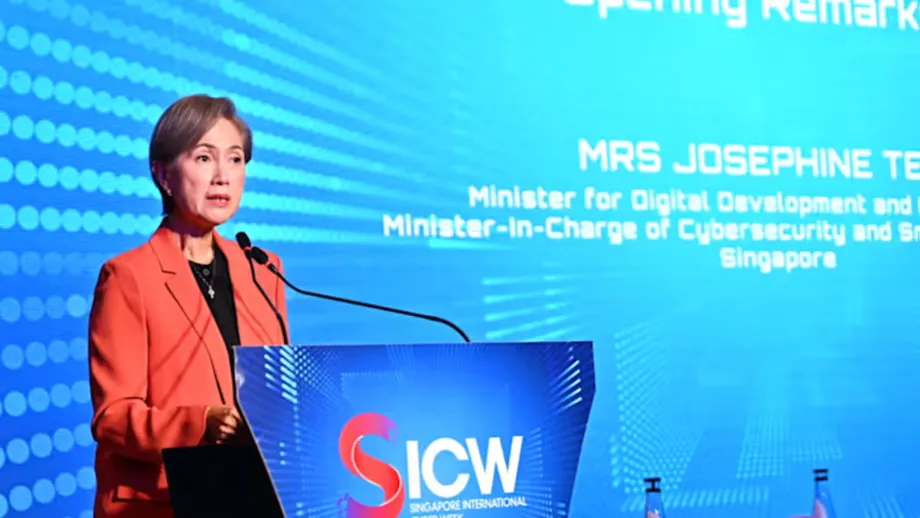
โจเซฟีน เตียว รัฐมนตรีว่าการกระทรวงการพัฒนาดิจิทัลและสารสนเทศ และรัฐมนตรีผู้กำกับดูแลด้านความมั่นคงปลอดภัยไซเบอร์และกลุ่ม Smart Nation กล่าวว่า การตรวจจับตั้งแต่เนิ่น ๆ อาจช่วยคุ้มครองผู้ใช้โดยไม่ละเมิดความเป็นส่วนตัวในการสนทนา
"หากอุปกรณ์ของเราจดจำสัญญาณของการชักจูงได้ตั้งแต่เนิ่น ๆ เราก็ช่วยให้ผู้ที่อาจตกเป็นเหยื่อหลีกเลี่ยงการสูญเสียเงินหรือข้อมูลรับรองบัญชีได้ โดยข้อความส่วนตัวยังคงอยู่บนอุปกรณ์ของพวกเขา" เธอกล่าว
ประกาศเหล่านี้มุ่งแก้จุดอ่อนคนละด้าน โมเดลตรวจจับกลโกงมีเป้าหมายเพื่อระบุการหลอกลวงระหว่างที่กำลังสนทนา ส่วนโครงการควอนตัมมุ่งเปลี่ยนระบบเข้ารหัสที่เปราะบางก่อนที่คอมพิวเตอร์ควอนตัมซึ่งมีประสิทธิภาพสูงพอจะคุกคามระบบเหล่านั้นได้
โมเดลบนโทรศัพท์ตัดสินใจอย่างไรว่าเมื่อใดควรแจ้งเตือน
Google DeepMind ระบุว่า ระบบใช้โมเดล Gemma ขนาดเล็กที่ปรับให้ตรวจจับบทสนทนาหลอกลวงซึ่งพบได้ทั่วไปในสิงคโปร์ แทนที่จะพึ่งพาเพียงลิงก์น่าสงสัยหรือเว็บไซต์อันตรายที่รู้จัก ระบบจะมองหารูปแบบการสนทนาที่บ่งชี้ว่ามีผู้กำลังถูกชักจูง
การออกแบบมีสองขั้นตอน ขั้นแรก ตัวจำแนกขนาดเล็กจะคัดกรองข้อความขาเข้าเพื่อค้นหาภัยคุกคามที่อาจเกิดขึ้นโดยใช้พลังงานน้อยที่สุด หากพบสิ่งน่าสงสัย โมเดล Gemma ที่ปรับแต่งแล้วจะประเมินข้อมูลบทสนทนาที่ครอบคลุมกว่าเดิม เพื่อตัดสินว่าควรแจ้งเตือนหรือไม่ หรือข้อสงสัยในขั้นแรกเป็นเพียงการแจ้งเตือนผิดพลาด
การแบ่งงานเช่นนี้สำคัญ เพราะโทรศัพท์มีแบตเตอรี่และกำลังประมวลผลจำกัด ตัวจำแนกคือโมเดลที่จัดข้อมูลออกเป็นหมวดหมู่ การใช้โมเดลขนาดเล็กสำหรับตรวจสอบเบื้องต้นช่วยให้ไม่ต้องเรียกใช้การวิเคราะห์บริบทที่ต้องใช้ทรัพยากรมากกับทุกข้อความ
เมื่อระบบตรวจพบการชักจูง ระบบจะแสดงคำเตือนบนอุปกรณ์เพื่อให้ผู้ใช้หยุดคิดก่อนเปิดเผยข้อมูลละเอียดอ่อนหรือโอนเงิน หน้าที่ที่ระบุไว้คือขัดจังหวะการตัดสินใจที่อาจก่อให้เกิดอันตราย ไม่ใช่ปิดกั้นการชำระเงินโดยอัตโนมัติหรือรับประกันว่าบทสนทนาปลอดภัย
โมเดลที่วางแผนไว้จะวิเคราะห์ข้อความในแอปส่งข้อความ เช่น WhatsApp และ Telegram Google ยังไม่ได้ประกาศวันเปิดตัว วิธีติดตั้ง หรือว่าจะติดตั้งมาเป็นฟีเจอร์มาตรฐานของ Android หรือไม่ ประกาศดังกล่าวยังไม่มีข้อมูลความแม่นยำในการตรวจจับ อัตราการแจ้งเตือนผิดพลาด หรือการใช้แบตเตอรี่ที่วัดได้ จึงยังไม่ตอบคำถามเชิงปฏิบัติเหล่านี้
เก็บบทสนทนาส่วนตัวไว้บนอุปกรณ์
แนวทางด้านความเป็นส่วนตัวขึ้นอยู่กับตำแหน่งที่ใช้วิเคราะห์ โดยปกติระบบตรวจจับอาจส่งข้อความไปยังเซิร์ฟเวอร์ระยะไกลเพื่อตรวจสอบ แต่ในกรณีนี้ โมเดลจะประมวลผลข้อมูลบทสนทนาในอุปกรณ์ จึงไม่จำเป็นต้องส่งข้อความส่วนตัวออกจากโทรศัพท์เพื่อประเมินว่าเป็นกลโกงหรือไม่
แนวทางนี้สอดคล้องกับบริการส่งข้อความที่ใช้การเข้ารหัสซึ่งอนุญาตให้เฉพาะคู่สนทนาอ่านข้อความได้ แทนที่จะกำหนดให้แพลตฟอร์มตรวจสอบข้อความบนเซิร์ฟเวอร์ของตน ระบบป้องกันที่เสนอจะทำงานในจุดที่ผู้ใช้อ่านข้อความได้อยู่แล้ว นั่นคือบนอุปกรณ์
Google DeepMind ระบุว่าการเข้าถึงบทสนทนาจะต้องได้รับความยินยอมจากผู้ใช้ และทั้ง Google กับรัฐบาลสิงคโปร์จะไม่สามารถเข้าถึงบทสนทนาของผู้ใช้ผ่านการนำโมเดลไปใช้งาน ข้อความเหล่านี้กล่าวถึงการออกแบบที่เสนอ ไม่ได้หมายความว่าฟีเจอร์ดังกล่าวเปิดให้ทุกคนใช้งานแล้ว
มาร์ก เฉิน ผู้อำนวยการฝ่ายความน่าเชื่อถือและความปลอดภัยของ GovTech กล่าวว่าความร่วมมือนี้มีเป้าหมายตรวจจับกลโกงแบบเจาะจงโดยไม่ต้องแลกกับความเป็นส่วนตัว
การต่อสู้กับกลโกงไม่ควรหมายถึงการต้องสละความเป็นส่วนตัว เรากำลังร่วมมือกับ Google DeepMind นำระบบป้องกันด้วย AI ขั้นสูงมาไว้บนอุปกรณ์ของประชาชนโดยตรง ซึ่งช่วยให้เราตรวจจับความพยายามหลอกลวงในพื้นที่ที่เจาะจงเป้าหมายสูงได้แบบเรียลไทม์ พร้อมรักษาการสื่อสารส่วนตัวให้เป็นความลับอย่างสมบูรณ์
Google DeepMind ยังแยกให้เห็นความแตกต่างระหว่างการฝึกโมเดลกับการนำไปใช้งาน การฝึกดำเนินการภายในสภาพแวดล้อม Google Cloud Platform ที่ GovTech บริหารจัดการ โดยแยกข้อมูลออกจากส่วนอื่น บริษัทระบุว่าการฝึกไม่ได้ใช้ข้อมูลส่วนตัวหรือข้อมูลที่ระบุตัวบุคคลได้ แต่ใช้ชุดข้อมูลนิรนามที่ได้จากรายงานกลโกงและแหล่งข่าวกรองแทน
การหลอกลวงในพื้นที่ยังสร้างความเสียหายสูง แม้ยอดขาดทุนลดลง
การฝึกโมเดลครอบคลุมการแอบอ้างเป็นหน่วยงานรัฐ ธนาคาร และบุคคลในท้องถิ่น ตลอดจนรูปแบบการหลอกลวงในภูมิภาค Google DeepMind ระบุว่าโมเดลทั่วไปอาจรับมือการหลอกลวงรูปแบบเฉพาะในท้องถิ่นได้ยาก จึงจำเป็นต้องปรับโมเดลให้แยกบทสนทนาทางสังคมทั่วไปออกจากการกดดันให้ส่งมอบเงินหรือข้อมูลรับรองบัญชี
การทดสอบใช้บทสนทนาจำลองและชุดข้อมูลภาษาท้องถิ่น รวมถึงบทสนทนาที่ออกแบบให้สะท้อนรูปแบบการพูดในพื้นที่ Google ระบุว่าจะฝึกโมเดลต่อเนื่องเมื่อกลวิธีของมิจฉาชีพเปลี่ยนไป เพื่อให้โมเดลยังใช้งานได้เมื่ออาชญากรปรับเปลี่ยนบทพูด แทนที่จะพึ่งพารายการวิธีการที่รู้จักซึ่งไม่เปลี่ยนแปลงไปตลอด
เตียวเล่าถึงอันตรายผ่านกรณีของผู้ประกอบวิชาชีพในท้องถิ่นรายหนึ่ง ซึ่งโอนเงินเกือบ 5 ล้านดอลลาร์สิงคโปร์หลังเข้าร่วมการประชุมเสมือนจริงที่จัดฉากขึ้น โดยดูเหมือนมีนายกรัฐมนตรีลอว์เรนซ์ หว่องและเจ้าหน้าที่ระดับสูงคนอื่นเข้าร่วมด้วย ตามคำกล่าวของเธอ อาชญากรใช้เทคโนโลยีดีปเฟกทำให้การประชุมดูน่าเชื่อถือ และนำเสนอการจ่ายเงินดังกล่าวว่าเป็นการสนับสนุนภารกิจสำคัญระดับโลก
ดีปเฟกคือเสียงหรือวิดีโอสังเคราะห์ที่เลียนแบบบุคคลจริง กรณีนี้ชี้ให้เห็นว่าเพียงความคุ้นเคยอาจไม่ใช่สัญญาณที่เชื่อถือได้เสมอไป อย่างไรก็ตาม กรณีดังกล่าวไม่ได้ยืนยันว่าโมเดลวิเคราะห์ข้อความที่เสนอมาจะตรวจจับการประชุมวิดีโอปลอมได้
ตัวเลขของตำรวจระบุว่า ในช่วงหกเดือนแรกของปี 2026 ความเสียหายจากกลโกงอยู่ที่ 410.6 ล้านดอลลาร์สิงคโปร์ จากคดีทั้งหมด 16,821 คดี จำนวนคดีลดลง 14.4% จากช่วงเดียวกันของปีก่อน ขณะที่ความเสียหายลดลง 17.9% แต่ความเสียหายยังเฉลี่ยราว 24,410 ดอลลาร์สิงคโปร์ต่อคดีที่มีการรายงาน โดยคำนวณจาก 410.6 ล้านดอลลาร์สิงคโปร์หารด้วย 16,821 ตัวเลขเฉลี่ยนี้ไม่ได้แสดงให้เห็นว่าความเสียหายกระจายตัวอย่างไร แต่สะท้อนให้เห็นว่าปัญหาที่ยังคงเหลือมีมูลค่าสูงเพียงใด
เหตุใดสิงคโปร์ต้องการให้ระบบป้องกันเชื่อมโยงกัน
โมเดลบนโทรศัพท์เป็นส่วนหนึ่งของการรับมือในวงกว้าง เตียวอธิบายเส้นทางของกลโกงที่อาจเริ่มจากโซเชียลมีเดีย ย้ายไปยังบริการส่งข้อความ ต่อด้วยการโทรศัพท์ และจบลงด้วยการโอนเงินผ่านสถาบันการเงิน แต่ละองค์กรอาจเห็นสัญญาณเตือนโดยไม่เห็นลำดับเหตุการณ์ทั้งหมด
เตียวกล่าวว่า การยกระดับการตรวจจับภายในแต่ละองค์กรเพียงอย่างเดียวไม่เพียงพอ หากระบบป้องกันเหล่านั้นไม่สามารถกระตุ้นให้หน่วยงานอื่นลงมือได้
ดังนั้น การทำให้องค์กรทุกแห่งหยุดกลโกงได้ดีขึ้นจึงยังไม่เพียงพอ เราต้องเชื่อมโยงระบบป้องกันเข้าด้วยกัน เพื่อให้สัญญาณเพียงจุดเดียวที่ตรวจพบในส่วนหนึ่งของระบบนิเวศสามารถกระตุ้นให้เกิดการดำเนินการในส่วนอื่นได้
สิงคโปร์ใช้ AI ตรวจสอบภัยคุกคามที่อยู่นอกเหนือจากบทสนทนาส่วนตัวอยู่แล้ว ระบบ Scam Analytics and Tactical Intervention System (SATIS) ของ GovTech และกองกำลังตำรวจสิงคโปร์ สแกนและประเมินเว็บไซต์มากกว่า 600,000 แห่งต่อวัน โดยประมวลผลแต่ละเว็บไซต์ภายในไม่กี่วินาที ระบบระงับเว็บไซต์อันตรายราว 20,000 แห่งต่อเดือน และขยายขอบเขตให้ครอบคลุมหมายเลขโทรศัพท์มือถือและแพลตฟอร์มออนไลน์ที่น่าสงสัย
ระบบทั้งสองทำหน้าที่ต่างกัน SATIS มุ่งจัดการโครงสร้างพื้นฐานที่มิจฉาชีพใช้ ส่วนโมเดลบนโทรศัพท์มองหาสัญญาณการชักจูงในบทสนทนา เมื่อนำมาพิจารณาร่วมกัน ทั้งสองระบบแสดงให้เห็นความแตกต่างระหว่างการกำจัดปลายทางอันตรายกับการเตือนใครบางคนก่อนตัดสินใจตามข้อความที่ดูน่าเชื่อถือ ยังไม่มีการประกาศกลไกโดยละเอียดว่าจะเชื่อมการแจ้งเตือนใหม่บนโทรศัพท์เข้ากับองค์กรอื่นอย่างไร
ความร่วมมือยังขยายไปนอกสิงคโปร์ด้วย แนวทางอาเซียนว่าด้วยนโยบายและแนวปฏิบัติที่ดีในการรับมือกลโกง ซึ่งสิงคโปร์เป็นผู้ริเริ่ม ได้รับความเห็นชอบจากประเทศสมาชิกเมื่อต้นปี 2026 ข้อเสนอในภาพกว้างของเตียวคือ ทั้งรัฐบาลที่ดำเนินการเพียงลำพังและแต่ละประเทศต่างไม่สามารถรับมือภัยคุกคามที่เคลื่อนย้ายข้ามบริการและพรมแดนได้อย่างเต็มที่
Fairwind มุ่งจัดการจุดอ่อนในระบบที่จำเป็นต่อการดำเนินงาน
เมื่อวันที่ 14 ตุลาคม Google ประกาศแยกต่างหากว่า สิงคโปร์จะเข้าร่วมโครงการ Fairwind ซึ่งเปิดให้รัฐบาลเข้าถึงเครื่องมือ AI ด้านความมั่นคงปลอดภัยไซเบอร์ขั้นสูง เพื่อค้นหา ตรวจสอบยืนยัน และแก้ไขช่องโหว่
Google ระบุว่าเครื่องมือเหล่านี้ช่วยลดงานที่เคยใช้เวลาหลายสัปดาห์ให้เหลือเพียงไม่กี่นาที เป้าหมายที่ระบุไว้คืออุดช่องโหว่ก่อนที่ผู้โจมตีจะฉวยโอกาสใช้ เพื่อลดความเสี่ยงที่ระบบและบริการสำคัญจะหยุดชะงัก
Fairwind และโมเดลตรวจจับกลโกงมุ่งแก้ปัญหาคนละด้าน Fairwind เกี่ยวข้องกับจุดอ่อนในซอฟต์แวร์และระบบ ส่วนโมเดลบนโทรศัพท์มุ่งจัดการความพยายามหลอกลวงบุคคลผ่านบทสนทนา แม้ซอฟต์แวร์ส่งข้อความจะทำงานตามที่ออกแบบไว้ก็ตาม
คำกล่าวอ้างเรื่องการเพิ่มความเร็วในการทำงานยังไม่มีผลลัพธ์โดยละเอียดสำหรับระบบของสิงคโปร์ประกอบ เป็นการอธิบายความสามารถที่โครงการมุ่งหวัง มากกว่าการระบุว่าการดำเนินงานของภาครัฐลดลงจากเดิมเท่าใด อย่างไรก็ตาม โครงการทั้งสองสะท้อนทางเลือกเชิงนโยบายเดียวกัน คือใช้ AI เพื่อการป้องกัน แทนที่จะละทิ้งเทคโนโลยีนี้เพียงเพราะอาชญากรก็ใช้ได้เช่นกัน
ความเสี่ยงจากควอนตัมต้องเตรียมรับมือก่อนเกิดความก้าวหน้าครั้งสำคัญ
มาตรการด้านควอนตัมมุ่งเน้นการเข้ารหัส ซึ่งเป็นเทคนิคทางคณิตศาสตร์ที่ใช้คุ้มครองข้อมูลและช่วยยืนยันว่าการสื่อสารและธุรกรรมดิจิทัลเชื่อถือได้หรือไม่ คอมพิวเตอร์ควอนตัมที่มีประสิทธิภาพสูงพออาจถอดรหัสวิธีการบางอย่างที่ใช้รักษาความปลอดภัยให้ธุรกรรมทางการเงิน การสื่อสารที่ละเอียดอ่อน และระบบดิจิทัลในปัจจุบันได้
การประมวลผลควอนตัมใช้หลักฟิสิกส์ควอนตัมในการคำนวณด้วยวิธีที่แตกต่างจากคอมพิวเตอร์ทั่วไป ประเด็นด้านความปลอดภัยไม่ใช่ว่าการเข้ารหัสทุกประเภทไม่ปลอดภัยแล้ว แต่คือวิธีการที่ใช้กันอย่างแพร่หลายบางอย่างอาจเปราะบางเมื่อเครื่องจักรมีขีดความสามารถถึงระดับที่จำเป็น
เตียวกล่าวว่ายังไม่แน่นอนว่าเหตุการณ์ดังกล่าวจะเกิดขึ้นเมื่อใด พร้อมอธิบายเหตุผลที่องค์กรควรเตรียมพร้อมตั้งแต่ตอนนี้
"เราไม่รู้ว่าสิ่งนี้จะเกิดขึ้นเมื่อใด แต่เรารู้ว่าเราต้องเตรียมพร้อม อาชญากรมีแรงจูงใจที่จะขโมยข้อมูลละเอียดอ่อนที่เข้ารหัสไว้แล้วตั้งแต่ตอนนี้ และเก็บไว้รอจนกว่าคอมพิวเตอร์ควอนตัมในอนาคตจะถอดรหัสได้" เธอกล่าว
ความเสี่ยงนี้เกิดขึ้นในปัจจุบันกับข้อมูลที่ต้องเก็บเป็นความลับไปอีกหลายปี ผู้โจมตีอาจรวบรวมข้อมูลที่เข้ารหัสในวันนี้ แล้วเก็บรักษาไว้จนกว่าเทคโนโลยีในอนาคตจะทำให้ถอดรหัสได้ ดังนั้นอายุการใช้งานที่ข้อมูลต้องเป็นความลับจึงสำคัญพอ ๆ กับความแข็งแกร่งของระบบป้องกันในปัจจุบัน
องค์กรขนาดใหญ่อาจต้องใช้เวลาหลายปีในการเปลี่ยนผ่าน โดยต้องประเมินความเสี่ยง จัดลำดับความสำคัญของข้อมูลและระบบ ระบุการเข้ารหัสที่เปราะบาง ประสานงานกับผู้จัดหา ทดสอบทางเลือก และทยอยปรับเปลี่ยน การรอจนยืนยันได้ว่ามีความก้าวหน้าครั้งสำคัญด้านควอนตัมอาจทำให้มีเวลาไม่พอสำหรับงานเหล่านี้
โครงสร้างพื้นฐานสำคัญมีเป้าหมายปี 2031
สำนักงานความมั่นคงปลอดภัยไซเบอร์สิงคโปร์ (CSA) ออกแนวทางกำหนดหมุดหมายการเปลี่ยนผ่านในเดือนมิถุนายนสำหรับเจ้าของโครงสร้างพื้นฐานสารสนเทศสำคัญ ซึ่งหมายถึงระบบคอมพิวเตอร์ที่รองรับบริการที่จำเป็น โดยคาดว่าเจ้าของระบบเหล่านี้จะดำเนินการเปลี่ยนผ่านให้แล้วเสร็จภายในปี 2031
ภาคส่วนที่ระบุไว้ประกอบด้วยพลังงาน น้ำ ธนาคารและการเงิน สาธารณสุข การขนส่ง เทคโนโลยีสารสนเทศและการสื่อสาร สื่อ ความมั่นคงและบริการฉุกเฉิน ตลอดจนรัฐบาล หากระบบเหล่านี้ขัดข้อง ผลกระทบอาจลุกลามไปไกลกว่าองค์กรที่ดำเนินงานระบบนั้น จึงเป็นเหตุผลที่โครงการเปลี่ยนผ่านให้ความสำคัญกับระบบเหล่านี้เป็นลำดับแรก
สิงคโปร์ยังมีแผนจัดทำแนวทางเพื่อช่วยให้องค์กรอื่น ๆ ดำเนินการเปลี่ยนผ่านไปสู่เป้าหมายปี 2035 เตียวกล่าวถึงองค์กรที่เก็บข้อมูลซึ่งต้องรักษาความลับไว้เป็นเวลาหลายปี ตลอดจนผู้ให้บริการสำคัญ เช่น บริการสื่อสารและธุรกรรมดิจิทัล ว่าเป็นตัวอย่างที่เกี่ยวข้อง
ไม่ควรมองเป้าหมายทั้งสองว่าเป็นข้อกำหนดเดียวกัน ความคาดหวังให้ดำเนินการภายในปี 2031 เชื่อมโยงกับแนวทางของ CSA สำหรับเจ้าของโครงสร้างพื้นฐานสำคัญ ส่วนปี 2035 เป็นเป้าหมายการเปลี่ยนผ่านในภาพกว้างสำหรับองค์กรอื่น ๆ ภายใต้แนวทางที่สิงคโปร์มีแผนจะออก ทั้งสองวันไม่ได้เป็นการคาดการณ์ว่าคอมพิวเตอร์ควอนตัมจะถอดรหัสระบบเข้ารหัสที่ใช้อยู่ได้เมื่อใด
เงินทุนตั้งต้นช่วยผลักดันการเปลี่ยนผ่านสู่การทดลองใช้งานจริง
เงินสนับสนุนเริ่มต้นด้านความมั่นคงปลอดภัยควอนตัมโครงการใหม่จะให้ทุนในช่วงเวลาจำกัด เพื่อช่วยให้องค์กรเปลี่ยนจากการวางแผนไปสู่การลงมือทำ เป้าหมายคือค้นหาความยากลำบากในทางปฏิบัติ ทดสอบแนวทางแก้ไขในสภาพแวดล้อมการทำงานจริง และสร้างประสบการณ์ก่อนขยายการใช้งานในวงกว้าง
ทุกองค์กรสามารถสมัครรับทุนได้ โดยให้ความสำคัญกับเจ้าของโครงสร้างพื้นฐานสารสนเทศสำคัญ โครงการนำร่องที่ได้รับทุนอาจใช้เวลาสูงสุดหกเดือน และดำเนินการภายในองค์กรหรือร่วมกับผู้ให้บริการโซลูชันก็ได้ โครงการระบุว่าดำเนินตั้งแต่วันที่ 1 พฤศจิกายนถึง 31 ตุลาคม 2027 แต่รายละเอียดทุนไม่ได้ระบุปีของวันเริ่มต้นไว้อย่างชัดเจน
โครงการที่ให้ความสำคัญประกอบด้วยการย้ายแอปพลิเคชันหรือระบบทั้งระบบ และการระบุพร้อมจัดทำบัญชีรายการการเข้ารหัส การจัดทำบัญชีหมายถึงการระบุว่ามีการใช้วิธีการเข้ารหัสตรงจุดใดบ้าง เพื่อให้องค์กรประเมินได้ว่าต้องเปลี่ยนอะไร และมีผู้จัดหาหรือระบบใดเกี่ยวข้อง
ลำดับเหตุการณ์ที่ประกาศไว้มีดังนี้
- มิถุนายน 2026: CSA ออกแนวทางกำหนดหมุดหมายการเปลี่ยนผ่านสำหรับเจ้าของโครงสร้างพื้นฐานสารสนเทศสำคัญ
- 14 ตุลาคม 2026: มีการประกาศโมเดลตรวจจับกลโกงบนโทรศัพท์ แผนการเปลี่ยนผ่านควอนตัมในวงกว้าง และความร่วมมือด้านความมั่นคงปลอดภัยไซเบอร์กับ Google ระหว่างงาน Singapore International Cyber Week
- 1 พฤศจิกายน: วันที่ระบุว่าโครงการเงินสนับสนุนด้านความมั่นคงปลอดภัยควอนตัมจะเริ่มต้น
- 31 ตุลาคม 2027: วันที่ระบุว่าโครงการเงินสนับสนุนจะสิ้นสุด โดยโครงการนำร่องแต่ละโครงการที่ได้รับทุนใช้เวลาสูงสุดหกเดือน
- 2031: กำหนดการเปลี่ยนผ่านที่คาดหวังสำหรับเจ้าของโครงสร้างพื้นฐานสารสนเทศสำคัญ
- 2035: เป้าหมายการเปลี่ยนผ่านในภาพกว้างสำหรับองค์กรอื่น ๆ ภายใต้แนวทางที่วางแผนไว้
ประกาศไม่ได้ระบุวงเงินสนับสนุน ส่วนโมเดล Android ก็ยังไม่มีการประกาศวันเปิดตัวเช่นกัน ในขณะนี้ ขั้นตอนเร่งด่วนคือการเปิดเผยรายละเอียดเพิ่มเติมเกี่ยวกับการติดตั้งและใช้ระบบป้องกันกลโกง ควบคู่กับโครงการนำร่องเชิงปฏิบัติเพื่อเตรียมองค์กรให้พร้อมเปลี่ยนผ่านระบบเข้ารหัส
ประเด็นสำคัญ
- GovTech และ Google DeepMind กำลังพัฒนาโมเดลตรวจจับกลโกงบน Android ที่วิเคราะห์บทสนทนาภายในอุปกรณ์และแจ้งเตือนผู้ใช้เมื่อพบการชักจูง
- การออกแบบกำหนดให้ต้องได้รับความยินยอมจากผู้ใช้ และมุ่งเก็บบทสนทนาส่วนตัวไว้บนอุปกรณ์
- สิงคโปร์มีความเสียหายจากกลโกง 410.6 ล้านดอลลาร์สิงคโปร์ จาก 16,821 คดีในช่วงครึ่งแรกของปี 2026 แม้ตัวเลขจะลดลงจากปีก่อน
- โครงการ Fairwind ของ Google จะเปิดให้สิงคโปร์เข้าถึงเครื่องมือ AI ซึ่งมุ่งค้นหา ตรวจสอบยืนยัน และแก้ไขช่องโหว่ด้านความมั่นคงปลอดภัยไซเบอร์ได้เร็วขึ้น
- คาดว่าเจ้าของโครงสร้างพื้นฐานสารสนเทศสำคัญจะเปลี่ยนผ่านระบบรักษาความปลอดภัยควอนตัมให้เสร็จภายในปี 2031 โดยมีเป้าหมายในภาพกว้างสำหรับองค์กรอื่น ๆ ในปี 2035
- เงินสนับสนุนโครงการใหม่จะช่วยสนับสนุนการทดลองใช้งานจริงด้านความมั่นคงปลอดภัยควอนตัม ซึ่งใช้เวลาสูงสุดหกเดือน และให้ความสำคัญกับเจ้าของโครงสร้างพื้นฐานสำคัญ