สัญญาภาครัฐห้ามนำข้อมูลไปฝึก AI และกำหนดให้ลบข้อมูล
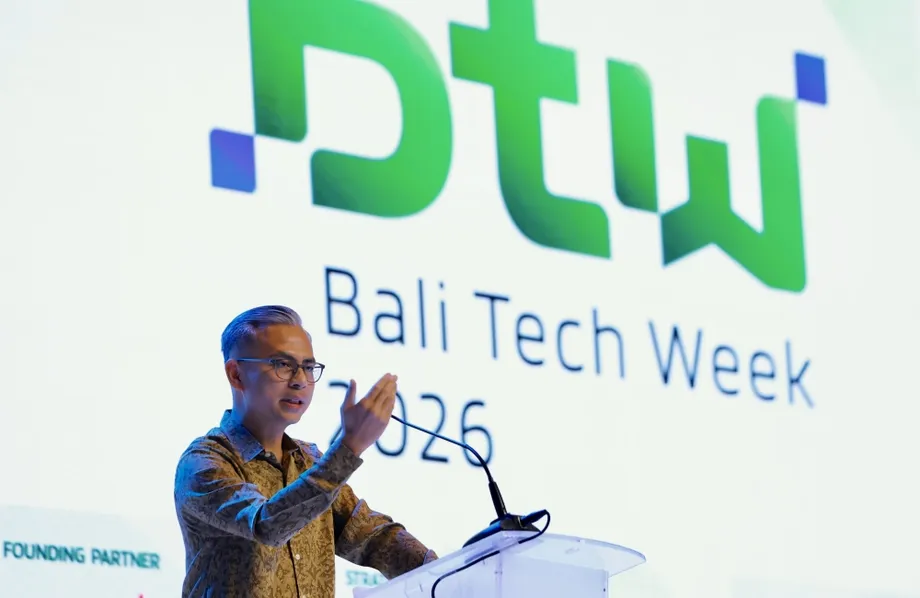
มาเลเซียห้ามบริษัทที่ให้บริการปัญญาประดิษฐ์แก่รัฐบาลนำข้อมูลของรัฐบาลหรือข้อมูลสาธารณะไปฝึกโมเดลของตน โกบินด์ ซิงห์ เดโอ รัฐมนตรีดิจิทัล กล่าวในการตอบกระทู้เป็นลายลักษณ์อักษรต่อรัฐสภาเมื่อวันที่ 20 ตุลาคม 2026 ข้อห้ามนี้ระบุไว้ในสัญญาจัดซื้อบริการ AI ของรัฐบาลทุกฉบับ ซึ่งกำหนดให้ผู้ให้บริการลบข้อมูลหลังประมวลผลเสร็จด้วย
สารบัญ
- สัญญาภาครัฐห้ามนำข้อมูลไปฝึก AI และกำหนดให้ลบข้อมูล
- ข้อมูลภาครัฐแต่ละประเภทจัดเก็บที่ใดได้บ้าง
- กุญแจเข้ารหัสยังอยู่ภายใต้การควบคุมของรัฐบาล
- ใครเข้าถึงระบบของรัฐบาลได้บ้าง
- หน่วยงานต้องลดปริมาณข้อมูลก่อนประมวลผลด้วย AI
- เปิดตัวกรอบแนวทางเมื่อเดือนกุมภาพันธ์ 2025
- การส่งข้อมูลของภาคเอกชนอยู่ภายใต้กฎหมายอีกชุดหนึ่ง
- ร่างกฎหมาย AI ที่เสนอจะครอบคลุมเรื่องใดบ้าง
- ประเด็นสำคัญ
โกบินด์ตอบคำถามของอาหมัด ฟัดลี ชารี ส.ส. จากพรรคเปอริกาตัน นาซิออนัล เขตปาเซอร์มัส ซึ่งถามว่าข้อมูลที่บริษัทคลาวด์และ AI รวมถึงผู้ให้บริการต่างชาติ นำไปจัดการยังคงอยู่ภายใต้การควบคุมของมาเลเซียได้อย่างไร คำตอบของเขาระบุมาตรการควบคุมสถานที่จัดเก็บ การเข้ารหัส การเข้าถึงระบบของรัฐบาล และการนำข้อมูลกลับมาใช้โดยผู้ให้บริการ AI
ความแตกต่างในทางปฏิบัติอยู่ที่การใช้ข้อมูลเพื่อทำงานให้รัฐบาล กับการนำข้อมูลไปพัฒนาโมเดล AI ของผู้ให้บริการ หน่วยงานอาจต้องใช้ระบบ AI ประมวลผลข้อมูลเพื่อให้บริการเฉพาะอย่าง แต่ภายใต้ข้อจำกัดในสัญญาที่โกบินด์กล่าวถึง ผู้ให้บริการจะนำข้อมูลนั้นไปใช้ฝึกโมเดลของตนหรือเก็บไว้หลังประมวลผลเสร็จไม่ได้
การฝึกโมเดลคือกระบวนการที่ AI เรียนรู้รูปแบบจากตัวอย่าง ส่วนการประมวลผลคือการใช้ระบบทำงานโดยอาศัยข้อมูลที่ได้รับ การแยกสองกิจกรรมนี้ออกจากกันทำให้หน่วยงานมีฐานตามสัญญาในการควบคุมการจัดการข้อมูลหลังส่งให้ผู้ให้บริการ
โกบินด์กล่าวด้วยว่า กระทรวงดิจิทัลกำลังร่างร่างกฎหมายกำกับดูแล AI เพื่อกำหนดความรับผิดชอบตลอดวงจรชีวิตของระบบ AI มาตรการที่ระบุไว้แล้วดำเนินการผ่านสัญญาภาครัฐ คำสั่งด้านความมั่นคงปลอดภัย และแนวทางสำหรับภาครัฐ ส่วนกฎหมายที่เสนอจะวางกรอบความรับผิดชอบที่ครอบคลุมยิ่งขึ้น
ข้อมูลภาครัฐแต่ละประเภทจัดเก็บที่ใดได้บ้าง
กฎการจัดเก็บข้อมูลของมาเลเซียขึ้นอยู่กับระดับความอ่อนไหวของข้อมูล โกบินด์กล่าวว่า ข้อมูลที่จัดชั้นเป็นความลับหรือความลับสูงสุดต้องอยู่ในศูนย์ข้อมูลของรัฐบาล ส่วนข้อมูลลับและข้อมูลจำกัดการเข้าถึงจัดเก็บได้เฉพาะในสภาพแวดล้อมคลาวด์ส่วนตัวหรือคลาวด์แบบผสมที่ตั้งอยู่ในมาเลเซีย ข้อมูลภาครัฐที่เปิดเผยได้และไม่อ่อนไหวเท่านั้นที่จัดเก็บในบริการคลาวด์ต่างประเทศได้
บริการคลาวด์จัดเก็บหรือประมวลผลข้อมูลบนโครงสร้างพื้นฐานคอมพิวเตอร์ที่เข้าถึงผ่านเครือข่าย คลาวด์ส่วนตัวสงวนไว้สำหรับองค์กรใดองค์กรหนึ่ง ส่วนคลาวด์แบบผสมผสานสภาพแวดล้อมคอมพิวเตอร์ที่แยกจากกันเข้าด้วยกัน ภายใต้แนวทางที่โกบินด์อธิบาย การจัดชั้นเอกสารของรัฐบาลเป็นตัวกำหนดตัวเลือกในการจัดเก็บที่หน่วยงานใช้ได้
- ข้อมูลลับและความลับสูงสุด: ต้องอยู่ในศูนย์ข้อมูลของรัฐบาล ไม่ใช่บริการคลาวด์
- ข้อมูลลับและข้อมูลจำกัดการเข้าถึง: จัดเก็บได้ในสภาพแวดล้อมคลาวด์ส่วนตัวหรือคลาวด์แบบผสมที่ตั้งอยู่ในมาเลเซีย
- ข้อมูลเปิดเผยได้และไม่อ่อนไหว: จัดเก็บในสภาพแวดล้อมคลาวด์ต่างประเทศได้
ดังนั้น การตัดสินใจแรกของหน่วยงานที่เลือกผู้ให้บริการจึงต้องพิจารณาตัวข้อมูลก่อน ความสามารถของผู้ให้บริการในการประมวลผลข้อมูลไม่ได้เป็นตัวกำหนดสถานที่จัดเก็บ หน่วยงานต้องเลือกวิธีจัดเก็บให้สอดคล้องกับชั้นความมั่นคงปลอดภัยก่อนใช้บริการ
กุญแจเข้ารหัสยังอยู่ภายใต้การควบคุมของรัฐบาล
ข้อมูลของรัฐบาลต้องได้รับการเข้ารหัสทั้งขณะจัดเก็บและขณะส่งผ่านระหว่างระบบ ตามนโยบายการเข้ารหัสแห่งชาติ โกบินด์กล่าว มาตรการเหล่านี้เรียกโดยทั่วไปว่าการเข้ารหัสขณะจัดเก็บและการเข้ารหัสขณะส่งผ่าน
การเข้ารหัสเปลี่ยนข้อมูลที่อ่านได้ให้เป็นข้อมูลรหัส กุญแจเข้ารหัสใช้ถอดรหัสกลับเป็นข้อมูลที่อ่านได้ โกบินด์กล่าวว่า สำหรับระบบและข้อมูลชั้นความลับ รัฐบาลเป็นเจ้าของและควบคุมกุญแจเหล่านี้ โดยมีเป้าหมายเพื่อป้องกันไม่ให้ผู้ให้บริการต่างชาติอ่านเนื้อหาได้โดยอิสระ รวมถึงกรณีที่หน่วยงานของประเทศอื่นร้องขอข้อมูล
กฎการจัดเก็บและการควบคุมกุญแจแก้ปัญหาคนละด้านของเรื่องเดียวกัน กฎการจัดเก็บกำหนดว่าข้อมูลอยู่ที่ใดได้ ส่วนการเป็นเจ้าของกุญแจกำหนดว่าใครมีเครื่องมืออ่านข้อมูลที่เข้ารหัสได้ รัฐบาลระบุว่า สำหรับข้อมูลชั้นความลับ รัฐบาลยังคงควบคุมเรื่องนี้ควบคู่ไปกับข้อจำกัดด้านสถานที่จัดเก็บ
ใครเข้าถึงระบบของรัฐบาลได้บ้าง
บริษัทที่ได้รับแต่งตั้งให้ให้บริการแก่รัฐบาลต้องผ่านการตรวจสอบด้านความมั่นคงปลอดภัย โกบินด์กล่าวว่า การเข้าถึงระบบของรัฐบาลกำหนดตามบทบาทของแต่ละคน ต้องยืนยันตัวตนมากกว่าหนึ่งปัจจัย และมีการบันทึกไว้เพื่อการตรวจสอบ
การกำหนดสิทธิ์ตามบทบาทหมายถึงสิทธิ์ของแต่ละคนขึ้นอยู่กับงานที่ได้รับอนุญาตให้ทำ การยืนยันตัวตนหลายปัจจัยกำหนดให้ใช้มากกว่ารหัสผ่านเพียงอย่างเดียว เช่น การตรวจสอบความปลอดภัยเพิ่มเติม ส่วนบันทึกการตรวจสอบจะเก็บประวัติการเข้าถึงไว้ให้ตรวจดูภายหลัง
ข้อกำหนดเหล่านี้ขยายการคุ้มครองให้ครอบคลุมมากกว่าสถานที่ตั้งของเซิร์ฟเวอร์ แม้ระบบจะตั้งอยู่ในมาเลเซีย ก็ยังต้องมีมาตรการควบคุมว่าใครเข้าถึงได้ เข้าถึงข้อมูลใดได้ และมีกิจกรรมใดเกิดขึ้นบ้าง การตรวจสอบผู้ให้บริการ การจำกัดสิทธิ์ และบันทึกการเข้าถึงเป็นส่วนหนึ่งของเงื่อนไขที่รัฐบาลกำหนดสำหรับการจัดการข้อมูล
หน่วยงานต้องลดปริมาณข้อมูลก่อนประมวลผลด้วย AI
โกบินด์กล่าวว่า แนวทางการนำ AI มาใช้ในภาครัฐ หรือ GPAISA กำหนดให้หน่วยงานลดปริมาณข้อมูลที่ใช้ และปกปิดหรือทำให้ข้อมูลไม่สามารถระบุตัวบุคคลได้ก่อนประมวลผลด้วยระบบ AI การลดปริมาณข้อมูลหมายถึงการใช้ข้อมูลเท่าที่จำเป็นสำหรับงานนั้น ส่วนการปกปิดหรือทำให้ข้อมูลไม่สามารถระบุตัวบุคคลได้จะช่วยลดความเสี่ยงที่ข้อมูลจะเปิดเผยตัวตนของบุคคล
แนวทาง AI สำหรับภาครัฐของกรมดิจิทัลแห่งชาติครอบคลุมการปฏิบัติตามกฎหมายและนโยบายของมาเลเซีย หลักจริยธรรม AI 7 ประการ ความรับผิดชอบของบุคคลและองค์กรที่เกี่ยวข้องกับ AI ขั้นตอนการนำมาใช้ และการบริหารความเสี่ยง ภาคผนวกประกอบด้วยกรณีศึกษาการใช้ AI ในภาครัฐทั้งในมาเลเซียและต่างประเทศ พร้อมแบบประเมินตนเองด้านการปฏิบัติตามหลักจริยธรรม
รายงานโครงการริเริ่มด้าน AIของกรมระบุว่า GPAISA เป็นแนวทางอ้างอิงสำหรับหน่วยงานภาครัฐ เพื่อให้มั่นใจว่าใช้ AI อย่างมีจริยธรรม โปร่งใส และมีความรับผิดชอบ รายงานระบุว่าแนวทางนี้มุ่งยกระดับการให้บริการ เสริมประสิทธิภาพการดำเนินงานของรัฐบาล และส่งเสริมนวัตกรรมที่อาศัยเทคโนโลยีใหม่ ในปี 2025 กรมให้บริการคำปรึกษาทางเทคนิคแก่หน่วยงานภาครัฐ 40 ครั้ง เพื่อช่วยประสานนโยบายและแนวปฏิบัติด้าน AI
กรอบแนวทางนี้กำหนดความรับผิดชอบของหน่วยงานควบคู่ไปกับผู้ให้บริการ ก่อนส่งข้อมูลให้บริการ AI หน่วยงานต้องพิจารณาว่างานนั้นต้องใช้ข้อมูลมากน้อยเพียงใด และจะปกป้องรายละเอียดที่ระบุตัวบุคคลได้อย่างไร จากนั้นสัญญาจะกำกับการใช้และการลบข้อมูลที่ผู้ให้บริการได้รับ
ส่วนการประเมินจริยธรรมและการบริหารความเสี่ยงยังทำให้การจัดการข้อมูลเป็นส่วนหนึ่งของการพิจารณาโดยรวมว่าจะใช้ระบบ AI หรือไม่ และจะใช้อย่างไร การจัดซื้อเป็นเพียงขั้นตอนหนึ่งของการตัดสินใจดังกล่าว การเตรียมข้อมูลและความรับผิดชอบต่อบริการที่เกิดขึ้นยังเป็นหน้าที่ของหน่วยงาน
เปิดตัวกรอบแนวทางเมื่อเดือนกุมภาพันธ์ 2025
แถลงการณ์เปิดตัวแนวทางของกระทรวงดิจิทัลระบุว่า มีการเปิดตัว GPAISA เมื่อวันที่ 27 กุมภาพันธ์ 2025 ที่โรงแรมเลอ เมอริเดียน ในปุตราจายา กรมดิจิทัลแห่งชาติพัฒนาแนวทางนี้ร่วมกับ Malaysia Digital Economy Corporation เพื่อใช้เป็นเอกสารอ้างอิงเฉพาะสำหรับหน่วยงานภาครัฐ
โกบินด์เป็นประธานในพิธีเปิดร่วมกับดาโต๊ะ โมห์ด ไชฟุล บิน อิบราฮิม รองอธิบดีกรมบริการสาธารณะฝ่ายปฏิบัติการ งานดังกล่าวมีหัวหน้าหน่วยงานรัฐบาล หัวหน้าเจ้าหน้าที่ดิจิทัล ผู้จัดการเทคโนโลยีภาครัฐ และผู้เข้าร่วมจากภาคอุตสาหกรรม โดยมีการบรรยายเกี่ยวกับกรณีการใช้ AI ของรัฐบาล จริยธรรม และการกำกับดูแล
แนวทางนี้ประกอบด้วย 6 บทและภาคผนวก 3 ส่วน โดยเผยแพร่ก่อนที่โกบินด์จะชี้แจงต่อรัฐสภาในเดือนตุลาคม 2026 เกี่ยวกับข้อจำกัดในสัญญาและการร่างกฎหมาย AI ที่เสนอ วันสำคัญมีดังนี้
- 2024: แก้ไขพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2553 ซึ่งโกบินด์อ้างถึงในการชี้แจงเรื่องการส่งข้อมูลส่วนบุคคลไปต่างประเทศ
- 27 กุมภาพันธ์ 2025: เปิดตัวแนวทาง AI สำหรับภาครัฐที่ปุตราจายา
- 20 ตุลาคม 2026: โกบินด์ตอบกระทู้เป็นลายลักษณ์อักษรต่อรัฐสภา ชี้แจงเงื่อนไขในสัญญา AI ของรัฐบาล กฎการจัดเก็บ และการดำเนินงานเกี่ยวกับร่างกฎหมายกำกับดูแล AI
การส่งข้อมูลของภาคเอกชนอยู่ภายใต้กฎหมายอีกชุดหนึ่ง
สำหรับข้อมูลส่วนบุคคลที่ธุรกิจเอกชนจัดการ โกบินด์อ้างถึงมาตรา 129 ของพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2553 ซึ่งแก้ไขเพิ่มเติมในปี 2024 เขากล่าวว่า ข้อกำหนดสำหรับการส่งข้อมูลไปต่างประเทศรวมถึงการได้รับความยินยอมจากเจ้าของข้อมูล และการที่กฎหมายในเขตอำนาจปลายทางต้องมีหลักเกณฑ์เทียบเคียงกับกฎหมาย PDPA ของมาเลเซีย
การส่งข้อมูลข้ามพรมแดนอาจเกิดขึ้นเมื่อธุรกิจส่งข้อมูลส่วนบุคคลไปยังบริการคลาวด์ที่ตั้งอยู่ในต่างประเทศ คำชี้แจงของโกบินด์จัดให้การส่งข้อมูลดังกล่าวอยู่ภายใต้กรอบกฎหมายคุ้มครองข้อมูลส่วนบุคคล ขณะที่ข้อมูลของรัฐบาลอยู่ภายใต้การจัดชั้นข้อมูลและมาตรการความมั่นคงปลอดภัยที่เขาอธิบายแยกต่างหาก
ความแตกต่างนี้สำคัญต่อผู้ที่มีข้อมูลถูกจัดการทั้งโดยหน่วยงานภาครัฐและธุรกิจ เงื่อนไขการจัดซื้อของรัฐบาลกำกับผู้ให้บริการที่ทำงานตามสัญญา AI ของรัฐ ส่วนธุรกิจเอกชนที่จัดการข้อมูลส่วนบุคคลต้องพิจารณากฎของ PDPA เมื่อส่งข้อมูลดังกล่าวไปยังอีกประเทศหนึ่ง
ร่างกฎหมาย AI ที่เสนอจะครอบคลุมเรื่องใดบ้าง
โกบินด์กล่าวว่า กระทรวงดิจิทัลกำลังร่างร่างกฎหมายกำกับดูแล AI ซึ่งมุ่งกำหนดให้ผู้ให้บริการเทคโนโลยีรับผิดชอบตลอดวงจรชีวิตของระบบ AI โดยระบุว่าจะครอบคลุมเรื่องคุณภาพข้อมูล ความโปร่งใส และความสามารถในการอธิบายการทำงาน ไม่มีการระบุวันเสนอร่างกฎหมายต่อรัฐสภา และคำตอบไม่ได้แจกแจงบทลงโทษที่เสนอหรือโครงสร้างการบังคับใช้โดยละเอียด
คุณภาพข้อมูลเกี่ยวข้องกับข้อมูลที่ระบบใช้ รวมถึงความถูกต้องและความเหมาะสมกับงานนั้น ความโปร่งใสหมายถึงการมองเห็นกระบวนการพัฒนาและใช้งานระบบ ส่วนความสามารถในการอธิบายหมายถึงการทำให้ผลลัพธ์หรือการตัดสินใจของระบบเป็นที่เข้าใจได้สำหรับผู้คน ประเด็นเหล่านี้ขยายความรับผิดชอบให้ครอบคลุมมากกว่าการจัดซื้อบริการ AI ในขั้นต้น
มาตรการดังกล่าวเกิดขึ้นในช่วงที่มาเลเซียขยายโครงสร้างพื้นฐานด้านคอมพิวเตอร์ การปรับเปลี่ยนการใช้ที่ดินสวนปาล์มเพื่อสร้างศูนย์ข้อมูลและสวนพลังงานแสงอาทิตย์ ทำให้กลุ่มธุรกิจน้ำมันปาล์มรายใหญ่เข้ามาในภาคธุรกิจนี้ ตัวเลขก่อนหน้านี้ประเมินว่าความต้องการไฟฟ้าจากศูนย์ข้อมูลอาจสูงอย่างน้อย 5 กิกะวัตต์ภายในปี 2035 หรือเกือบ 20 เปอร์เซ็นต์ของกำลังผลิตไฟฟ้าทั้งประเทศในขณะนั้น ขณะที่รัฐบาลตั้งเป้าให้มีศูนย์ข้อมูลเปิดดำเนินการ 81 แห่งภายในปี 2035
สำหรับหน่วยงานและผู้ให้บริการ การขยายตัวดังกล่าวทำให้กฎเรื่องการใช้งานที่อนุญาตมีความสำคัญในทางปฏิบัติ การเพิ่มขีดความสามารถในการจัดเก็บและประมวลผลข้อมูลเปิดทางเลือกสำหรับบริการดิจิทัลมากขึ้น แต่สัญญาภาครัฐ การจัดชั้นข้อมูล กุญแจเข้ารหัส และมาตรการควบคุมการเข้าถึง จะเป็นตัวกำหนดว่าหน่วยงานใช้ทางเลือกใดได้ และผู้ให้บริการนำข้อมูลไปทำอะไรได้บ้าง
ประเด็นสำคัญ
- สัญญา AI ของรัฐบาลห้ามผู้ให้บริการนำข้อมูลของรัฐบาลหรือข้อมูลสาธารณะไปฝึกโมเดล และกำหนดให้ลบข้อมูลหลังประมวลผลเสร็จ
- ข้อมูลลับและความลับสูงสุดต้องอยู่ในศูนย์ข้อมูลของรัฐบาล ส่วนข้อมูลลับและข้อมูลจำกัดการเข้าถึงอาจจัดเก็บในคลาวด์ส่วนตัวหรือคลาวด์แบบผสมภายในประเทศ
- ข้อมูลภาครัฐที่เปิดเผยได้และไม่อ่อนไหวเท่านั้นที่จัดเก็บในสภาพแวดล้อมคลาวด์ต่างประเทศได้
- รัฐบาลควบคุมกุญแจเข้ารหัสสำหรับระบบและข้อมูลชั้นความลับ ขณะที่ผู้ให้บริการต้องผ่านการตรวจสอบด้านความมั่นคงปลอดภัยและอยู่ภายใต้มาตรการควบคุมการเข้าถึง
- ภายใต้ GPAISA หน่วยงานภาครัฐต้องลดปริมาณข้อมูลและปกปิดหรือทำให้ข้อมูลไม่สามารถระบุตัวบุคคลได้ก่อนประมวลผลด้วย AI
- กำลังร่างร่างกฎหมายกำกับดูแล AI เพื่อกำหนดความรับผิดชอบและครอบคลุมคุณภาพข้อมูล ความโปร่งใส และความสามารถในการอธิบายการทำงาน