คำสั่งสั้น ๆ ตามด้วยไฟล์ข้อมูลส่วนบุคคล
บริษัท S&J ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยไซเบอร์ของญี่ปุ่นสาธิตว่า เอเจนต์ปัญญาประดิษฐ์ที่เชื่อมโยงกับการโจมตีทางไซเบอร์ต่อบริษัทญี่ปุ่น สามารถรวบรวมข้อมูลส่วนบุคคลสมมติจากเว็บไซต์ทดสอบได้ภายในเวลาประมาณ 15 วินาที การทดสอบแสดงให้เห็นว่าเครื่องมืออัตโนมัติสามารถใช้ช่องโหว่ด้านความปลอดภัยเล็กน้อยเพื่อเข้าถึงฐานข้อมูลได้รวดเร็วเพียงใด
สารบัญ
- คำสั่งสั้น ๆ ตามด้วยไฟล์ข้อมูลส่วนบุคคล
- ARTEX เปลี่ยนคำสั่งให้เป็นการลงมือทำอย่างไร
- สิ่งที่ผู้ตรวจสอบพบในญี่ปุ่น
- ข้อมูลเพิ่มเติมจากการสอบสวนในเกาหลีใต้
- จากการเปิดเผยสู่สาธารณะไปจนถึงการถอนตัว
- คลื่นการรั่วไหลวงกว้างสร้างความเสียหายอย่างเป็นรูปธรรม
- เหตุใดจุดอ่อนเล็กน้อยจึงต้องได้รับการแก้ไขเร็วขึ้น
- ญี่ปุ่นตรวจสอบผู้โจมตีและบทบาทของ AI
- ประเด็นสำคัญ
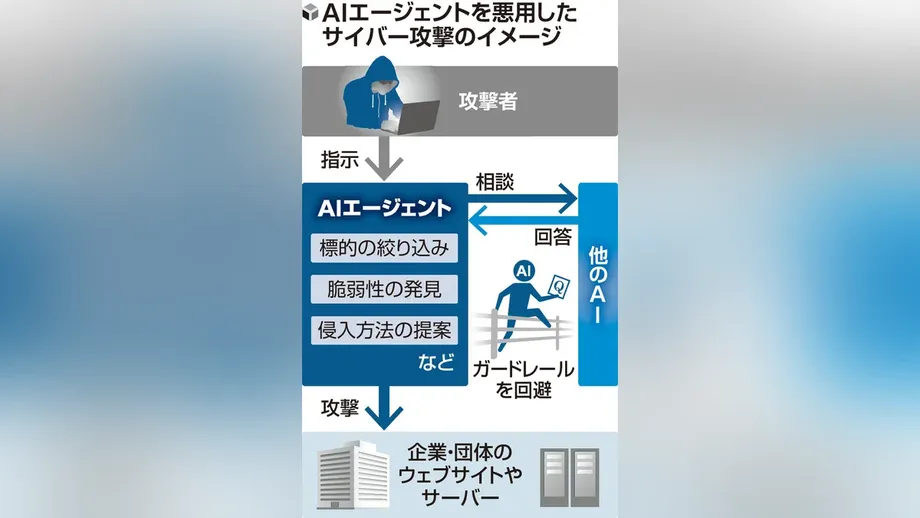
S&J ได้เครื่องมือภาษาจีนชื่อ ARTEX จากเว็บไซต์สาธารณะเมื่อวันที่ 7 ตุลาคม และเชื่อมต่อกับ Claude AI ของ Anthropic เพื่อขอคำปรึกษา ผู้ควบคุมสั่งเป็นภาษาญี่ปุ่นสั้น ๆ ให้ตรวจสอบช่องโหว่ในเว็บไซต์จำลองและรวบรวมข้อมูลส่วนบุคคล
ประมาณ 15 วินาทีต่อมา ARTEX รายงานว่ารวบรวมข้อมูลเสร็จแล้ว ไฟล์ที่ได้มีข้อมูลผู้ใช้สมมติซึ่งจัดเก็บอยู่บนเว็บไซต์ S&J ระบุว่าเว็บไซต์มีมาตรการรักษาความปลอดภัยตามมาตรฐาน แต่เอเจนต์พบช่องโหว่เล็กน้อยที่เปิดทางให้ดึงข้อมูลออกมาได้
การสาธิตนี้เกิดขึ้นควบคู่กับการสอบสวนวงกว้างเกี่ยวกับการโจมตีที่มุ่งเป้าไปยังบริษัทญี่ปุ่นราว 80 แห่ง บริษัท GMO Cybersecurity by Ierae ซึ่งเป็นบริษัทในเครือ GMO Internet Group พบ ARTEX บนเซิร์ฟเวอร์ต่างประเทศที่ใช้โจมตีธุรกิจในภาคประกันภัย การเงิน โลจิสติกส์ ค้าปลีก และอุตสาหกรรมอื่น ๆ เป้าหมายที่ระบุได้ 8 แห่งเปิดเผยต่อสาธารณะว่าถูกเจาะระบบหรือถูกโจมตีระหว่างวันที่ 18 กันยายนถึง 18 ตุลาคม
โนบุโอะ มิว่า ประธาน S&J กล่าวว่า งานที่อาจใช้เวลาหลายวันหากทำโดยคน สามารถเสร็จได้ในไม่กี่วินาทีหรือนาทีด้วย AI เขาเรียกร้องให้บริษัทต่าง ๆ ตั้งสมมติฐานว่าผู้โจมตีอาจใช้เอเจนต์ AI และนำเทคโนโลยีนี้มาใช้ในการป้องกันของตนเอง รวมถึงเฝ้าระวังฐานข้อมูลที่มีข้อมูลส่วนบุคคลอย่างใกล้ชิดยิ่งขึ้น
การทดสอบใช้เว็บไซต์จำลองและข้อมูลสมมติ ส่วนการสอบสวนบริษัทต่าง ๆ เกี่ยวข้องกับระบบจริงและข้อมูลลูกค้า ซึ่งอาจส่งผลให้ข้อมูลประจำตัวถูกขโมย เพิ่มความเสี่ยงต่อการฉ้อโกง และทำให้บริการหยุดชะงัก
ARTEX เปลี่ยนคำสั่งให้เป็นการลงมือทำอย่างไร
ARTEX พัฒนาขึ้นเป็นเครื่องมือทดสอบเจาะระบบ ซึ่งเป็นซอฟต์แวร์ที่พยายามเข้าถึงระบบคอมพิวเตอร์โดยได้รับอนุญาต เพื่อให้เจ้าของระบบค้นหาและแก้ไขจุดอ่อนได้ จุดเด่นคือการใช้ AI ช่วยวางแผนการทดสอบ เลือกเครื่องมือด้านความปลอดภัย และดำเนินการตามผลที่ได้
เครื่องมือรักษาความปลอดภัยแบบเดิมอาจต้องให้คนสั่งงานในแต่ละขั้นตอน แต่เอเจนต์ AI สามารถทำงานหลายอย่างที่เชื่อมโยงกันได้หลังได้รับคำสั่งในภาพกว้าง โมเดลภาษาช่วยตีความข้อมูลและตัดสินใจว่าควรลองทำอะไรต่อ ขณะที่ซอฟต์แวร์อื่นทำงานด้านเทคนิค
ARTEX เชื่อมต่อกับโมเดลภายนอกได้ แทนที่จะต้องพึ่งโมเดลที่ติดตั้งอยู่ในโปรแกรมเพียงตัวเดียว S&J ใช้ Claude ในการสาธิต ส่วนผู้ตรวจสอบการโจมตีต่อองค์กรการเงินของเกาหลีใต้พบว่า ARTEX ทำงานร่วมกับ DeepSeek เป็นหลัก รวมถึงมีเซสชัน AI อื่น ๆ ที่ใช้ GLM และ Grok
เจ้าหน้าที่สถาบันความมั่นคงทางการเงินเกาหลีระบุว่า แฮกเกอร์เป็นผู้สั่งการเครื่องมือนี้ในการโจมตีที่เกิดขึ้นในเกาหลีใต้ ผู้ควบคุมที่เป็นมนุษย์ยังคงเป็นผู้เลือกเป้าหมายและกำหนดวัตถุประสงค์ แม้ซอฟต์แวร์จะทำงานสแกนและทดสอบส่วนใหญ่
ARTEX ปรากฏบนโลกออนไลน์ในเดือนกรกฎาคม และต่อมาชนะการแข่งขันทักษะด้านความปลอดภัยในจีน การเผยแพร่ต่อสาธารณะทำให้ผู้อื่นดาวน์โหลดและดัดแปลงโค้ดได้ หลังจากนั้นมีเวอร์ชันดัดแปลงที่ระบุว่ามีขีดความสามารถในการโจมตีสูงขึ้นแพร่กระจายบนโลกออนไลน์
สิ่งที่ผู้ตรวจสอบพบในญี่ปุ่น
GMO Cybersecurity ดำเนินการสอบสวนตามคำขอของบริษัทญี่ปุ่นที่ได้รับผลกระทบ โดยร่วมมือกับองค์กรภายนอก ผู้ตรวจสอบวิเคราะห์บันทึกทางนิติวิทยาศาสตร์ดิจิทัล ซึ่งเป็นข้อมูลกิจกรรมที่คอมพิวเตอร์บันทึกไว้ และติดตามการโจมตีไปยังโครงสร้างพื้นฐานในต่างประเทศ
รายละเอียดชี้แจงเพิ่มเติมของ GMO ระบุว่า เซิร์ฟเวอร์แรกที่ใช้ ARTEX มุ่งเป้าไปยังบริษัทญี่ปุ่นราว 20 แห่ง รวมถึง 9 แห่งในอุตสาหกรรมเดียวกัน จากนั้นผู้ตรวจสอบพบเซิร์ฟเวอร์เพิ่มอีก 5 เครื่อง ทำให้มีทั้งหมด 6 เครื่อง และมีเป้าหมายราว 80 แห่ง รายงานอีกฉบับระบุจำนวนโฮสต์เพิ่มเติม 6 เครื่องหลังจากพบครั้งแรก
ตามข้อมูลของ GMO พบหลักฐานการใช้ ARTEX บนเซิร์ฟเวอร์ทั้ง 6 เครื่อง ผู้ตรวจสอบไม่พบร่องรอยของเอเจนต์ AI อื่น และประเมินว่ามีแนวโน้มใช้ ARTEX ในการโจมตีทั้งหมดที่เกี่ยวข้องกับโครงสร้างพื้นฐานดังกล่าว การตั้งค่าเครื่องมือและการเลือกเป้าหมายในอุตสาหกรรมที่คล้ายกันบ่งชี้ว่าเซิร์ฟเวอร์เหล่านี้อาจอยู่ภายใต้การควบคุมของกลุ่มเดียวกัน
เป้าหมายไม่ได้มีเพียงธนาคารและบริษัทประกันภัย แต่ยังรวมถึงธุรกิจบัตรของขวัญดิจิทัล การจัดจำหน่ายสินค้าเพื่อการค้าปลีก การศึกษา การพิมพ์ การตลาด พาณิชย์ออนไลน์ สื่อ และโลจิสติกส์ ผู้ตรวจสอบระบุว่ามีปฏิบัติการโจมตีแยกกันตามประเทศและอุตสาหกรรม โดยใช้โฮสต์ต่างกันในแต่ละแคมเปญ
ไดกิ ฟุคุโมริ ผู้อำนวยการ GMO Cybersecurity ซึ่งสอบสวนเหตุการณ์ดังกล่าว กล่าวว่า ช่องโหว่เล็กน้อยเปิดโอกาสให้ผู้โจมตีลงมือ:
บริษัทที่ได้รับผลกระทบถูกโจมตีผ่านจุดอ่อนเล็กน้อยในระบบ บริษัทต่าง ๆ ควรตรวจสอบอย่างละเอียดเพื่อให้แน่ใจว่าไม่มีช่องโหว่ในระบบที่ถูกมองข้าม
GMO แบ่งปันข้อมูลเกี่ยวกับเซิร์ฟเวอร์ให้หน่วยงานบังคับใช้กฎหมาย บริษัทไม่ได้เปิดเผยชื่อเป้าหมายราว 80 แห่งหรือระบุชื่อ 8 แห่งที่เปิดเผยเหตุการณ์ต่อสาธารณะ และไม่ได้เปิดเผยข้อมูลสถานที่ตั้งของเซิร์ฟเวอร์หรืออัตลักษณ์ของผู้ควบคุมอย่างครบถ้วน
ข้อมูลเพิ่มเติมจากการสอบสวนในเกาหลีใต้
CrowdStrike บันทึกการใช้ ARTEX ต่อองค์กรการเงินของเกาหลีใต้ในการสอบสวนที่เผยแพร่เมื่อวันที่ 7 ตุลาคม ซึ่งครอบคลุมกิจกรรมตั้งแต่ปลายเดือนกันยายนถึงต้นเดือนตุลาคม ไฟล์ที่ผู้โจมตีทิ้งไว้โดยเปิดให้เข้าถึงได้บนเซิร์ฟเวอร์มีการตั้งค่า ARTEX ประวัติเซสชันของ Claude Code และไฟล์บันทึกความจำเกี่ยวกับการทำงานกับเป้าหมายในภาคการเงิน
ข้อมูลที่กู้คืนมาได้ระบุถึงโครงสร้างพื้นฐานที่มีเซิร์ฟเวอร์ 2 เครื่อง รวมถึงโฮสต์หลักในฮ่องกงและอีกเครื่องที่ใช้ ARTEX ผู้ควบคุมยังถามผู้ช่วย AI ว่าจะขายข้อมูลเกาหลีที่ขโมยมาได้ที่ใด และขอให้ช่วยค้นหากลุ่มใน Telegram ที่ซื้อขายข้อมูลลักษณะนี้
CrowdStrike ประเมินด้วยความเชื่อมั่นระดับปานกลางว่า ผู้ควบคุมมีแนวโน้มเป็นผู้พูดภาษาจีนและมีแรงจูงใจด้านผลประโยชน์ทางการเงิน การประเมินอาศัยคำสั่งภาษาจีนและเครื่องมือที่ใช้ ผู้ตรวจสอบยังไม่สามารถระบุกลุ่มแฮกเกอร์โดยใช้ชื่อเฉพาะ หรือยืนยันได้ว่าผู้ควบคุมรายเดียวกันเป็นผู้ก่อเหตุโจมตีในญี่ปุ่นและเกาหลีใต้
คณะกรรมการบริการทางการเงินของเกาหลีใต้ระบุเมื่อวันที่ 14 ตุลาคมว่า สถาบันการเงิน 16 แห่งได้รับผลกระทบ และข้อมูลส่วนบุคคลราว 100,000 รายการรั่วไหล การสอบสวนของตำรวจครอบคลุมบริษัทการเงินอย่างน้อย 7 แห่ง และข้อมูลของประชาชน 68,000 คน
ตัวเลขในรายงานภาพรวมของหน่วยงานกำกับดูแลรวมถึงชื่อ ข้อมูลติดต่อ หมายเลขประจำตัวประชาชน และที่อยู่อีเมล โดยระบุว่ายังไม่พบการรั่วไหลของรหัสผ่านบัญชีหรือหมายเลขบัตรที่อาจนำไปใช้ทำธุรกรรมโดยไม่ได้รับอนุญาตโดยตรง ทางการกำลังตรวจสอบความเชื่อมโยงระหว่างเหตุการณ์ต่าง ๆ และบทบาทที่อาจเกิดขึ้นของ AI
คณะกรรมการบริการทางการเงินสั่งให้สถาบันต่าง ๆ ปิดกั้นที่อยู่อินเทอร์เน็ตที่สงสัยว่าเป็นอันตราย ติดตั้งแพตช์ความปลอดภัยเร่งด่วน และแยกระบบที่ถูกเจาะออกจากเครือข่ายชั่วคราว มาตรการเหล่านี้มีเป้าหมายเพื่อขัดขวางการเข้าถึงระหว่างที่ผู้ตรวจสอบกำลังประเมินว่าการบุกรุกแพร่กระจายไปไกลเพียงใด
จากการเปิดเผยสู่สาธารณะไปจนถึงการถอนตัว
ผู้พัฒนา ARTEX ซึ่งใช้ชื่อออนไลน์ว่า Autumn-27 ระบุเมื่อวันที่ 8 ตุลาคมว่าจะยุติการอัปเดตและดูแลรักษาต่อสาธารณะ และเปลี่ยนโครงการเป็นซอร์สโค้ดปิด การเปลี่ยนแปลงดังกล่าวจำกัดการเข้าถึงโค้ดต้นทางของสาธารณะ หลังมีความกังวลเกี่ยวกับการนำไปใช้โจมตี
ผู้พัฒนาระบุว่า ARTEX เป็นเครื่องมือสำหรับการทดสอบที่ได้รับอนุญาต ประณามการนำไปใช้ในทางที่ผิด และปฏิเสธว่าไม่มีส่วนเกี่ยวข้องกับการโจมตี อย่างไรก็ตาม สำเนาที่ดาวน์โหลดไปแล้ว รวมถึงเวอร์ชันที่โปรแกรมเมอร์รายอื่นดัดแปลง ยังคงแพร่กระจายอยู่
พัฒนาการสำคัญเกิดขึ้นต่อเนื่องหลายเดือน:
- กรกฎาคม: เผยแพร่ ARTEX ต่อสาธารณะในฐานะเครื่องมือค้นหาจุดอ่อนด้านความปลอดภัย
- 18 กันยายนถึง 18 ตุลาคม: GMO ตรวจสอบกิจกรรมการโจมตีและการเปิดเผยเหตุการณ์ที่เกี่ยวข้องกับการสอบสวนในญี่ปุ่น
- ปลายเดือนกันยายนถึงต้นเดือนตุลาคม: CrowdStrike บันทึกกิจกรรมการใช้ ARTEX ต่อองค์กรการเงินของเกาหลีใต้
- 7 ตุลาคม: S&J ได้ ARTEX มาทดสอบ และ CrowdStrike เผยแพร่ผลการสอบสวนในเกาหลีใต้
- 8 ตุลาคม: ผู้พัฒนา ARTEX ประกาศยุติการอัปเดตต่อสาธารณะและเปลี่ยนเป็นซอร์สโค้ดปิด
- 14 ตุลาคม: หน่วยงานกำกับดูแลภาคการเงินของเกาหลีใต้รายงานว่าสถาบัน 16 แห่งได้รับผลกระทบ และข้อมูลราว 100,000 รายการรั่วไหล
- 19 ตุลาคม: GMO ประกาศผลการสอบสวนที่เชื่อมโยง ARTEX กับการโจมตีธุรกิจในญี่ปุ่น
ThreatBook บริษัทด้านความมั่นคงปลอดภัยไซเบอร์ของจีน ระบุว่า ARTEX รุ่นดั้งเดิมเป็นโครงการส่วนตัวของพนักงานรายหนึ่ง และยอมรับว่าเวอร์ชันสาธารณะไม่มีระบบควบคุมความปลอดภัยในตัว บริษัทได้หารือเกี่ยวกับแพลตฟอร์มเชิงพาณิชย์ชื่อ RedAgent.ai ซึ่งจะรวม ARTEX Pro พร้อมระบบควบคุมเพิ่มเติม
คลื่นการรั่วไหลวงกว้างสร้างความเสียหายอย่างเป็นรูปธรรม
การสอบสวน ARTEX ในญี่ปุ่นเกิดขึ้นท่ามกลางเหตุการณ์อาชญากรรมทางไซเบอร์ต่อบริษัทที่เพิ่มขึ้นในวงกว้าง มีรายงานเหตุการณ์มากกว่า 600 ครั้งภายในต้นเดือนตุลาคม 2026 ซึ่งสูงกว่ายอดรวมตลอดปี 2025 ผลสำรวจของ Teikoku Databank พบว่าบริษัทที่ตอบแบบสอบถามราว 1 ใน 6 เคยถูกเจาะข้อมูล และสัดส่วนเพิ่มเป็นมากกว่า 30 เปอร์เซ็นต์ในบริษัทขนาดใหญ่
หลายธุรกิจเปิดเผยว่าข้อมูลลูกค้าจำนวนมากสูญหาย Yamato Transport ยืนยันว่าข้อมูลลูกค้าราว 5.26 ล้านรายการถูกขโมยจากบริการชำระเงินปลายทาง Lawson รายงานข้อมูลรั่วไหลที่เกี่ยวข้องกับบัญชีมากกว่า 2 ล้านบัญชี ส่วน GMO Research & AI รายงานว่าข้อมูล 894,082 รายการถูกขโมยจากแพลตฟอร์มสำรวจ infoQ พร้อมกับมีการแลกคะแนนสะสมของลูกค้าเป็นบัตรของขวัญ Amazon โดยไม่ได้รับอนุญาต
บริษัทเหล่านี้ไม่ได้เปิดเผยต่อสาธารณะว่า ARTEX เป็นเครื่องมือที่ใช้ในการก่อเหตุ ข้อมูลการเปิดเผยเหตุการณ์ในวงกว้างแสดงให้เห็นขนาดของการเปิดเผยข้อมูลลูกค้า ขณะที่ผู้ตรวจสอบยังคงตรวจสอบการโจมตีแต่ละกรณี
ผลกระทบไม่ได้จำกัดอยู่แค่ข้อมูลที่ถูกขโมย เหตุโจมตีด้วยแรนซัมแวร์เมื่อวันที่ 7 ตุลาคมที่ IDC Frontier ผู้ให้บริการคลาวด์และศูนย์ข้อมูล ทำให้บริการของลูกค้าภาคธุรกิจและเทศบาล 495 แห่งหยุดชะงัก Nissui ผู้จัดจำหน่ายอาหารแช่แข็งระงับการจัดส่งให้คู่ค้าทางธุรกิจ 1,200 แห่ง ขณะที่เว็บไซต์ของจังหวัดอิบารากิและสำนักงานใหญ่ตำรวจของจังหวัดใช้งานไม่ได้
การรั่วไหลที่เกี่ยวข้องกับผู้ให้บริการอาจกระทบลูกค้าจำนวนมากพร้อมกัน เหตุการณ์ที่ Arcadia ผู้ให้บริการข้อมูลภัยพิบัติส่งผลกระทบต่อหน่วยงานเกือบ 800 แห่ง รวมถึงเทศบาลอย่างน้อย 111 แห่ง ข้อมูลที่อาจถูกเปิดเผยรวมถึงข้อมูลของบุคลากรตำรวจฟุกุโอกะราว 11,000 คน และตำรวจโทจิงิและกุนมะจังหวัดละกว่า 3,000 คน
สำหรับบุคคลทั่วไป ชื่อ หมายเลขโทรศัพท์ และที่อยู่อีเมลอาจเพียงพอให้มิจฉาชีพสร้างข้อความที่น่าเชื่อถือ โดยแอบอ้างเป็นธนาคาร บริษัทขนส่ง หรือนายจ้าง ลูกค้าอาจเผชิญความเสี่ยงดังกล่าว แม้ข้อมูลการชำระเงินจะยังปลอดภัยก็ตาม
เหตุใดจุดอ่อนเล็กน้อยจึงต้องได้รับการแก้ไขเร็วขึ้น
JPCERT/CC ซึ่งเป็นหน่วยงานประสานงานตอบสนองต่อเหตุการณ์ของญี่ปุ่น ยืนยันว่าพบสัญญาณว่าผู้โจมตีใช้ AI สแกนหาช่องโหว่ที่เป็นที่รู้จักและโจมตีผ่านอินเทอร์เฟซโปรแกรมประยุกต์ หรือ API ซึ่งช่วยให้ระบบซอฟต์แวร์แลกเปลี่ยนข้อมูลและทำงานร่วมกันได้
Cyber Security Cloud พบความพยายามเข้าถึงมากกว่า 1,200 ครั้งจากที่อยู่อินเทอร์เน็ต 326 แห่งภายในเวลาประมาณ 40 นาที โดยระบุว่ากิจกรรมนี้อาจเกี่ยวข้องกับระบบอัตโนมัติของเอเจนต์ AI ส่วน GMO ระบุว่าผู้โจมตีเปลี่ยนใช้ที่อยู่อินเทอร์เน็ตหลายร้อยแห่งเพื่อหลีกเลี่ยงเกณฑ์การบล็อกของไฟร์วอลล์เว็บแอปพลิเคชัน ซึ่งใช้กรองการรับส่งข้อมูลที่น่าสงสัยไปยังเว็บไซต์
คิม ซึงจู ศาสตราจารย์จากคณะความมั่นคงปลอดภัยไซเบอร์ มหาวิทยาลัยเกาหลี อธิบายว่าการค้นหาที่รวดเร็วขึ้นอาจเปิดโปงระบบที่ถูกละเลยได้อย่างไร:
ระบบที่มักถูกมองข้ามหรือบริหารจัดการไม่ดี อาจตกอยู่ในความเสี่ยงมากขึ้น เมื่อ AI ช่วยให้ผู้โจมตีค้นหาและใช้ประโยชน์จากจุดบอดด้านความปลอดภัยได้ง่ายขึ้น
การทดสอบของ S&J แสดงให้เห็นข้อกังวลดังกล่าวบนเว็บไซต์ควบคุมการทดสอบ โดยช่องโหว่เล็กน้อยเปิดทางให้เอเจนต์อัตโนมัติเข้าถึงข้อมูลส่วนบุคคลได้ภายในไม่กี่วินาที แนวทางปฏิบัติสำหรับบริษัทคือทบทวนระบบที่ถูกมองข้าม ติดตั้งการแก้ไขที่มีอยู่ และเฝ้าระวังการเข้าถึงฐานข้อมูลสำคัญ
บริการที่ใช้ร่วมกันก็ต้องได้รับความใส่ใจเช่นกัน ทาคาฮิเดะ คิอุจิ นักเศรษฐศาสตร์บริหารของ Nomura Research Institute เรียกร้องให้บริษัทระบุจุดที่ความขัดข้องของผู้ให้บริการภายนอกรายเดียวอาจทำให้การดำเนินงานหยุดชะงัก และจัดทำแผนความต่อเนื่องทางธุรกิจพร้อมการควบคุมการเข้าถึงที่เข้มงวดสำหรับพันธมิตรภายนอก เหตุขัดข้องของระบบคลาวด์และการรั่วไหลของข้อมูลภัยพิบัติแสดงให้เห็นว่าแผนเหล่านี้สำคัญต่อการจัดส่ง เว็บไซต์เทศบาล และประกาศเตือนภัยสาธารณะเพียงใด
ญี่ปุ่นตรวจสอบผู้โจมตีและบทบาทของ AI
โทชิฮารุ ฟุรุคาวะ รัฐมนตรีผู้รับผิดชอบด้านความมั่นคงปลอดภัยไซเบอร์ของญี่ปุ่น กล่าวว่า รัฐบาลกำลังรับฟังข้อมูลจากบริษัทที่ได้รับผลกระทบและวิเคราะห์ว่ามีการใช้ AI ในทางที่เป็นอันตรายหรือไม่ มิโนรุ คิฮาระ เลขาธิการคณะรัฐมนตรีระบุว่าผู้ตรวจสอบจะตรวจสอบผู้ควบคุมและต้นทางของการโจมตี
คิฮาระกล่าวถึงแนวทางของรัฐบาลในการแถลงข่าวว่า:
เราจะสอบสวนผู้ที่อยู่เบื้องหลังการโจมตีและต้นทางของการโจมตี โดยพิจารณาทุกความเป็นไปได้ รวมถึงการมีส่วนเกี่ยวข้องของผู้กระทำจากต่างประเทศ
ทางการต้องติดตามกิจกรรมผ่านโครงสร้างพื้นฐานในต่างประเทศ ขณะที่บริษัทต่าง ๆ กำลังกู้คืนบริการและตรวจสอบว่ามีการเข้าถึงข้อมูลใดบ้าง การที่ GMO แบ่งปันหลักฐานกับหน่วยงานบังคับใช้กฎหมายทำให้ผู้ตรวจสอบมีข้อมูลเซิร์ฟเวอร์เพื่อใช้สืบสวนควบคู่กับบันทึกของบริษัทและข้อมูลทางเทคนิคอื่น ๆ
มิว่าแนะนำให้ธุรกิจใช้ AI ในการป้องกัน เช่นเดียวกับที่ผู้โจมตีใช้ค้นหาจุดอ่อน สิ่งที่ต้องเร่งทำมีความชัดเจน ได้แก่ ค้นหาช่องทางเข้าถึงที่ถูกละเลย จำกัดการเข้าถึงข้อมูลส่วนบุคคล และตรวจจับกิจกรรมผิดปกติในฐานข้อมูลให้เร็วพอที่จะขัดขวางการขโมยข้อมูล
ประเด็นสำคัญ
- S&J ระบุว่า ARTEX รวบรวมข้อมูลส่วนบุคคลสมมติจากเว็บไซต์จำลองได้ภายในเวลาประมาณ 15 วินาที หลังได้รับคำสั่งสั้น ๆ เป็นภาษาญี่ปุ่น
- GMO เชื่อมโยงเซิร์ฟเวอร์ต่างประเทศ 6 เครื่องที่ใช้ ARTEX กับการโจมตีบริษัทญี่ปุ่นราว 80 แห่ง โดยเป้าหมายที่ระบุได้ 8 แห่งเปิดเผยเหตุการณ์
- CrowdStrike พบไฟล์ ARTEX และบันทึกเซสชัน AI ที่เกี่ยวข้องกับการโจมตีองค์กรการเงินของเกาหลีใต้
- หน่วยงานกำกับดูแลภาคการเงินของเกาหลีใต้รายงานข้อมูลรั่วไหลราว 100,000 รายการจากสถาบัน 16 แห่ง ขณะที่ทางการตรวจสอบความเชื่อมโยงระหว่างเหตุการณ์
- ผู้พัฒนา ARTEX ยุติการอัปเดตต่อสาธารณะเมื่อวันที่ 8 ตุลาคม แต่สำเนาที่ดาวน์โหลดและดัดแปลงแล้วยังคงแพร่กระจาย
- ทางการญี่ปุ่นกำลังตรวจสอบการใช้ AI ในทางที่เป็นอันตรายและความเป็นไปได้ที่ผู้กระทำจากต่างประเทศมีส่วนเกี่ยวข้อง ขณะที่ผู้เชี่ยวชาญด้านความปลอดภัยเรียกร้องให้เร่งตรวจสอบจุดอ่อนเล็กน้อยและเฝ้าระวังข้อมูลสำคัญอย่างใกล้ชิด