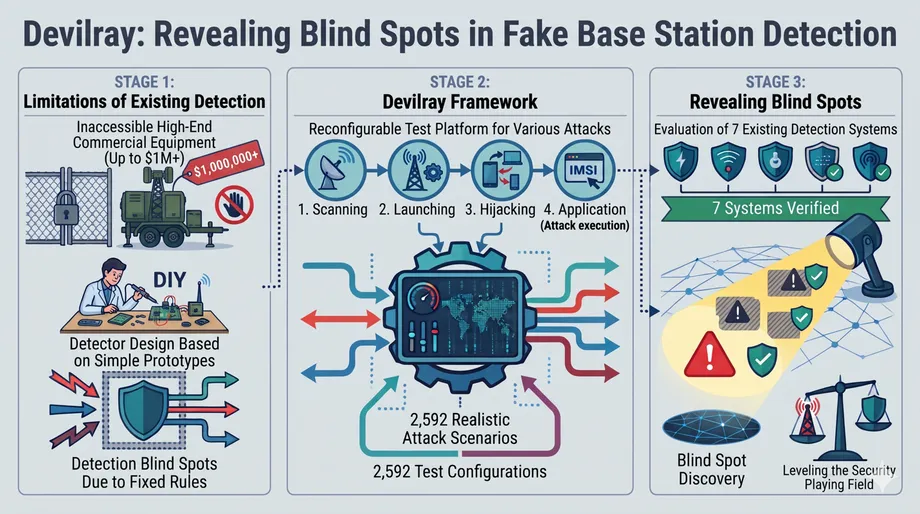
2,592 วิธีทดสอบระบบป้องกันของโทรศัพท์
ทีมวิจัยจาก KAIST จำลองรูปแบบการทำงานของสถานีฐานมือถือปลอม 2,592 รูปแบบ และทดสอบกับระบบตรวจจับที่มีอยู่ 7 ระบบ ทุกระบบตรวจจับพลาดอย่างน้อย 192 รูปแบบ เผยให้เห็นช่องโหว่ของเครื่องมือที่มีไว้ระบุอุปกรณ์ซึ่งใช้ในการสอดแนม ติดตามตำแหน่ง และส่งข้อความฟิชชิง
สารบัญ
- 2,592 วิธีทดสอบระบบป้องกันของโทรศัพท์
- เหตุใดการทดสอบแบบคุ้นเคยจึงยังมีช่องโหว่
- LTE เปิดช่องให้มีการปลอมตัวได้อย่างไร
- สร้างชุดการโจมตีที่สมจริงและครอบคลุม
- การเปลี่ยนแปลงเล็กน้อยอาจหลบสัญญาณเตือนได้
- ตรวจจับได้ดีขึ้น แต่แจ้งเตือนผิดพลาดมากขึ้น
- ประสบการณ์ของเกาหลีใต้ทำให้งานวิจัยนี้เร่งด่วนขึ้น
- เครือข่าย 5G ส่วนตัวก็อยู่ระหว่างการตรวจสอบ
- จำกัดการเข้าถึงและการนำเสนอผลงานต่อสาธารณะครั้งถัดไป
- ประเด็นสำคัญ
KAIST ประกาศผลงานเมื่อวันที่ 4 พฤศจิกายน 2026 นำโดยยงแด คิม ศาสตราจารย์ประจำคณะวิศวกรรมไฟฟ้า นักวิจัยสร้างแพลตฟอร์มทดสอบชื่อ Devilray โดยศึกษาจากอุปกรณ์สอดแนมเชิงพาณิชย์ งานวิจัยก่อนหน้า และมาตรฐานการสื่อสารเคลื่อนที่ระหว่างประเทศ จากนั้นตรวจสอบการตั้งค่าทุกรูปแบบกับสมาร์ตโฟนจริงเพื่อยืนยันว่าขั้นตอนการสื่อสารทำงานได้
จำนวนการตั้งค่าขั้นต่ำที่ระบบตรวจจับพลาดคิดเป็นประมาณ 7.4 เปอร์เซ็นต์จากทั้งหมด 2,592 รูปแบบที่ทดสอบ แต่ข้อค้นพบสำคัญไม่ได้จำกัดอยู่แค่ตัวเลขดังกล่าว ระบบตรวจจับที่อาศัยสัญญาณเตือนซึ่งคุ้นเคยอาจพลาดผู้โจมตีที่ทำให้ได้ผลลัพธ์เดียวกันด้วยลำดับข้อความที่ต่างออกไป หรือใช้สัญญาณวิทยุที่สังเกตเห็นได้ยากกว่า
สถานีฐานปลอม ซึ่งเรียกอีกอย่างว่าเครื่องดักจับ IMSI เครื่องจำลองสถานีฐาน หรือ StingRay ปลอมเป็นเสาสัญญาณมือถือที่ถูกต้องตามกฎหมายและล่อให้โทรศัพท์บริเวณใกล้เคียงเชื่อมต่อเข้ามา รัฐบาลใช้เพื่อการสอดแนม ส่วนอาชญากรก็เคยติดตั้งอุปกรณ์เหล่านี้ในยานพาหนะแล้วขับไปตามถนนในเมือง เพื่อส่งข้อความปลอมเป็นธนาคารหรือบริษัทจัดส่งสินค้า
สำหรับผู้ใช้โทรศัพท์ ผลกระทบอาจรวมถึงการเปิดเผยรหัสประจำตัวผู้ใช้บริการ การติดตามตำแหน่ง บริการหยุดชะงัก หรือการได้รับข้อความหลอกลวงผ่านช่องทางที่ไม่ได้ใช้ระบบส่งข้อความปกติของผู้ให้บริการเครือข่าย สำหรับผู้ให้บริการและผู้สืบสวน Devilray เป็นเครื่องมือทดสอบพฤติกรรมที่น่าสงสัยได้ครอบคลุมขึ้น โดยไม่ต้องจัดหาอุปกรณ์เชิงพาณิชย์ราคาแพงและมีข้อจำกัดในการครอบครองทุกชนิด
เหตุใดการทดสอบแบบคุ้นเคยจึงยังมีช่องโหว่
นักวิจัยพัฒนาวิธีตรวจจับสถานีฐานปลอมมาราว 20 ปี แต่อุปกรณ์สอดแนมเชิงพาณิชย์มีราคาแพงและมีข้อจำกัดในการซื้อและใช้งาน ทีมวิจัยในมหาวิทยาลัยจึงมักต้องสร้างเสาปลอมขึ้นเอง สังเกตพฤติกรรมของอุปกรณ์ และออกแบบระบบตรวจจับโดยอาศัยสิ่งที่พบ
ระบบตรวจจับที่ทดสอบกับอุปกรณ์ซึ่งสร้างขึ้นตามสมมติฐานเดียวกันอาจทำงานได้ดี แต่พลาดวิธีอื่น ผู้โจมตีอาจเปลี่ยนลำดับข้อความ เลือกใช้ความถี่อื่น หรือลดกำลังส่งสัญญาณ โดยยังคงเก็บข้อมูลที่ต้องการได้
คิม ศาสตราจารย์ด้านวิศวกรรมไฟฟ้าของ KAIST ซึ่งเป็นหัวหน้าการศึกษากล่าวถึงปัญหานี้ว่า:
การตรวจจับมุ่งเน้นไปที่การโจมตีที่เรารู้จักอยู่แล้ว แต่ผู้โจมตีจริงไม่ได้หยุดอยู่แค่นั้น จนถึงตอนนี้ ฝ่ายป้องกันเสียเปรียบอยู่
Devilray เปลี่ยนจุดเริ่มต้นของการประเมิน แทนที่จะถามว่าระบบตรวจจับรู้จักเสาปลอมรูปแบบใดรูปแบบหนึ่งหรือไม่ แพลตฟอร์มนี้จะทำแผนที่ทางเลือกต่าง ๆ ที่ผู้โจมตีใช้ได้ แล้วทดสอบว่าระบบตรวจจับรับมือกับรูปแบบเหล่านั้นได้หรือไม่
การทำงานร่วมกันครั้งนี้มีสถาบันวิจัยความมั่นคงแห่งชาติของเกาหลีใต้ มหาวิทยาลัยคยองฮี มหาวิทยาลัยฟลอริดา และบริษัทเครือข่ายมือถือ Cape เข้าร่วม นักวิจัยระบุว่านี่เป็นการศึกษาทางวิชาการครั้งแรกที่วิเคราะห์สถานีฐานปลอมเชิงพาณิชย์ซึ่งจำหน่ายให้หน่วยงานบังคับใช้กฎหมายและหน่วยข่าวกรอง
LTE เปิดช่องให้มีการปลอมตัวได้อย่างไร
LTE ซึ่งเป็นเทคโนโลยีที่มักใช้กับบริการมือถือ 4G อนุญาตให้โทรศัพท์ดำเนินการตามข้อความบางอย่างจากเครือข่ายก่อนยืนยันตัวตนของเครือข่าย ในขั้นตอนเริ่มเชื่อมต่อ เสาปลอมอาจอาศัยช่องว่างนี้เพื่อชักนำให้โทรศัพท์ทำสิ่งใดสิ่งหนึ่งต่อไป
เสาปลอมอาจขอรหัสประจำตัวผู้ใช้บริการแบบถาวร ซึ่งเป็นข้อมูลที่เชื่อมโยงการสมัครใช้บริการมือถือกับบุคคลได้ ระบบตรวจจับ Rayhunter ของ Electronic Frontier Foundation เฝ้าระวังคำขอเช่นนี้ อย่างไรก็ตาม อีกขั้นตอนหนึ่งสามารถใช้ข้อความปฏิเสธเพื่อบังคับให้โทรศัพท์เชื่อมต่อใหม่และเปิดเผยรหัสประจำตัว โดยไม่ต้องส่งคำขอโดยตรงแบบเดียวกัน
ดังนั้น ระบบตรวจจับที่เฝ้าดูเฉพาะคำขอโดยตรงอาจพลาดวิธีอื่นที่ได้ข้อมูลเดียวกัน จุดอ่อนนี้เกิดจากขั้นตอนที่มาตรฐาน LTE อนุญาต จึงเป็นปัญหาที่กว้างกว่าข้อผิดพลาดในโทรศัพท์รุ่นใดรุ่นหนึ่งหรือซอฟต์แวร์ของผู้ผลิตรายใดรายหนึ่ง
LTE ยังเกี่ยวข้องกับผู้ใช้โทรศัพท์ 5G ด้วย เครือข่าย 5G จำนวนมากยังพึ่งพา LTE และโทรศัพท์สามารถสลับกลับไปใช้ LTE เมื่อไม่มีสัญญาณ 5G หรือเมื่อผู้โจมตีบังคับให้เปลี่ยนเครือข่าย การซื้อโทรศัพท์ที่รองรับ 5G จึงไม่ได้ช่วยลดความเสี่ยงจากขั้นตอนการเชื่อมต่อ LTE
สร้างชุดการโจมตีที่สมจริงและครอบคลุม
อุปกรณ์เชิงพาณิชย์ที่ทีมวิจัยตรวจสอบสามารถเลียนแบบตัวตนของเสาสัญญาณที่ถูกต้อง เปลี่ยนความถี่ และเปิดใช้งานสองเครือข่ายพร้อมกันได้ อีกทั้งยังลดกำลังส่งสัญญาณให้ครอบคลุมเพียงไม่กี่เมตรได้ ซึ่งมีความสำคัญเมื่อต้องทดสอบระบบตรวจจับที่คาดว่าเสาปลอมจะส่งสัญญาณแรงผิดปกติ
นักวิจัยนำข้อสังเกตเหล่านั้นมาผสานกับงานศึกษาก่อนหน้าและข้อกำหนดของ 3GPP ซึ่งเป็นองค์กรความร่วมมือที่พัฒนามาตรฐานการสื่อสารเคลื่อนที่ระหว่างประเทศ โดยแบ่งการทำงานออกเป็น 4 ขั้น ได้แก่ สำรวจเครือข่ายโดยรอบ เปิดใช้งานสถานีฐานปลอม ดึงดูดให้โทรศัพท์เชื่อมต่อ และดำเนินการโจมตี
ทีมวิจัยระบุปัจจัย 7 ด้านที่ผู้โจมตีปรับเปลี่ยนได้ตลอดขั้นตอนเหล่านี้ อย่างไรก็ตาม การนำทุกตัวเลือกมาผสมกันตรง ๆ จะทำให้เกิดรูปแบบที่ไม่สามารถทำงานร่วมกันได้จริงในการสื่อสาร นักวิจัยจึงใช้กฎความสัมพันธ์ 21 ข้อเพื่อตัดรูปแบบที่เข้ากันไม่ได้ออก
ชุดการทดสอบที่ได้มีทั้งหมด 2,592 รูปแบบ โดยทดสอบแต่ละรูปแบบกับสมาร์ตโฟนจริงเพื่อให้การประเมินมีหลักฐานเชิงปฏิบัติประกอบข้อมูลจากมาตรฐานและอุปกรณ์เชิงพาณิชย์ ตัวเลขนี้หมายถึงขอบเขตการทดสอบที่ทีมวิจัยสร้างขึ้น งานศึกษาไม่ได้ระบุว่ารูปแบบเหล่านี้เกิดขึ้นบ่อยเพียงใดในการโจมตีจริง
สำหรับฝ่ายป้องกัน การทดสอบที่ทำซ้ำได้มีความสำคัญ เพราะสามารถประเมินระบบตรวจจับอีกครั้งหลังเปลี่ยนซอฟต์แวร์ นักพัฒนาสามารถตรวจสอบได้ว่าการอัปเดตตรวจจับพฤติกรรมที่เคยพลาดได้หรือไม่ และทำให้เกิดปัญหาในส่วนอื่นหรือไม่ โดยใช้เงื่อนไขการทำงานชุดเดิม
การเปลี่ยนแปลงเล็กน้อยอาจหลบสัญญาณเตือนได้
ระบบทั้ง 7 ที่นำมาประเมินใช้หลักฐานหลายประเภท ได้แก่ ข้อความส่งสัญญาณ ข้อมูลที่สถานีฐานเผยแพร่ สัญญาณวิทยุ รูปแบบทางสถิติ และแมชชีนเลิร์นนิง ทุกระบบมีจุดบอด ซึ่งมักเกี่ยวข้องกับเบาะแสเฉพาะที่ผู้ออกแบบเลือกใช้
ระบบตรวจจับข้อความอาจพลาดขั้นตอนที่เก็บรหัสประจำตัวผ่านการแลกเปลี่ยนข้อมูลอีกรูปแบบหนึ่ง ส่วนระบบที่มองหาความแรงสัญญาณสูงเกินไปอาจพลาดอุปกรณ์เชิงพาณิชย์เมื่อทำงานด้วยกำลังส่งต่ำ ผู้โจมตีที่อยู่ใกล้และต้องการครอบคลุมพื้นที่ขนาดเล็กอาจไม่มีเหตุผลให้ส่งสัญญาณไปทั่วทั้งย่าน
ระบบตรวจจับทางสถิติก็เผชิญปัญหาอีกแบบหนึ่ง ระบบดังกล่าวเฝ้าดูความถี่ในการขอให้โทรศัพท์เปิดเผยรหัสประจำตัว แต่ผู้โจมตีอาจเก็บรหัสทีละน้อยและเลือกขอข้อมูลจากโทรศัพท์ใกล้เคียงเพียงบางเครื่อง รูปแบบที่เกิดขึ้นจึงอาจดูคล้ายกิจกรรมปกติที่สถานีขนส่ง มากกว่าจะเป็นการขอข้อมูลเพื่อสอดแนมอย่างชัดเจน
ตัวอย่างเหล่านี้แสดงให้เห็นว่า การตรวจจับเสาปลอมซับซ้อนกว่าการจัดทำรายการข้อความที่น่าสงสัย ผู้โจมตีปรับจังหวะ กำลังส่ง และขั้นตอนการสื่อสารได้ โดยยังทำให้พฤติกรรมใกล้เคียงกับสิ่งที่เกิดขึ้นบนเครือข่ายที่ถูกต้องตามกฎหมาย
ตรวจจับได้ดีขึ้น แต่แจ้งเตือนผิดพลาดมากขึ้น
ทีมวิจัยยังตรวจสอบว่าแมชชีนเลิร์นนิงจะช่วยปิดช่องโหว่ได้หรือไม่ โดยฝึกระบบตรวจจับใหม่ด้วยรูปแบบการโจมตีที่ก่อนหน้านี้ตรวจไม่พบ แล้ววัดทั้งความสำเร็จในการตรวจจับและการแจ้งเตือนผิดพลาดต่อการรับส่งข้อมูลปกติของผู้ให้บริการ
สำหรับโมเดลที่ตรวจสอบข้อความ Radio Resource Control หรือ RRC อัตราการตรวจจับเพิ่มจาก 51 เปอร์เซ็นต์เป็น 96 เปอร์เซ็นต์ ข้อความ RRC ช่วยจัดการการเชื่อมต่อวิทยุระหว่างโทรศัพท์กับเครือข่าย แต่อัตราการแจ้งเตือนผิดพลาดก็เพิ่มจาก 1.4 เปอร์เซ็นต์เป็น 5.3 เปอร์เซ็นต์ หรือเกือบสี่เท่าของอัตราเดิม
สำหรับโมเดลที่ตรวจสอบข้อความ Non-Access Stratum หรือ NAS อัตราการตรวจจับเพิ่มจาก 27 เปอร์เซ็นต์เป็น 63 เปอร์เซ็นต์ การส่งสัญญาณ NAS จัดการเรื่องต่าง ๆ เช่น การลงทะเบียนและการเคลื่อนย้ายการเชื่อมต่อระหว่างโทรศัพท์กับเครือข่ายแกนกลางมือถือ ขณะที่อัตราการแจ้งเตือนผิดพลาดเพิ่มจาก 4.7 เปอร์เซ็นต์เป็น 8.8 เปอร์เซ็นต์ ในกรณีที่ยากที่สุดซึ่งนำมาศึกษา อัตราการแจ้งเตือนผิดพลาดของโมเดล NAS สูงถึง 15 เปอร์เซ็นต์
กล่าวให้ง่ายขึ้น อัตราการแจ้งเตือนผิดพลาด 5.3 เปอร์เซ็นต์หมายถึงมีคำเตือนประมาณ 53 ครั้งต่อข้อมูลปกติ 1,000 รายการที่ประเมินภายใต้เงื่อนไขการทดสอบดังกล่าว เทียบกับประมาณ 14 ครั้งเมื่ออัตราอยู่ที่ 1.4 เปอร์เซ็นต์ ส่งผลให้บุคคลหรือระบบต้องตรวจสอบกิจกรรมปกติเพิ่มขึ้น
ระบบตรวจจับ RRC มีอัตราการตรวจจับเพิ่มขึ้น 45 จุดเปอร์เซ็นต์ ส่วนระบบตรวจจับ NAS เพิ่มขึ้น 36 จุดเปอร์เซ็นต์ ทั้งสองระบบมีคำเตือนผิดพลาดเพิ่มขึ้นด้วย นักวิจัยจึงเสนอให้รายงานอัตราการตรวจจับควบคู่กับอัตราการแจ้งเตือนผิดพลาด เพื่อให้ผู้ใช้ประเมินได้ว่าการครอบคลุมการโจมตีที่ดีขึ้นนั้นเหมาะกับการใช้งานจริงในชีวิตประจำวันหรือไม่
ประสบการณ์ของเกาหลีใต้ทำให้งานวิจัยนี้เร่งด่วนขึ้น
เกาหลีใต้เคยได้รับผลกระทบทางการเงินจากอุปกรณ์เครือข่ายมือถือผิดกฎหมายแล้ว การสอบสวนของรัฐบาลเกี่ยวกับเหตุการณ์ที่เกี่ยวข้องกับ KT ซึ่งเป็นที่รับรู้ในวงกว้างเมื่อเดือนสิงหาคม 2025 พบผู้เสียหาย 368 ราย และความเสียหายจากการเรียกเก็บเงินจำนวนเล็กน้อยโดยไม่ได้รับอนุญาตประมาณ 200 ล้านวอน
เหตุการณ์ดังกล่าวเกี่ยวข้องกับเฟมโตเซลล์ที่ผิดกฎหมาย เฟมโตเซลล์คือสถานีฐานขนาดเล็กที่ปกติใช้เพิ่มพื้นที่ครอบคลุมหรือช่วยลดภาระการรับส่งข้อมูลบนเครือข่ายมือถือ ในกรณีนั้น ผู้โจมตีใช้อุปกรณ์ปลอมเพื่อดักจับข้อมูลผู้ใช้และทำให้เกิดการเรียกเก็บเงินโดยไม่ได้รับอนุญาต
คิมพูดถึงการทดสอบเครือข่ายมือถือในการประชุม .HACK Conference 2026 เมื่อวันที่ 8 เมษายน ผลงานของห้องปฏิบัติการที่เขาดูแลรวมถึงเครื่องดักฟังสัญญาณ LTE ซึ่งเป็นอุปกรณ์รับฟังข้อความวิทยุที่โทรศัพท์และสถานีฐานแลกเปลี่ยนกัน นักวิจัยพบว่าข้อมูลที่ส่งโดยไม่มีการเข้ารหัสอาจช่วยติดตามตำแหน่งทางกายภาพของอุปกรณ์ได้
เมทาดาทา เช่น รหัสประจำตัวและรายละเอียดการเชื่อมต่อ ใช้อธิบายลักษณะการสื่อสาร ไม่ใช่ถ้อยคำในข้อความหรือบทสนทนา แม้เนื้อหาข้อความจะเข้ารหัสไว้ แต่ข้อมูลการเชื่อมต่อที่เปิดเผยก็ยังบอกรายละเอียดที่เป็นประโยชน์เกี่ยวกับอุปกรณ์และการเคลื่อนที่ของอุปกรณ์ได้
ห้องปฏิบัติการยังทำการทดลองเกี่ยวกับการแจ้งเตือนฉุกเฉินปลอม และใช้ Devilray จำลองการโจมตีด้วย SMS blaster รวมถึงการโจมตี SigOver ที่ตัดอุปกรณ์ออกจากบริการอินเทอร์เน็ต การสาธิตเหล่านี้แสดงให้เห็นผลกระทบหลากหลายรูปแบบที่นักวิจัยต้องการทดสอบ ตั้งแต่ข้อความหลอกลวงไปจนถึงการขัดขวางการเชื่อมต่อของโทรศัพท์
เครือข่าย 5G ส่วนตัวก็อยู่ระหว่างการตรวจสอบ
การนำเสนอของคิมในเดือนเมษายนขยายประเด็นไปถึงเครือข่าย 5G ส่วนตัวที่สร้างขึ้นเพื่อองค์กรหรือพื้นที่อุตสาหกรรมโดยเฉพาะ ผู้ใช้งานมีทั้งสถานที่ด้านการทหาร กลุ่มโรงงานอุตสาหกรรม และสถาบันการแพทย์ ทำให้ความปลอดภัยของข้อมูลอุปกรณ์และตำแหน่งมีความสำคัญในทางปฏิบัติ
เขาเตือนว่าจุดอ่อนในซอฟต์แวร์ของอุปกรณ์อาจทำงานร่วมกับช่องโหว่ในขั้นตอนการสื่อสารมือถือ จนเปิดช่องให้ดักจับข้อมูลหรือติดตั้งซอฟต์แวร์อันตราย ความกังวลของเขายังครอบคลุมถึงส่วนประกอบเบสแบนด์ ซึ่งเป็นฮาร์ดแวร์และซอฟต์แวร์ที่จัดการการสื่อสารวิทยุผ่านเครือข่ายมือถือของอุปกรณ์
ห้องปฏิบัติการกำลังพัฒนาเครื่องดักฟังสัญญาณรุ่น 5G โดยระบุในการนำเสนอเมื่อเดือนเมษายนว่าพัฒนาเสร็จแล้วประมาณ 90 เปอร์เซ็นต์ คิมยังแสดงความกังวลว่าเมทาดาทาที่เปิดเผยอาจทำให้ผู้สังเกตการณ์อนุมานได้ว่ามีอุปกรณ์อยู่ภายในสถานที่แห่งหนึ่งหรือไม่ และอุปกรณ์เหล่านั้นอยู่ที่ใด
การประเมินระบบตรวจจับด้วย Devilray มุ่งเน้นที่ LTE ส่วนงานคู่ขนานเกี่ยวกับ 5G สะท้อนความพยายามของห้องปฏิบัติการในการตรวจสอบเครือข่ายรุ่นใหม่ ควบคู่กับการรับมือเทคโนโลยีที่ยังคงรองรับการรับส่งข้อมูลมือถือและการใช้งาน 5G จำนวนมาก
จำกัดการเข้าถึงและการนำเสนอผลงานต่อสาธารณะครั้งถัดไป
ทีมวิจัยจำกัดการใช้ Devilray ไว้เฉพาะนักวิจัยและองค์กรที่ผ่านการตรวจสอบ ภายใต้การควบคุมการเข้าถึง เนื่องจากความสามารถในการจำลองพฤติกรรมการโจมตีอาจถูกนำไปใช้ในทางที่ผิด ผู้ใช้เป้าหมายได้แก่ผู้ให้บริการเครือข่าย ผู้สืบสวน และนักพัฒนาที่ต้องการทดสอบระบบป้องกันกับพฤติกรรมของอุปกรณ์ที่หลากหลายขึ้น
ทีมวิจัยแบ่งปันกรณีการโจมตีที่ Rayhunter ตรวจไม่พบกับ Electronic Frontier Foundation ซึ่งกำลังหาวิธีตรวจจับกรณีเหล่านั้น ส่วน GSMA สมาคมผู้ให้บริการมือถือระดับโลก เชิญนักวิจัยไปนำเสนอ Devilray ต่อกลุ่ม Fraud and Security Group โดยมีตัวแทนภาคอุตสาหกรรมและองค์กรกำหนดมาตรฐานร่วมแลกเปลี่ยนแนวทางการตรวจจับ
งานวิจัยเผยแพร่บน arXiv และได้รับการตอบรับให้นำเสนอในงาน ACSAC 2026 ซึ่งกำหนดจัดที่ลอสแอนเจลิสระหว่างการประชุมวันที่ 7–11 ธันวาคม หมุดหมายสำคัญที่เปิดเผยต่อสาธารณะมีขึ้นในช่วงหลายเดือนดังนี้:
- 8 เมษายน 2026: คิมนำเสนอกรอบการทดสอบเครือข่ายมือถือของห้องปฏิบัติการในงาน .HACK Conference 2026
- 4 พฤศจิกายน 2026: KAIST ประกาศเกี่ยวกับ Devilray และการประเมินระบบตรวจจับ 7 ระบบ
- 7–11 ธันวาคม 2026: มีกำหนดนำเสนอผลงานในงาน ACSAC 2026 ที่ลอสแอนเจลิส
กลุ่มของคิมยังกำลังพัฒนาระบบตรวจจับที่ผสานข้อมูลสังเกตการณ์จากโทรศัพท์ เครือข่ายผู้ให้บริการ และเครื่องดักฟังสัญญาณวิทยุอิสระ เพื่อค้นหาและระบุตำแหน่งสถานีฐานปลอม แนวทางนี้รวบรวมข้อมูลจากจุดสังเกตหลายแห่ง แทนการพึ่งพาสัญญาณเตือนเพียงอย่างเดียว
คิมอธิบายเป้าหมายของแพลตฟอร์มทดสอบนี้ว่า:
Devilray ไม่ได้มีเป้าหมายเพื่อเอาชนะระบบตรวจจับที่มีอยู่ แต่ช่วยให้ฝ่ายป้องกันมีทางเลือกแบบเดียวกับที่ผู้โจมตีมีอยู่แล้ว เพื่อให้การโจมตีและการป้องกันก้าวหน้าไปพร้อมกันได้เสียที
ประเด็นสำคัญ
- Devilray จำลองการตั้งค่าสถานีฐานปลอม 2,592 รูปแบบ และทดสอบแต่ละรูปแบบกับสมาร์ตโฟนจริง
- ระบบตรวจจับทั้ง 7 ระบบที่ประเมินพลาดอย่างน้อย 192 รูปแบบ หรือประมาณ 7.4 เปอร์เซ็นต์ของชุดทดสอบ
- ผู้โจมตีสามารถเปลี่ยนข้อความ กำลังส่งสัญญาณ และรูปแบบการเก็บข้อมูล เพื่อหลบสัญญาณเตือนที่คุ้นเคย
- การฝึกโมเดลแมชชีนเลิร์นนิง 2 โมเดลใหม่ช่วยเพิ่มอัตราการตรวจจับ แต่ก็เพิ่มการแจ้งเตือนผิดพลาดต่อการรับส่งข้อมูลที่ถูกต้องตามปกติ
- Devilray จำกัดการเข้าถึงไว้เฉพาะผู้ใช้ที่ผ่านการตรวจสอบ และมีกำหนดนำเสนอผลงานในงาน ACSAC 2026 เดือนธันวาคม