พบสถาบันการเงิน 7 แห่งถูกเจาะ ขณะที่การสอบสวนขยายวง
ตำรวจเกาหลีใต้ขยายการสอบสวนปฏิบัติการเจาะระบบภาคการเงิน ซึ่งมีรายงานว่าทำให้ข้อมูลของบุคคลราว 66,000 คน และข้อมูลนิติบุคคล 2,200 รายการรั่วไหล ผู้สืบสวนสงสัยว่าผู้โจมตีใช้ ARTEX เครื่องมือปัญญาประดิษฐ์ที่ออกแบบมาสำหรับทดสอบความปลอดภัย ขณะที่ผู้พัฒนาได้ประกาศยุติการเผยแพร่และอัปเดตต่อสาธารณะ
สารบัญ
- พบสถาบันการเงิน 7 แห่งถูกเจาะ ขณะที่การสอบสวนขยายวง
- ลำดับเหตุการณ์ของปฏิบัติการและการตอบสนอง
- ARTEX ทำอะไร และผู้สืบสวนพบอะไร
- การใช้ AI ไม่ได้หมายความว่าผู้โจมตีลงมือโดยอิสระ
- หลักฐานที่ชี้ไปยังจีนยังเป็นข้อถกเถียง
- บัญชี Telegram เปิดช่องทางการสืบสวนอีกทาง
- การยุติพัฒนา ARTEX ต่อสาธารณะไม่อาจเรียกคืนสำเนาที่มีอยู่แล้ว
- ระบบประกอบและการทบทวนความปลอดภัยในวงกว้าง
- มาตรการป้องกันการฉ้อโกงและเรื่องที่ยังรอข้อสรุป
- ประเด็นสำคัญ
กำลังเจ้าหน้าที่ตำรวจในคณะทำงานเพิ่มจาก 28 เป็น 43 นาย โดยมีเจ้าหน้าที่เพิ่มอีก 15 นายรับผิดชอบด้านนิติวิทยาศาสตร์ดิจิทัลและความร่วมมือระหว่างประเทศ คำถามสำคัญยังไม่มีคำตอบ ได้แก่ ใครเป็นผู้ลงมือโจมตี มีผู้เกี่ยวข้องกี่คน และ AI มีส่วนกับการขโมยข้อมูลอย่างไรบ้าง
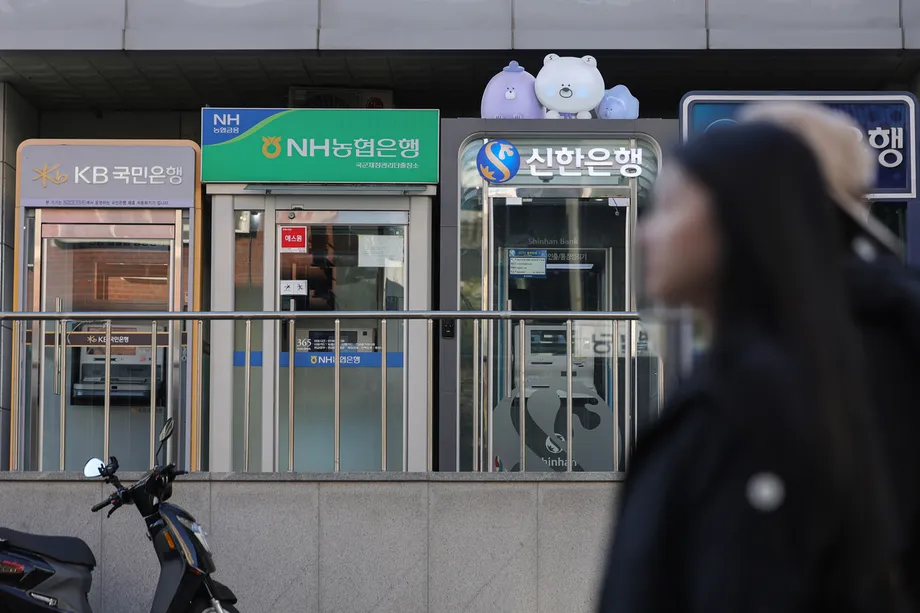
มีสถาบัน 7 แห่งรายงานว่าถูกเจาะระบบ ได้แก่ ธนาคารชินฮัน ธนาคาร KB กุกมิน ธนาคารฮานา ธนาคาร BNK ปูซาน ธนาคารออมทรัพย์เยการัม ธนาคารออมทรัพย์เวลคัม และฮุนไดแคปิตอล มีรายงานว่าธนาคาร NH นงฮย็อบและธนาคารอูรีก็ตกเป็นเป้าหมายเช่นกัน แต่ทั้งสองแห่งยังไม่ได้ยืนยันว่าข้อมูลรั่วไหล ความแตกต่างนี้ช่วยอธิบายว่าเหตุใดบางรายงานจึงระบุว่ามีสถาบันถูกเจาะ 7 แห่ง ขณะที่บางรายงานระบุว่ามีเป้าหมายอย่างน้อย 9 แห่ง
ธนาคารชินฮันเปิดเผยว่าข้อมูลของลูกค้า 25,729 คนถูกขโมย ซึ่งรวมถึงชื่อ หมายเลขโทรศัพท์ และข้อมูลรายได้ที่ให้ไว้พร้อมกับการยื่นขอสินเชื่อ ธนาคารเยการัมรายงานว่ามีลูกค้าได้รับผลกระทบราว 40,000 คน เมื่อนำตัวเลขทั้งสองมารวมกันจะได้ 65,729 คน ซึ่งเกือบเท่ากับจำนวนบุคคลราว 66,000 คนที่มีรายงานว่าถูกกระทบทั้งหมด ธนาคารฮานารายงานว่ามีผู้ได้รับผลกระทบ 89 คน ส่วนธนาคาร KB กุกมินรายงาน 119 คน
รายงานต่าง ๆ ให้ตัวเลขข้อมูลที่ได้รับผลกระทบรวมไม่ตรงกัน รายงานหนึ่งระบุว่ามีลูกค้ามากถึง 68,000 คน ขณะที่อีกรายงานแยกเป็นบุคคลราว 66,000 คน กับข้อมูลนิติบุคคล 2,200 รายการ ทั้งสองหมวดนี้ไม่อาจนำมารวมเป็นจำนวนผู้เสียหายที่เป็นบุคคลได้โดยอัตโนมัติ ทางการยังไม่ได้เผยแพร่ตัวเลขที่ปรับให้สอดคล้องกัน เพื่อยืนยันว่ามีบุคคลที่ได้รับผลกระทบไม่ซ้ำกันจากทุกสถาบันจำนวนเท่าใด
ข้อมูลที่เปิดเผยแตกต่างกันไปในแต่ละธนาคาร ธนาคารฮานาระบุว่าชื่อ หมายเลขประจำตัวบุคคล และหมายเลขโทรศัพท์ถูกขโมย แต่ไม่มีข้อมูลทางการเงินรั่วไหล ส่วนข้อมูลที่เปิดเผยในการโจมตีระลอกใหญ่มีรายงานว่ารวมถึงรายได้ต่อปี วงเงินสินเชื่อ และผลิตภัณฑ์สินเชื่อ การขโมยรายละเอียดเหล่านี้ไม่เหมือนกับการขโมยเงินฝาก แต่ข้อมูลดังกล่าวอาจช่วยให้มิจฉาชีพนำไปใช้แอบอ้างได้อย่างแนบเนียน
ลำดับเหตุการณ์ของปฏิบัติการและการตอบสนอง
ทางการเชื่อว่าการโจมตีหลักเกิดขึ้นในช่วงประมาณวันที่ 27 กันยายนถึง 1 ตุลาคม คาดว่าธนาคารชินฮันถูกเจาะระบบเมื่อวันที่ 30 กันยายน และเปิดเผยเหตุข้อมูลรั่วไหลในวันที่ 1 ตุลาคม ผลการตรวจสอบด้านความปลอดภัยที่พบภายหลัง รวมถึงการถอน ARTEX ออกจากการพัฒนาสาธารณะ ทำให้การสอบสวนขยายวงจากการเปิดเผยข้อมูลในธนาคารช่วงแรก
- กรกฎาคม: ARTEX เปิดให้ใช้งานได้ฟรีบน GitHub
- กันยายน: เครื่องมือนี้ชนะการแข่งขันด้านการโจมตีและป้องกัน Agent+ ของ Baidu
- 27 กันยายนถึง 1 ตุลาคม: ผู้สืบสวนระบุว่าปฏิบัติการโจมตีภาคการเงินที่ต้องสงสัยน่าจะเกิดขึ้นในช่วงเวลาดังกล่าว
- 30 กันยายน: ทางการเชื่อว่าเกิดเหตุเจาะระบบธนาคารชินฮัน
- 1 ตุลาคม: ธนาคารชินฮันเปิดเผยต่อสาธารณะว่าข้อมูลลูกค้าสูญหาย
- 8 ตุลาคม: Autumn-27 ผู้พัฒนาประกาศว่า ARTEX จะหยุดรับการอัปเดตสาธารณะและเปลี่ยนเป็นรูปแบบปิด นอกจากนี้ บัญชี Telegram ที่อยู่ระหว่างการตรวจสอบก็ถูกลบในวันเดียวกัน
- 11 ตุลาคม: ผลการตรวจสอบใหม่ระบุถึงความเชื่อมโยงที่อาจเป็นไปได้ระหว่างบัญชีดังกล่าวกับกลุ่มชาวจีนที่ขายบริการโจมตีเพื่อทำให้บริการออนไลน์ล่ม
กำลังตำรวจชุดแรกประกอบด้วยผู้สืบสวน 28 นายจาก 4 ทีมของหน่วยสืบสวนการก่อการร้ายทางไซเบอร์ สำนักงานตำรวจแห่งชาติ การเพิ่มกำลังในเวลาต่อมาเป็น 43 นายคิดเป็นการเพิ่มขึ้นราว 54 เปอร์เซ็นต์ โดยเจ้าหน้าที่ที่เพิ่มเข้ามามุ่งเน้นการกู้คืนหลักฐานดิจิทัลและประสานงานข้ามพรมแดน
ARTEX ทำอะไร และผู้สืบสวนพบอะไร
ARTEX ไม่ใช่โมเดลภาษาขนาดใหญ่ในตัวเอง แต่เป็นแพลตฟอร์มอัตโนมัติที่เชื่อมต่อกับโมเดลภายนอก เช่น ChatGPT, Claude และ DeepSeek แล้วใช้ผลลัพธ์จากโมเดลเหล่านั้นประสานงานภารกิจทดสอบความปลอดภัย การทดสอบเจาะระบบคือความพยายามที่ได้รับอนุญาตในการค้นหาจุดอ่อน ก่อนที่ผู้โจมตีประสงค์ร้ายจะใช้ประโยชน์จากจุดอ่อนนั้น
เครื่องมือนี้สร้างโดยหลี่ ผู่หัว วิศวกรความปลอดภัยทางไซเบอร์ชาวจีน ซึ่งใช้ชื่อแฝงว่า Autumn และชื่อบัญชี GitHub ว่า Autumn-27 การออกแบบของเครื่องมือช่วยให้เอเจนต์ AI รวบรวมข้อมูลเกี่ยวกับเป้าหมาย ค้นหาช่องโหว่ วางแผนเส้นทางเข้าสู่ระบบ เรียกใช้เครื่องมือด้านความปลอดภัย และตรวจสอบจุดอ่อน ขั้นตอนชุดเดียวกันนี้ใช้ทดสอบระบบโดยชอบด้วยกฎหมายหรือใช้บุกรุกโดยไม่ได้รับอนุญาตก็ได้ ขึ้นอยู่กับว่าใครเป็นผู้สั่งการและได้รับอนุญาตหรือไม่
มุน จงฮยอน หัวหน้าศูนย์ความปลอดภัยของบริษัทความปลอดภัยทางไซเบอร์เกาหลีใต้ Genians พบข้อความระบุคอนโซล ARTEX ในส่วนหัว HTML บนเซิร์ฟเวอร์ที่เชื่อว่าใช้ควบคุมการโจมตี ข้อความดังกล่าวระบุว่า "ARTEX - 自主渗透测试控制台" ซึ่งหมายถึงคอนโซลทดสอบเจาะระบบอัตโนมัติ ร่องรอยดังกล่าวสนับสนุนข้อประเมินว่ามีการใช้งานซอฟต์แวร์ แต่ไม่ได้ยืนยันตัวตนของผู้ควบคุม
CrowdStrike ประเมินว่าผู้โจมตีน่าจะใช้ ARTEX ร่วมกับ Claude และ Claude Code ของ Anthropic รายงานการสืบสวนอื่นระบุถึงการใช้หลายโมเดล รวมถึง DeepSeek ควบคู่กับ ARTEX รายงานเหล่านี้ชี้ถึงการใช้เครื่องมือหลายอย่างร่วมกัน ไม่ใช่ระบบ AI เพียงระบบเดียวที่ลงมือโดยลำพัง ทั้งนี้ ยังไม่มีการยืนยันรายละเอียดครบถ้วนว่าโมเดลใดทำหน้าที่อะไรบ้าง
การใช้ AI ไม่ได้หมายความว่าผู้โจมตีลงมือโดยอิสระ
ความแตกต่างระหว่างระบบอัตโนมัติกับความรับผิดชอบของมนุษย์เป็นประเด็นสำคัญของคดีนี้ AI ช่วยลดเวลาที่ใช้ตรวจสอบระบบ ตีความผลลัพธ์ และเตรียมโค้ดได้ ขณะที่มนุษย์ยังเป็นผู้เลือกเป้าหมายและสั่งการปฏิบัติการ การพบหลักฐานการใช้ AI ไม่ได้ยืนยันว่าการบุกรุกทั้งหมดเกิดขึ้นโดยปราศจากการตัดสินใจของมนุษย์
เจ้าหน้าที่สถาบันความมั่นคงทางการเงินเกาหลีอธิบายบทบาทของมนุษย์ในการสั่งการโจมตีไว้ว่า:
เป็นความจริงที่มีการใช้ AI ในการโจมตี แต่ AI ไม่ได้ลงมือเองโดยปราศจากการมีส่วนร่วมของมนุษย์ แฮ็กเกอร์ใช้ AI เป็นเครื่องมือ
CrowdStrike ระบุว่าบันทึกการใช้งาน AI มีคำถามเกี่ยวกับแหล่งที่มักนำข้อมูลรั่วไหลจากเกาหลีไปขาย และคำขอให้ช่วยค้นหากลุ่ม Telegram ในเกาหลีที่ใช้ซื้อขายข้อมูล คำขอเหล่านี้เป็นส่วนหนึ่งที่ทำให้บริษัทประเมินว่าการกระทำดังกล่าวมีแรงจูงใจทางการเงิน แต่เพียงเท่านี้ยังไม่ยืนยันว่ามีการขายข้อมูลที่ขโมยไปจริง
คิม ซึงจู ศาสตราจารย์จากบัณฑิตวิทยาลัยความมั่นคงทางไซเบอร์ มหาวิทยาลัยเกาหลี เตือนว่าเครื่องมืออย่าง ARTEX อาจทำให้ผู้ที่มีประสบการณ์ทางเทคนิคน้อยลงสามารถก่อเหตุโจมตีได้:
เครื่องมือแฮ็กด้วย AI จะเกิดขึ้นอย่างต่อเนื่อง ทำให้ผู้ไม่มีความเชี่ยวชาญสามารถก่อเหตุโจมตีได้ง่ายขึ้น ผลที่ตามมาคือการโจมตีจะเกิดบ่อยขึ้น
ข้อกังวลในทางปฏิบัติคือความเร็วและขนาดของการโจมตี ผู้ควบคุมสามารถใช้เอเจนต์ตรวจสอบหลายองค์กรต่อเนื่องกัน แทนที่จะทำทุกขั้นตอนด้วยตนเอง วิธีนี้ไม่ได้ขจัดความจำเป็นในการอาศัยจุดอ่อนที่ใช้โจมตีได้ ช่องทางเข้าถึง หรือการใช้วิจารณญาณของมนุษย์ แต่อาจลดแรงงานที่ต้องใช้ในการค้นหาและใช้ประโยชน์จากสิ่งเหล่านั้น
หลักฐานที่ชี้ไปยังจีนยังเป็นข้อถกเถียง
CrowdStrike ประเมินว่าผู้ควบคุมที่ต้องสงสัยน่าจะพูดภาษาจีน มีแรงจูงใจทางการเงิน และอยู่ในมณฑลกวางตุ้ง บริษัทระบุว่ามั่นใจในระดับปานกลางต่อข้อประเมินดังกล่าว ไม่ได้ยืนยันว่าการระบุตัวตนเป็นข้อเท็จจริงแน่นอน
ส่วนหนึ่งของการระบุตัวตนมาจากเซสชัน Claude ที่ขอให้จัดทำประวัติย่อของนักวิจัยด้านความปลอดภัย เซสชันดังกล่าวระบุอายุ 26 ปี ที่อยู่ในเมืองเหมาหมิง รายละเอียดด้านการศึกษา และบัญชี Telegram CrowdStrike พิจารณาว่ารายละเอียดเหล่านี้น่าจะเป็นของผู้โจมตี ส่วนบุคคลที่เกี่ยวข้องกับหมายเลขโทรศัพท์ซึ่งมีการเผยแพร่ปฏิเสธว่าไม่มีส่วนเกี่ยวข้อง และระบุว่ามีการใช้ข้อมูลส่วนตัวโดยไม่ได้รับอนุญาต
สำนักงานกำกับดูแลทางการเงินระบุว่าพบหมายเลข IP 28 หมายเลขที่เชื่อมโยงกับความพยายามเจาะระบบ รายงานต่าง ๆ ระบุพื้นที่ทางภูมิศาสตร์ไม่ตรงกัน รายงานหนึ่งกล่าวถึงราว 12 ประเทศ ขณะที่อีกรายงานระบุสหรัฐฯ ญี่ปุ่น เยอรมนี และอีกอย่างน้อย 10 ประเทศ นอกจากนี้ มีรายงานว่าผู้สืบสวนระบุเซิร์ฟเวอร์ควบคุมในฮ่องกง เซิร์ฟเวอร์โจมตีแยกต่างหาก และเส้นทางเข้าถึงทางเลือก
หมายเลข IP ระบุการเชื่อมต่ออินเทอร์เน็ตหรือที่ตั้งของเซิร์ฟเวอร์ ไม่จำเป็นต้องระบุตัวผู้ควบคุม และการใช้ซอฟต์แวร์ที่พัฒนาโดยชาวจีนก็ไม่ได้พิสูจน์ว่าผู้โจมตีเป็นชาวจีน อทิตยา ดาส นักวิเคราะห์จาก Brave New Coin เตือนว่าไม่ควรอนุมานเช่นนั้นจากการใช้ ARTEX เพียงอย่างเดียว
เหมา หนิง โฆษกกระทรวงการต่างประเทศจีนกล่าวว่า กระทรวงไม่ทราบรายละเอียดของคดีดังกล่าว และจีนคัดค้านและปราบปรามการแฮ็กมาโดยตลอด ยังไม่มีการประกาศยืนยันตัวตนหรือข้อสรุปว่ารัฐมีส่วนเกี่ยวข้อง
บัญชี Telegram เปิดช่องทางการสืบสวนอีกทาง
การวิเคราะห์ด้านความปลอดภัยอีกชุดหนึ่งเชื่อมโยงบัญชี Telegram ชื่อ YY520CN กับ GodNet ชุมชนออนไลน์ที่สร้างโดย Vitas กลุ่มชาวจีนซึ่งขายบริการโจมตีแบบปฏิเสธการให้บริการแบบกระจาย การโจมตีประเภทนี้ทำให้บริการใช้การไม่ได้ด้วยการส่งปริมาณการเข้าชมจำนวนมหาศาล กิจกรรมดังกล่าวแตกต่างจากการขโมยข้อมูลธนาคาร ดังนั้น ความเชื่อมโยงกับชุมชนจึงเป็นเบาะแสในการสืบสวน ไม่ใช่หลักฐานว่ากลุ่มนี้เป็นผู้ก่อเหตุเจาะระบบ
บัญชีดังกล่าวปรากฏในรายชื่อผู้ดูแล GodNet เมื่อเดือนกันยายน 2024 การวิเคราะห์ตรวจสอบข้อมูลสมาชิก Telegram กิจกรรมบน GitHub และข้อมูลรับรองบัญชีที่มัลแวร์ขโมยรหัสผ่านเปิดเผย YY520CN ถูกลบเมื่อวันที่ 8 ตุลาคม หลังชื่อบัญชีปรากฏต่อสาธารณะจากการวิเคราะห์บันทึกการใช้ AI บนเซิร์ฟเวอร์ที่เชื่อมโยงกับการโจมตี
ต่อมามีบัญชีใหม่ปรากฏขึ้นโดยใช้ชื่อเดียวกัน และช่องที่เกี่ยวข้องโพสต์ปฏิเสธข้อกล่าวหา ยังไม่ชัดเจนว่าบุคคลเดียวกันเป็นผู้ควบคุมทั้งบัญชีเดิมและบัญชีใหม่หรือไม่ การที่เจ้าของหมายเลขโทรศัพท์ปฏิเสธว่าเกี่ยวข้องยิ่งทำให้การระบุตัวตนซับซ้อนขึ้น ซึ่งผู้สืบสวนยังหาข้อสรุปไม่ได้
การวิเคราะห์สมาชิก GodNet อีกคนพบที่อยู่อีเมลในประวัติการแก้ไข GitHub ซึ่งเชื่อมโยงกับข้อมูลรับรองบัญชีที่ถูกขโมยในปี 2023 ข้อมูลดังกล่าวมีรายละเอียดเข้าสู่ระบบคลาวด์ของ Microsoft และ Oracle บ่งชี้ว่าเจ้าของบัญชีอาจช่วยดูแลระบบทางเทคนิคของกลุ่ม
ยังไม่มีการเชื่อมโยงสมาชิกคนที่สองกับการบุกรุกธนาคารโดยตรง การเปรียบเทียบข้อมูลรับรองที่ถูกขโมยกับข้อมูลผู้สมัครใช้บริการคลาวด์อาจเป็นอีกช่องทางในการระบุตัวผู้ควบคุมบัญชี แต่ความเชื่อมโยงของบัญชียังไม่ยืนยันว่าใครเป็นผู้ขโมยข้อมูลหรือมีผู้รับผิดชอบเพียงคนเดียวหรือไม่
การยุติพัฒนา ARTEX ต่อสาธารณะไม่อาจเรียกคืนสำเนาที่มีอยู่แล้ว
เมื่อวันที่ 8 ตุลาคม Autumn-27 ประกาศว่า ARTEX จะเปลี่ยนเป็นซอฟต์แวร์ปิดซอร์ส โดยจะไม่มีเวอร์ชันสาธารณะหรือการสนับสนุนด้านการบำรุงรักษาอีก ผู้พัฒนาอ้างถึงการใช้เครื่องมือในทางที่ผิด แม้ประกาศจะไม่ได้ระบุชื่อการโจมตีภาคการเงินของเกาหลีใต้โดยตรง ต่อมามีรายงานว่าหน้าโครงการบน GitHub หายไป
ผู้พัฒนายังระบุว่าการใช้ซอฟต์แวร์อย่างผิดกฎหมายขัดต่อวัตถุประสงค์ที่ตั้งใจไว้ของโครงการ และปฏิเสธความรับผิดชอบต่อการละเมิดที่ผู้ใช้ก่อขึ้น ก่อนถอนโครงการออกไป โครงการระบุวัตถุประสงค์ไว้เพื่อการเรียนรู้ส่วนบุคคล การศึกษารหัส และการตรวจสอบทางเทคนิคในระบบภายใน ไม่ใช่การทดสอบระบบออนไลน์โดยไม่ได้รับอนุญาต
การยุติการเผยแพร่ต่อสาธารณะจำกัดการเข้าถึงในอนาคตผ่านโครงการต้นฉบับ และยุติการบำรุงรักษาสาธารณะ แต่ไม่สามารถลบสำเนาที่ผู้ใช้ดาวน์โหลดไปแล้วหรือป้องกันไม่ให้สำเนาเหล่านั้นทำงานต่อได้ ดังนั้น ประกาศนี้จึงเป็นการเปลี่ยนแปลงวิธีเผยแพร่ซอฟต์แวร์ ไม่ใช่หลักฐานว่าขีดความสามารถในการโจมตีหายไปแล้ว
การตัดสินใจดังกล่าวยังทำให้ต้องแยกผู้พัฒนาต้นฉบับออกจากผู้ที่ถูกกล่าวหาว่าใช้ซอฟต์แวร์โจมตีธนาคาร ผู้สืบสวนยังต้องเชื่อมโยงโครงสร้างพื้นฐาน บัญชี และการกระทำเข้ากับผู้ควบคุมที่ระบุตัวได้ ต้นกำเนิดของเครื่องมือและการถอนตัวของผู้พัฒนาไม่ได้ทำให้เรื่องนี้ได้ข้อยุติ
ระบบประกอบและการทบทวนความปลอดภัยในวงกว้าง
ช่องทางเข้าถึงที่ต้องสงสัยชี้ไปยังระบบที่อยู่นอกเครือข่ายธนาคารหลัก มีการระบุว่าการยืนยันตัวตนที่อ่อนแอในพอร์ทัลนายหน้าสินเชื่อ เครื่องมือมือถือของพนักงาน และระบบสนับสนุนการขาย อาจเป็นปัญหา การปกป้องระบบชำระเงินไม่ได้รับประกันว่าจะปกป้องทุกแอปพลิเคชันที่จัดเก็บข้อมูลลูกค้าหรือสนับสนุนการดำเนินการสินเชื่อ
อี ฮโยบิน ศาสตราจารย์จากมหาวิทยาลัยซอกัง ระบุว่าระบบประกอบเป็นส่วนที่ได้รับความสนใจน้อยกว่า:
ระบบประกอบบางอย่าง เช่น พอร์ทัลข้อมูลนายหน้าสินเชื่อและแอปพลิเคชันมือถือภายในที่พนักงานใช้ ดูเหมือนจะได้รับความสนใจด้านความปลอดภัยน้อยกว่า
การบริหารจัดการพื้นผิวการโจมตีอย่างต่อเนื่องเป็นหนึ่งในแนวทางตอบสนองที่เสนอไว้ ซึ่งหมายถึงการจัดทำบัญชีระบบที่เข้าถึงได้จากภายนอกองค์กรและตรวจสอบบริการที่เปิดเผย ระบบควบคุมการเข้าถึงที่อ่อนแอ และช่องโหว่ AI ช่วยงานดังกล่าวได้ แต่การตอบสนองยังต้องแก้ไขจุดอ่อนที่ตรวจพบด้วย
ประธานาธิบดีอี แจมยองเรียกร้องให้เร่งพัฒนาและนำ AI มาใช้ด้านความมั่นคงปลอดภัยทางไซเบอร์ ทบทวนระบบสำคัญโดยทันที และเพิ่มการคุ้มครองโครงสร้างพื้นฐานของประเทศ โดยกล่าวถึงความเร่งด่วนในการตอบสนองว่า:
ความรวดเร็วคือหัวใจสำคัญ
รายงานต่าง ๆ ระบุผู้กล่าวคำเตือนของคณะรัฐมนตรีไม่ตรงกัน บางรายงานระบุว่าประธานาธิบดีอีเป็นผู้เรียกร้องให้ยกระดับความปลอดภัยด้วย AI ขณะที่อีกรายงานระบุว่าฮัน ซองซุก นายกรัฐมนตรี เป็นผู้เตือนเรื่องข้อมูลรั่วไหลเพิ่มเติมและความเสี่ยงที่ขยายไปไกลกว่าภาคการเงิน ทิศทางนโยบายที่รายงานไว้สอดคล้องกัน คือการตรวจสอบให้ครอบคลุมขึ้นและลงมือก่อนเกิดเหตุอีกครั้ง แทนที่จะจำกัดการตอบสนองไว้เพียงการซ่อมแซมความเสียหายภายหลัง
โบสถ์ขนาดใหญ่ 2 แห่งและบริษัท Korea Electric Power Corp. ก็ยืนยันว่ามีผู้เข้าถึงระบบออนไลน์โดยไม่ได้รับอนุญาตเช่นกัน ยังไม่ทราบว่าเหตุการณ์เหล่านี้เชื่อมโยงกับปฏิบัติการโจมตีธนาคารหรือไม่ การเปิดเผยข้อมูลดังกล่าวทำให้ความกังวลด้านความปลอดภัยเร่งด่วนขึ้น แต่ไม่ได้ยืนยันว่ามีผู้โจมตีรายเดียวหรือใช้วิธีเดียวกัน
มาตรการป้องกันการฉ้อโกงและเรื่องที่ยังรอข้อสรุป
คณะกรรมการบริการทางการเงินและสำนักงานกำกับดูแลทางการเงินระบุว่ายังไม่มีกรณีที่ยืนยันได้ว่าเกิดความเสียหายทางการเงินหรือมีการขโมยเงินจากการฟิชชิงโดยใช้ข้อมูลที่รั่วไหล ทั้งสองหน่วยงานแนะนำให้ผู้ฝากเงินไม่ต้องกังวลเรื่องความปลอดภัยของเงินมากเกินไป คำแถลงดังกล่าวกล่าวถึงความเสียหายที่ยืนยันได้ ณ เวลานั้น ไม่ใช่การรับประกันว่าจะไม่เกิดการฉ้อโกงในภายหลัง
ชื่อ หมายเลขโทรศัพท์ รายละเอียดรายได้ และการรับรู้ว่าบุคคลนั้นเพิ่งยื่นขอสินเชื่อ อาจช่วยให้มิจฉาชีพแอบอ้างเป็นพนักงานธนาคารได้ อี ฮโยบินเตือนด้วยว่าข้อมูลที่ถูกขโมยอาจนำไปรวมกับฐานข้อมูลอื่นที่รั่วไหล ทำให้ความเสี่ยงขยายเกินกว่าเหตุละเมิดข้อมูลครั้งแรก
หน่วยงานกำกับดูแลสั่งให้ธนาคารจัดตั้งศูนย์ช่วยเหลือลูกค้าที่ได้รับผลกระทบ ใช้แพลตฟอร์มแบ่งปันและวิเคราะห์ข้อมูลป้องกันฟิชชิงที่ขับเคลื่อนด้วย AI เพิ่มการติดตามตรวจสอบการฉ้อโกงชั่วคราว และจัดหามาตรการเยียวยาและค่าชดเชยให้ลูกค้าที่ได้รับความเสียหายจากการฉ้อโกง ธนาคารชินฮันขอโทษและสร้างหน้าเว็บให้ลูกค้าตรวจสอบว่าตนได้รับผลกระทบหรือไม่
บริษัทการเงินตกลงทบทวนการยื่นขอสินเชื่อออนไลน์ การเปิดบัญชีใหม่ และการโอนเงินจำนวนมากที่เกี่ยวข้องกับข้อมูลของเหยื่อการละเมิดข้อมูล โดยจะกำหนดให้มีการตรวจสอบตัวตนเพิ่มเติมเมื่อจำเป็น นอกจากนี้ มีรายงานว่าหน่วยงานกำกับดูแลกำลังพิจารณาข้อกำหนดการตรวจสอบที่เข้มงวดขึ้น
สำนักงานกำกับดูแลทางการเงินส่งหมายเลข IP ต้องสงสัยทั้ง 28 หมายเลขให้บริษัทการเงิน และขอให้ตรวจสอบให้เสร็จพร้อมแก้ไขจุดอ่อนภายในวันพฤหัสบดีหลังจากประกาศเรื่องดังกล่าว ยังไม่มีรายงานผลการตรวจสอบที่สรุปรวม และไม่มีการระบุกำหนดเวลาเปิดเผยต่อสาธารณะเพิ่มเติม
ตำรวจสอบถามคณะกรรมการบริการทางการเงินว่าระบบที่ได้รับผลกระทบเข้าข่ายเป็นโครงสร้างพื้นฐานทางการเงินอิเล็กทรอนิกส์หรือไม่ การจัดประเภทดังกล่าวอาจทำให้ต้องแจ้งสำนักงานสอบสวนคดีอาชญากรรมร้ายแรงที่จัดตั้งขึ้นใหม่ และส่งผลต่อการโอนคดี ยังไม่มีการประกาศข้อวินิจฉัย
ดังนั้น ความคืบหน้าสำคัญในขั้นต่อไปจึงได้แก่การระบุตัวผู้ควบคุม การปรับยอดจำนวนผู้เสียหายให้ตรงกัน การตรวจสอบช่องทางที่ใช้เจาะระบบ และการตัดสินใจว่าใครเป็นผู้รับผิดชอบการสอบสวน ยังไม่มีประเด็นใดได้ข้อยุติจากหลักฐานการใช้ ARTEX เพียงอย่างเดียว
ประเด็นสำคัญ
- สถาบันการเงิน 7 แห่งรายงานว่าถูกเจาะระบบ และมีรายงานว่าอีก 2 แห่งตกเป็นเป้าหมายโดยยังไม่ยืนยันว่าข้อมูลรั่วไหล
- ข้อมูลที่มีรายงานว่ารั่วไหลครอบคลุมบุคคลราว 66,000 คนและข้อมูลนิติบุคคล 2,200 รายการ ขณะที่อีกรายงานระบุว่ามีลูกค้ามากถึง 68,000 คน
- กำลังคณะทำงานตำรวจเพิ่มจาก 28 เป็น 43 นาย
- หลักฐานชี้ว่าผู้ควบคุมที่เป็นมนุษย์ใช้ ARTEX และโมเดล AI ภายนอก ไม่ใช่ระบบ AI ที่ลงมือโดยอิสระ
- ข้อกล่าวอ้างเรื่องตัวตนและความเชื่อมโยงที่อาจมีกับชุมชนโจมตีของจีนยังไม่มีการยืนยันและเป็นข้อถกเถียง
- ผู้พัฒนา ARTEX ยุติการอัปเดตสาธารณะ แต่ยังสามารถใช้สำเนาที่ดาวน์โหลดไว้แล้วได้
- หน่วยงานกำกับดูแลระบุว่ายังไม่มีการยืนยันความเสียหายจากฟิชชิงที่ใช้ข้อมูลรั่วไหล และสั่งเพิ่มการติดตามตรวจสอบกับการยืนยันตัวตน